Hacker explorou o mecanismo EIP-7702 do Ethereum para realizar o ataque à Binance
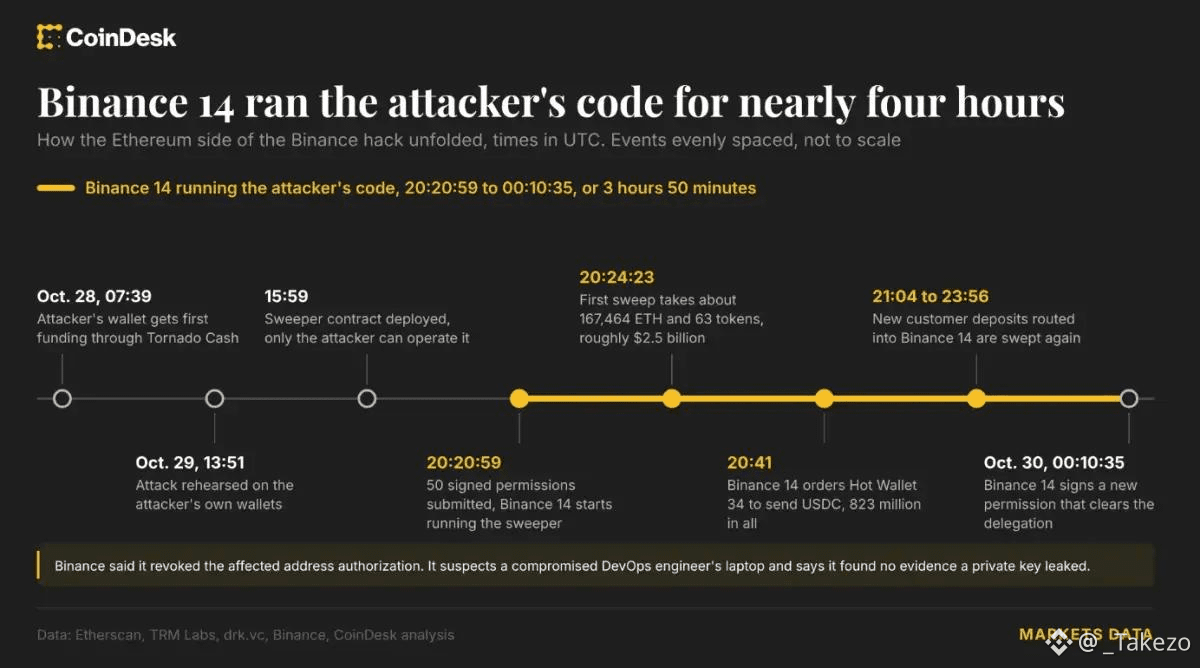
Os invasores envolvidos no incidente de segurança da Binance aproveitaram o recurso EIP-7702 da atualização Pectra do Ethereum e drenaram US$ 2,5 bilhões em menos de 4 minutos:
• Transformaram a carteira da exchange em um contrato para drenar fundos: o EIP-7702 permite que uma carteira comum tome emprestado o código de execução de um contrato inteligente por meio de uma breve assinatura de autorização. O invasor implantou um contrato malicioso e transformou a grande carteira Binance 14 em uma ferramenta para executar esse código e assumir o controle total dos ativos.
• Prepararam 50 assinaturas para antecipar os nonces das transações: como a carteira quente da Binance processa ordens continuamente, fazendo com que o nonce mude a cada segundo, o hacker reuniu previamente 50 assinaturas válidas, abrangendo os nonces de 18.914.775 a 18.914.824. Assim, garantiu que a transação de tomada de controle fosse executada assim que o próximo nonce aparecesse.
• Drenaram US$ 2,5 bilhões e controlaram carteiras relacionadas: o hacker transferiu 167.464 ETH e US$ 1,6 bilhão em USDT em uma única transação. Também usou essa autorização para ordenar que outra carteira quente retirasse mais US$ 823 milhões em USDC e continuou drenando os novos depósitos dos usuários por quase 4 horas, até que a Binance conseguisse revogar a autorização.
Então era por isso que a Binance demorou tanto para rastrear e conter o ataque. Quanto mais conveniência a tecnologia oferece aos usuários, maior é o risco de segurança.
Desta vez, a Binance e as outras exchanges terão de reformular seus sistemas de carteiras, ou o Ethereum precisará de uma nova atualização.
Os invasores envolvidos no incidente de segurança da Binance aproveitaram o recurso EIP-7702 da atualização Pectra do Ethereum e drenaram US$ 2,5 bilhões em menos de 4 minutos:
• Transformaram a carteira da exchange em um contrato para drenar fundos: o EIP-7702 permite que uma carteira comum tome emprestado o código de execução de um contrato inteligente por meio de uma breve assinatura de autorização. O invasor implantou um contrato malicioso e transformou a grande carteira Binance 14 em uma ferramenta para executar esse código e assumir o controle total dos ativos.
• Prepararam 50 assinaturas para antecipar os nonces das transações: como a carteira quente da Binance processa ordens continuamente, fazendo com que o nonce mude a cada segundo, o hacker reuniu previamente 50 assinaturas válidas, abrangendo os nonces de 18.914.775 a 18.914.824. Assim, garantiu que a transação de tomada de controle fosse executada assim que o próximo nonce aparecesse.
• Drenaram US$ 2,5 bilhões e controlaram carteiras relacionadas: o hacker transferiu 167.464 ETH e US$ 1,6 bilhão em USDT em uma única transação. Também usou essa autorização para ordenar que outra carteira quente retirasse mais US$ 823 milhões em USDC e continuou drenando os novos depósitos dos usuários por quase 4 horas, até que a Binance conseguisse revogar a autorização.
Então era por isso que a Binance demorou tanto para rastrear e conter o ataque. Quanto mais conveniência a tecnologia oferece aos usuários, maior é o risco de segurança.
Desta vez, a Binance e as outras exchanges terão de reformular seus sistemas de carteiras, ou o Ethereum precisará de uma nova atualização.