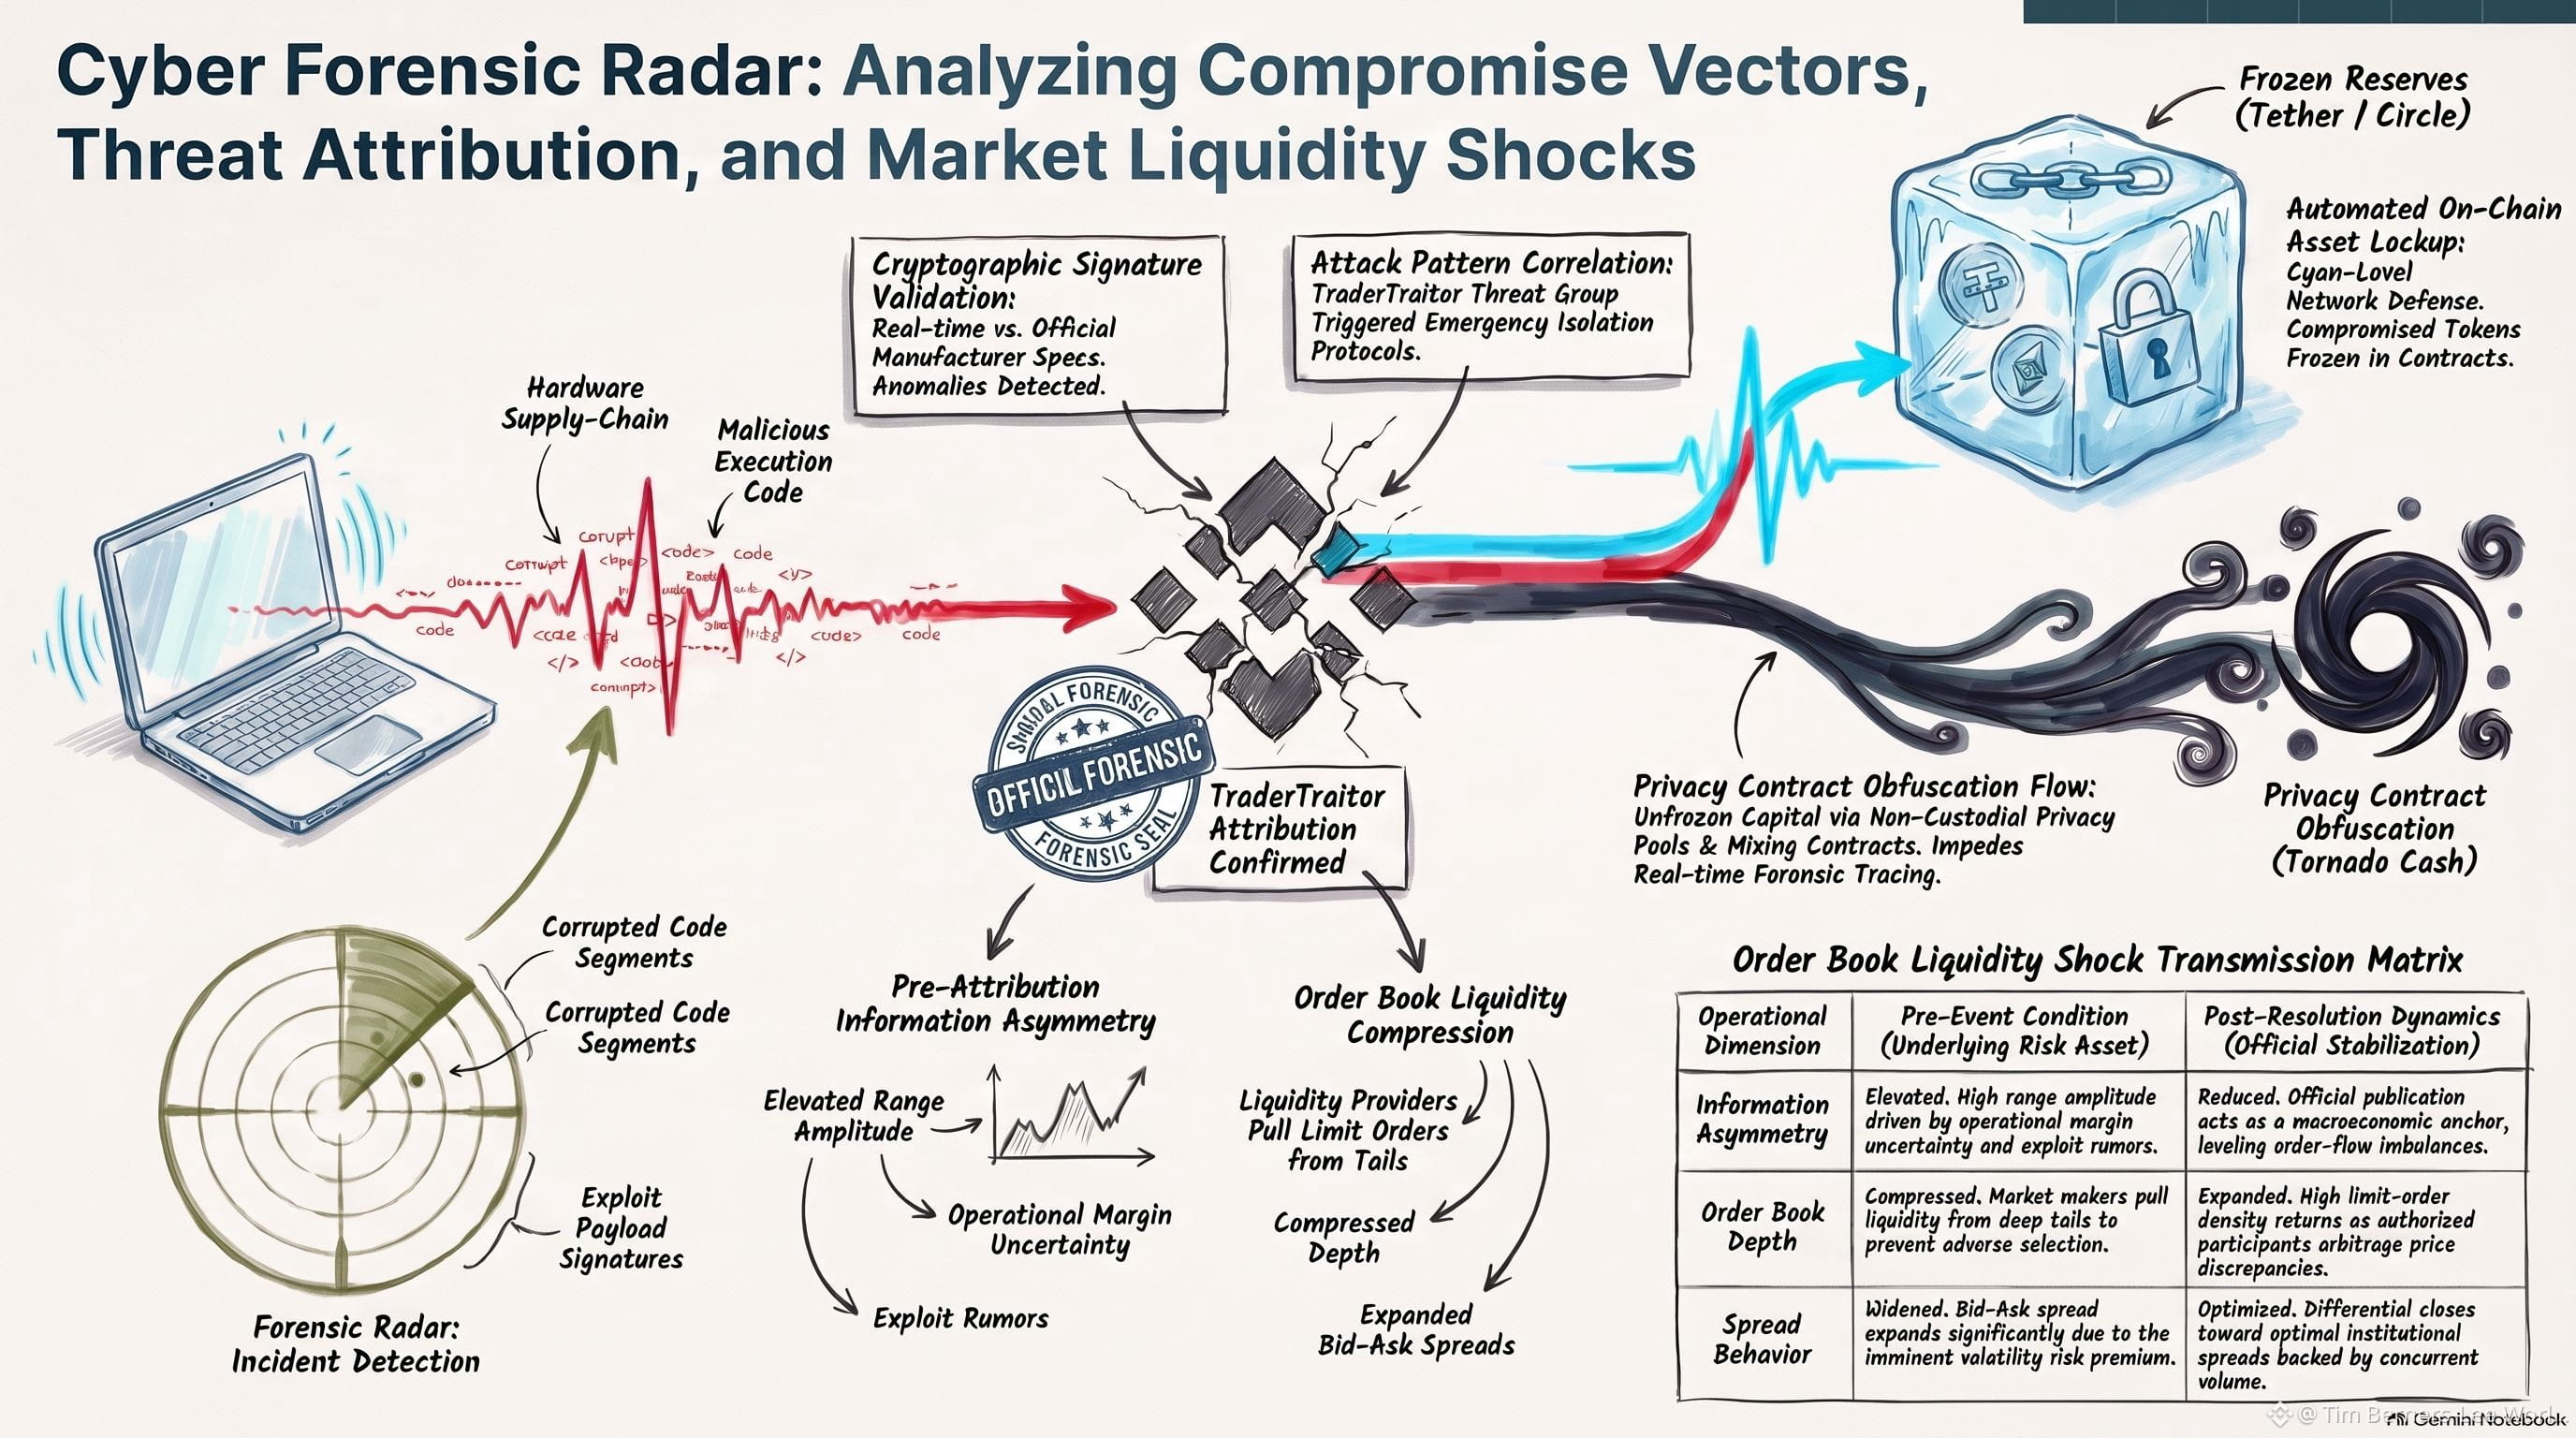
#heyisayswithdrawalsexpectedtoresumewithin42hours As agências de inteligência blockchain atribuíram o ataque de 6,3 bilhões de dólares contra a Binance ao grupo estatal norte-coreano TraderTraitor (também vinculado ao coletivo Lazarus). As empresas de cibersegurança TRM Labs e Chainalysis, juntamente com investigadores como ZachXBT, confirmaram a descoberta com alto grau de certeza ao detectar que os fundos roubados foram misturados diretamente a endereços de exploits anteriores administrados pela mesma organização.
Em termos técnicos, a investigação oficial preliminar revelou que o ponto de entrada inicial foi o computador comprometido de um engenheiro de DevOps da BINANCE, presumivelmente por meio de uma campanha direcionada de phishing. Isso concedeu aos perpetradores acesso a contêineres de serviços internos e a capacidade de executar um lote massivo de 50 autorizações pré-assinadas sob o protocolo de delegação de contas EIP-7702 na ETHEREUM, evitando os alertas padrão da plataforma e ativando saques não autorizados de forma automatizada em menos de 20 minutos. BNB
Em termos técnicos, a investigação oficial preliminar revelou que o ponto de entrada inicial foi o computador comprometido de um engenheiro de DevOps da BINANCE, presumivelmente por meio de uma campanha direcionada de phishing. Isso concedeu aos perpetradores acesso a contêineres de serviços internos e a capacidade de executar um lote massivo de 50 autorizações pré-assinadas sob o protocolo de delegação de contas EIP-7702 na ETHEREUM, evitando os alertas padrão da plataforma e ativando saques não autorizados de forma automatizada em menos de 20 minutos. BNB