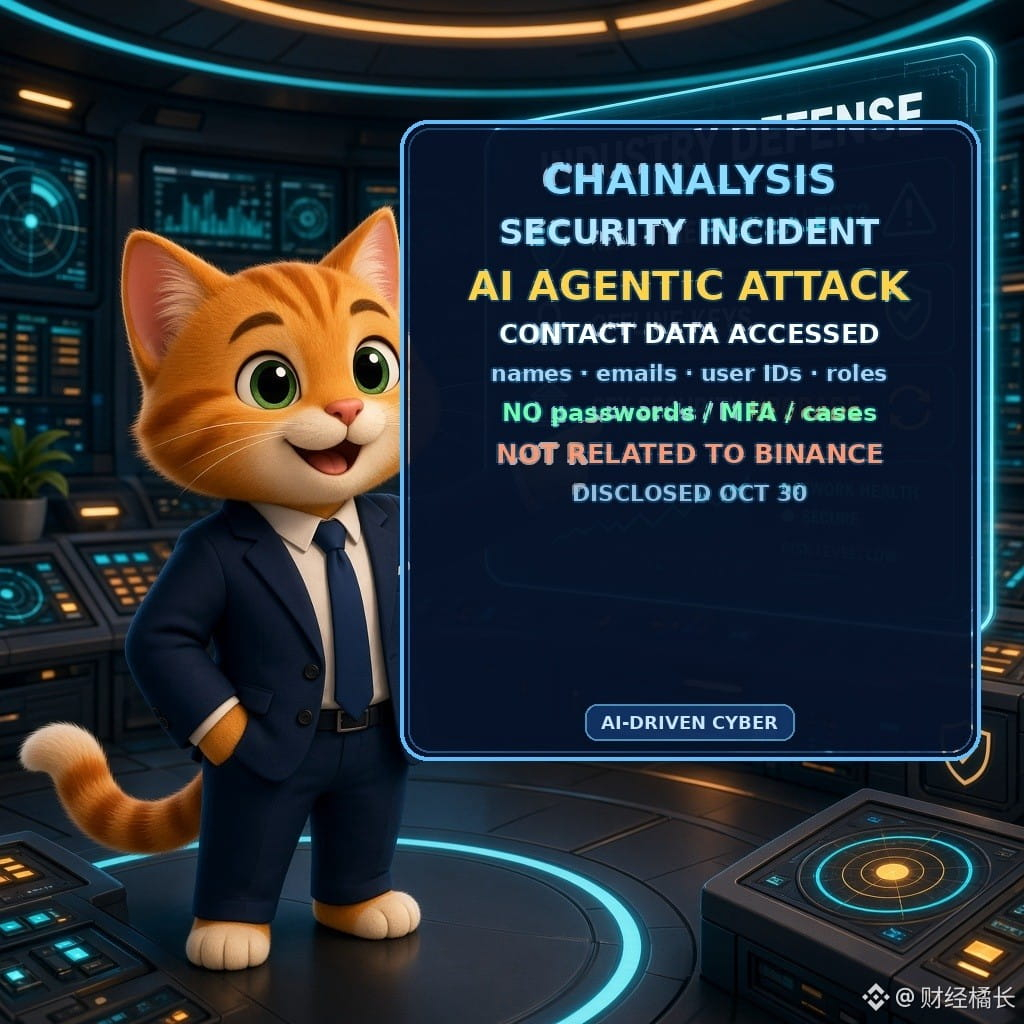
Chainalysis sofre ataque de agentes de IA: informações de contato de clientes foram acessadas
A empresa de análise on-chain Chainalysis declarou oficialmente em 30/10 que, neste mês, detectou um invasor externo usando «técnicas ofensivas baseadas em agentes» para acessar sistemas e ferramentas internas sem autorização (blog da Chainalysis).
Os dados acessados incluem IDs de usuário, nomes completos, e-mails e etiquetas de função organizacional; «até o momento, não há evidências» de que conteúdos de investigação, resultados de consultas de transações, senhas em texto simples, MFA ou tokens de sessão tenham sido acessados. Os clientes foram notificados e uma empresa terceirizada foi contratada para reforçar a segurança.
A empresa esclareceu que o incidente não tem relação com o caso dos cerca de 6,3 bilhões roubados da Binance.
【Análise】A divulgação de que «o invasor usou agentes de IA» por uma das principais empresas de análise on-chain marca a primeira vez que isso vem a público e mostra que os ataques e defesas baseados em agentes deixaram de ser teóricos e chegaram à camada de dados B2B; o vazamento de informações de contato ainda pode facilitar phishing e engenharia social.
【Oportunidades/riscos】Acompanhar: se outras empresas de análise e custodiantes também farão divulgações; a janela prevista para 1/11 como alvo de saques da Binance, somada ao aumento do risco de phishing no setor; instituições que tiveram contato com a Chainalysis devem reforçar a autenticação em dois fatores e os alertas para redefinições anormais.
Ataques baseados em agentes se tornarão um item padrão nas divulgações de CEXs e empresas de análise no próximo ano?
#加密安全 #AI #链上分析 $BTC $ETH
Apenas para fins informativos; não constitui recomendação de investimento