


Em 29 de outubro, a Cursor removeu de seu marketplace uma extensão comprometida do Claude Code. Isso aconteceu depois que pesquisadores descobriram que as extensões maliciosas instalavam uma porta dos fundos SSH. Estima-se que 5.000 usuários possam ter sido afetados. O problema não envolveu o modelo de IA da Anthropic, Claude. Em vez disso, o malware ficou disponível para desenvolvedores por meio do marketplace de extensões da Cursor.
Duas versões contaminadas ficaram disponíveis por onze horas
Duas versões comprometidas do Anthropic.claude-code, 2.1.312 e 2.1.313, foram disponibilizadas para download no marketplace da Cursor para Windows e macOS. Elas permaneceram disponíveis por cerca de onze horas em 29 de outubro, das 2h27 às 13h35, horário do Pacífico, segundo o comunicado da Cursor.
A Anthropic não criou nenhum dos plug-ins maliciosos. A OpenSourceMalware analisou a versão 2.1.313 e constatou que o pacote oficial do npm, a listagem no Open VSX e a versão disponível no Microsoft VS Code Marketplace não foram afetados.
Uma porta dos fundos inserida antes da extensão legítima
O invasor escondeu um carregador de 66 linhas no início do arquivo JavaScript da extensão. Isso fez com que o código malicioso fosse executado antes da extensão legítima. Como explicou a OpenSourceMalware:
O usuário não precisa iniciar uma conversa com o Claude. Basta carregar o módulo da extensão.
Após a ativação, o código conseguia coletar informações sobre o computador e sobre os tipos de credenciais presentes nele. Também gerava uma chave SSH svc-telemetry e tentava criar um túnel reverso para 134.209.82.225. Ao mesmo tempo, enviava dados sobre o computador via HTTP pela porta 8099.
A Cursor afirma que as tentativas de usar SSH geralmente não eram bem-sucedidas sem privilégios de administrador. Ainda assim, a chave de spyware e os scripts de persistência podem permanecer no computador. O código poderia continuar coletando e transmitindo informações sobre o computador.
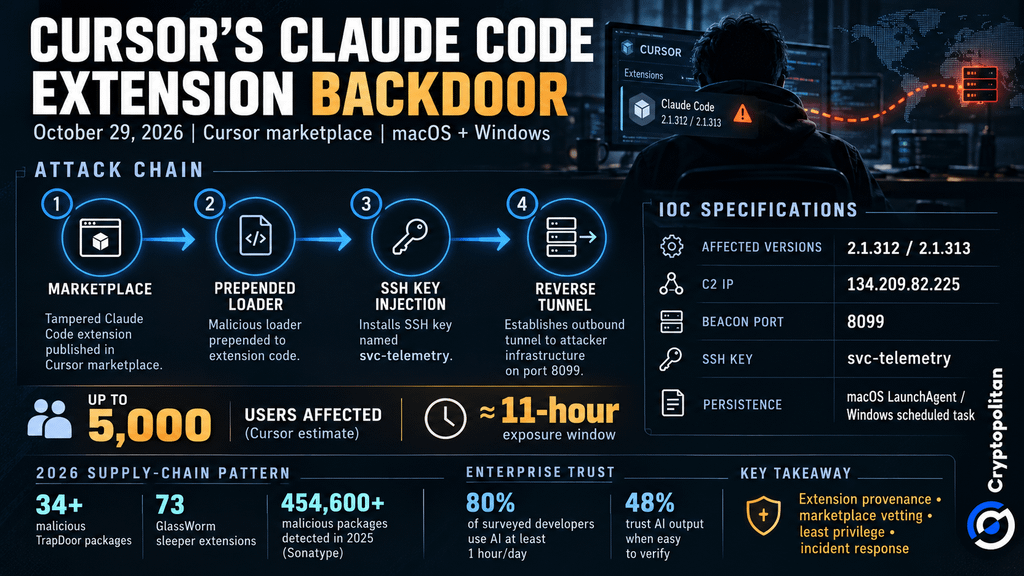 Backdoor na extensão Cursor Claude Code explicado: cadeia de ataque, principais IOCs e 5.000 usuários em risco
Por que desinstalar pode não ser suficiente
A Cursor removeu o malware e fechou temporariamente seu marketplace. Também verificou outras extensões e trabalhou com o provedor de hospedagem para tirar do ar o servidor do invasor. Mas isso não significava que os computadores afetados estavam seguros. Em suas orientações de segurança, a Cursor alertou que:
“Desinstalar a extensão pode não ser suficiente — a carga maliciosa instala scripts de persistência independentes que continuam em execução.”
Exemplos desses scripts de persistência são o LaunchAgent no macOS e uma tarefa agendada no Windows. A Cursor recomendou que os desenvolvedores afetados excluíssem a chave SSH svc-telemetry e executassem os scripts de limpeza da empresa. Os desenvolvedores devem usar outro dispositivo confiável para alterar as credenciais às quais tiveram acesso pelo computador afetado.
Por que isso se encaixa em uma tendência de 2026
O incidente da Cursor faz parte de um problema maior. Os invasores estão mirando cada vez mais as ferramentas que os desenvolvedores usam e nas quais confiam. A Cloud Security Alliance relatou a campanha TrapDoor, que envolveu mais de 34 pacotes maliciosos que inseriam instruções ocultas em arquivos de configuração de assistentes de IA.
Enquanto isso, a campanha GlassWorm usou extensões adormecidas para atacar as credenciais e as carteiras de criptomoedas de desenvolvedores. A Cryptopolitan já havia noticiado a identificação de 73 extensões desse tipo pela Socket.
O problema vai além das extensões. A Sonatype identificou mais de 454.600 novos pacotes maliciosos em 2025. A Cryptopolitan também noticiou suas descobertas sobre bibliotecas npm comprometidas. Foram ataques distintos, sem vínculos confirmados entre seus responsáveis.
A confiança se torna um item nos contratos empresariais
A ameaça crescente fica evidente à medida que aumenta o uso de ferramentas de IA por desenvolvedores. Segundo o Octoverse do GitHub, as atividades dos desenvolvedores aumentaram com a popularização dos sistemas de IA.
Segundo uma pesquisa do Stack Overflow realizada em 2026, quando perguntados sobre o uso de ferramentas de IA, 80% dos entrevistados disseram usá-las por uma hora ou mais por dia. No entanto, a pesquisa também mostrou que 48% dos entrevistados só confiam no conteúdo gerado por IA quando é fácil confirmar sua validade.
Para as empresas, o uso crescente de ferramentas de IA traz novas preocupações de segurança. As empresas podem começar a exigir verificações mais rigorosas nos marketplaces, comprovação de que as extensões vêm de fontes legítimas e controles de acesso mais restritos. Também podem esperar que os fornecedores respondam mais rapidamente quando ocorrerem violações de segurança.
Essas medidas de segurança podem ser mais um custo da implementação de ferramentas de IA. No entanto, ainda são custos potenciais, e não perdas financeiras efetivas decorrentes do incidente da Cursor.
Não leia apenas notícias sobre criptomoedas. Entenda-as. Assine nossa newsletter. É grátis.