Na mesma madrugada em que a Binance foi hackeada, a Polymarket também teve problemas: um script de monitoramento de velocidade do site lhe custou pelo menos 2,7 milhões de dólares.
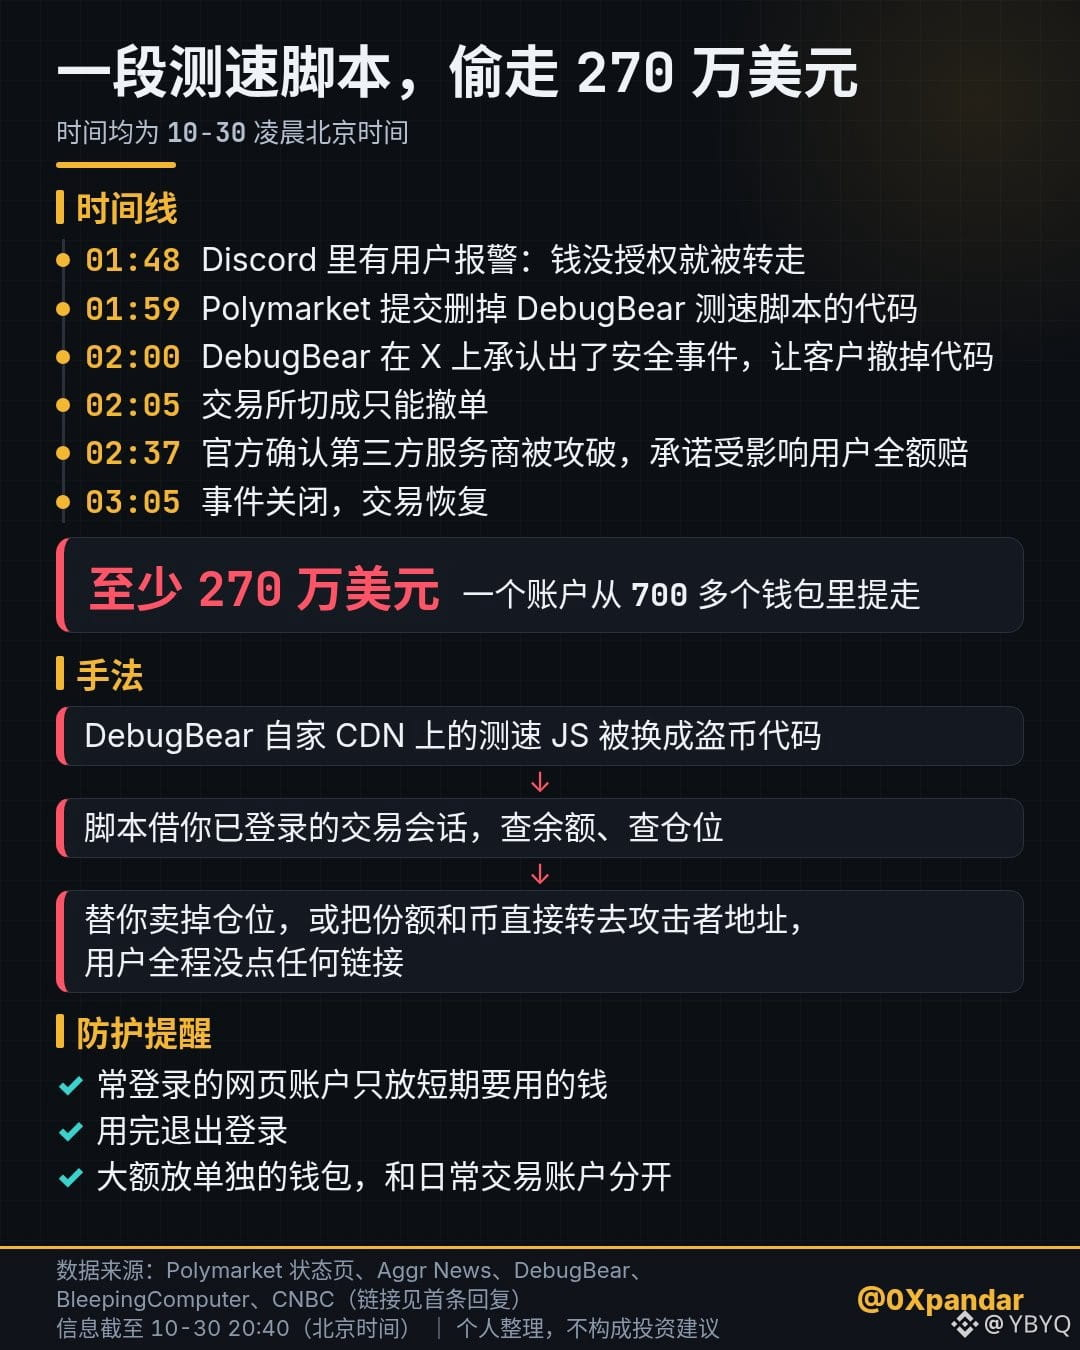
Eram quase 2h da manhã de 30 de outubro, no horário de Pequim, mais de três horas antes do primeiro anúncio da Binance, às 5h15. No Discord, usuários disseram que dinheiro havia sido transferido sem autorização.
Pouco depois das 2h, a Polymarket colocou a corretora em modo de cancelamento apenas. Depois das 2h30, confirmou que um prestador de serviços terceirizado havia sido invadido e prometeu reembolsar integralmente as pessoas afetadas.
Por volta das 3h, as negociações foram retomadas. A interrupção durou cerca de uma hora.
O prestador de serviços envolvido se chama DebugBear e trabalha com monitoramento de desempenho de sites. Para medir a velocidade de carregamento, os clientes inserem um trecho de JavaScript nas páginas — e a Polymarket também havia inserido um.
Desta vez, o trecho de JavaScript hospedado na CDN da própria DebugBear foi substituído por um código que roubava criptomoedas. A empresa de segurança Hudson Rock foi a primeira a detectá-lo.
Às 2h da manhã, a DebugBear admitiu o incidente no X e pediu aos clientes que removessem o código imediatamente. Quase ao mesmo tempo, a Polymarket enviou uma alteração para excluir o script.
O BleepingComputer analisou uma amostra. Primeiro, o script verificava se você estava conectado à Polymarket. Se estivesse, aproveitava a sessão de negociação já aberta para consultar seu saldo e suas posições.
Em seguida, ou vendia suas posições ou transferia diretamente as cotas e as criptomoedas para o endereço do invasor. Durante todo o processo, o usuário não clicava em nenhum link.
As empresas de análise de blockchain Betting Intelligence e Polysights calcularam que uma conta retirou pelo menos 2,7 milhões de dólares de mais de 700 carteiras.
Na noite de 30 de outubro, a Polymarket informou que 689 das 726 carteiras afetadas já haviam recebido reembolso integral; as 37 restantes seriam reembolsadas após a conclusão da verificação. Além disso, cerca de 5.500 carteiras que perderam dinheiro durante a suspensão das negociações receberiam uma compensação adicional de 1,19 milhão de dólares, totalizando 3,9 milhões em reembolsos. Segundo a CNBC, a Polymarket disse no Discord que, para receber a compensação por perdas acima de 10 mil dólares, era preciso primeiro assinar um termo de isenção de responsabilidade.
Em junho deste ano, a Polymarket já havia sofrido um ataque a um fornecedor terceirizado. Cair duas vezes no mesmo tipo de armadilha, às vésperas das eleições de meio de mandato dos EUA, em 3 de novembro — justamente o período de maior tráfego — é preocupante.
O mais difícil de prevenir nos ataques à cadeia de suprimentos do front-end é que quase não há nada que o usuário possa fazer. Você não fez nada de errado; o próprio site colocou o código malicioso diante de você.
Desta vez, a plataforma reembolsou 95% das carteiras em um único dia, mas quem perdeu valores altos ainda precisa assinar um acordo. Se fosse um site pequeno, sem dinheiro para indenizar, as vítimas teriam de arcar sozinhas com o prejuízo.
O que dá para fazer é reduzir a exposição: mantenha nas contas de sites que acessa com frequência apenas o dinheiro que precisará usar no curto prazo, saia da conta quando terminar e guarde valores maiores em uma carteira separada da usada nas transações do dia a dia.
#AlertaParaEvitarArmadilhas
#避坑提醒 #crypto #meme #BSC
Eram quase 2h da manhã de 30 de outubro, no horário de Pequim, mais de três horas antes do primeiro anúncio da Binance, às 5h15. No Discord, usuários disseram que dinheiro havia sido transferido sem autorização.
Pouco depois das 2h, a Polymarket colocou a corretora em modo de cancelamento apenas. Depois das 2h30, confirmou que um prestador de serviços terceirizado havia sido invadido e prometeu reembolsar integralmente as pessoas afetadas.
Por volta das 3h, as negociações foram retomadas. A interrupção durou cerca de uma hora.
O prestador de serviços envolvido se chama DebugBear e trabalha com monitoramento de desempenho de sites. Para medir a velocidade de carregamento, os clientes inserem um trecho de JavaScript nas páginas — e a Polymarket também havia inserido um.
Desta vez, o trecho de JavaScript hospedado na CDN da própria DebugBear foi substituído por um código que roubava criptomoedas. A empresa de segurança Hudson Rock foi a primeira a detectá-lo.
Às 2h da manhã, a DebugBear admitiu o incidente no X e pediu aos clientes que removessem o código imediatamente. Quase ao mesmo tempo, a Polymarket enviou uma alteração para excluir o script.
O BleepingComputer analisou uma amostra. Primeiro, o script verificava se você estava conectado à Polymarket. Se estivesse, aproveitava a sessão de negociação já aberta para consultar seu saldo e suas posições.
Em seguida, ou vendia suas posições ou transferia diretamente as cotas e as criptomoedas para o endereço do invasor. Durante todo o processo, o usuário não clicava em nenhum link.
As empresas de análise de blockchain Betting Intelligence e Polysights calcularam que uma conta retirou pelo menos 2,7 milhões de dólares de mais de 700 carteiras.
Na noite de 30 de outubro, a Polymarket informou que 689 das 726 carteiras afetadas já haviam recebido reembolso integral; as 37 restantes seriam reembolsadas após a conclusão da verificação. Além disso, cerca de 5.500 carteiras que perderam dinheiro durante a suspensão das negociações receberiam uma compensação adicional de 1,19 milhão de dólares, totalizando 3,9 milhões em reembolsos. Segundo a CNBC, a Polymarket disse no Discord que, para receber a compensação por perdas acima de 10 mil dólares, era preciso primeiro assinar um termo de isenção de responsabilidade.
Em junho deste ano, a Polymarket já havia sofrido um ataque a um fornecedor terceirizado. Cair duas vezes no mesmo tipo de armadilha, às vésperas das eleições de meio de mandato dos EUA, em 3 de novembro — justamente o período de maior tráfego — é preocupante.
O mais difícil de prevenir nos ataques à cadeia de suprimentos do front-end é que quase não há nada que o usuário possa fazer. Você não fez nada de errado; o próprio site colocou o código malicioso diante de você.
Desta vez, a plataforma reembolsou 95% das carteiras em um único dia, mas quem perdeu valores altos ainda precisa assinar um acordo. Se fosse um site pequeno, sem dinheiro para indenizar, as vítimas teriam de arcar sozinhas com o prejuízo.
O que dá para fazer é reduzir a exposição: mantenha nas contas de sites que acessa com frequência apenas o dinheiro que precisará usar no curto prazo, saia da conta quando terminar e guarde valores maiores em uma carteira separada da usada nas transações do dia a dia.
#AlertaParaEvitarArmadilhas
#避坑提醒 #crypto #meme #BSC