A invasão da Binance de US$ 6,3 bilhões: um laptop, 20 minutos e uma grande lição
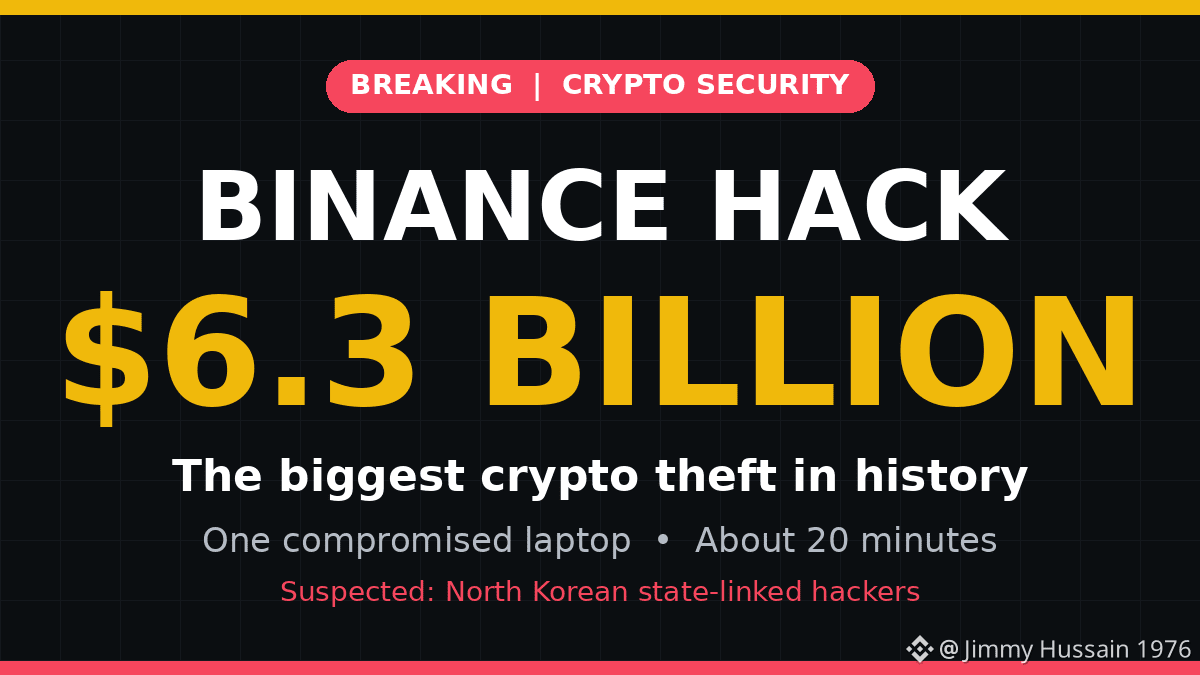
Em 29 de outubro, a Binance, a maior corretora de criptomoedas do mundo, revelou uma violação de segurança estimada em US$ 6,3 bilhões. É o maior roubo de criptomoedas já registrado, mais de quatro vezes maior que a invasão da Bybit em fevereiro de 2025.
O que deu errado?
As primeiras conclusões da Binance apontam para o comprometimento do laptop de um engenheiro de DevOps. Segundo relatos, esse acesso permitiu que o invasor alcançasse um contêiner de serviço e solicitasse saques não autorizados. A Binance afirma que nenhuma chave privada foi vazada e que o incidente envolveu vários fatores, não apenas um dispositivo. A TRM Labs informa que o esvaziamento dos fundos levou apenas cerca de 20 minutos.
Quem é suspeito?
A TRM Labs e a Elliptic atribuem o ataque a hackers ligados ao Estado norte-coreano. Essa atribuição é feita por pesquisadores, não se trata de uma conclusão oficial definitiva.
A verdadeira lição
O elo mais fraco não foi a blockchain nem a criptografia. Foi um dispositivo com acesso excessivo. O invasor não arrombou o cofre; ele obteve controle sobre o processo que o abre.
O que toda empresa pode aprender?
1. Limite o que qualquer dispositivo de funcionário pode acessar.
2. Exija aprovação de várias pessoas para transferências de alto valor.
3. Defina limites automáticos e alertas para saques de grandes valores.
A Binance afirma que os fundos dos usuários estão seguros e prometeu cobrir as perdas. Segundo relatos, cerca de US$ 3 bilhões foram congelados na blockchain. Até as maiores plataformas são tão seguras quanto seu dispositivo mais vulnerável.
Os fatos se baseiam em relatos públicos disponíveis até 30 de outubro de 2026. A investigação está em andamento.
#Binance #InvasãoDaBinance #SegurançaCripto #BNB #Bitcoin #NotíciasCripto #Cibersegurança #CoreiaDoNorte #RouboDeCriptomoedas #SegurançaWeb3 #BinanceSquare #AtivosDigitais $BNB $BTC