

Um chocante incidente de segurança da Binance levantou sérias questões sobre a segurança das carteiras quentes.
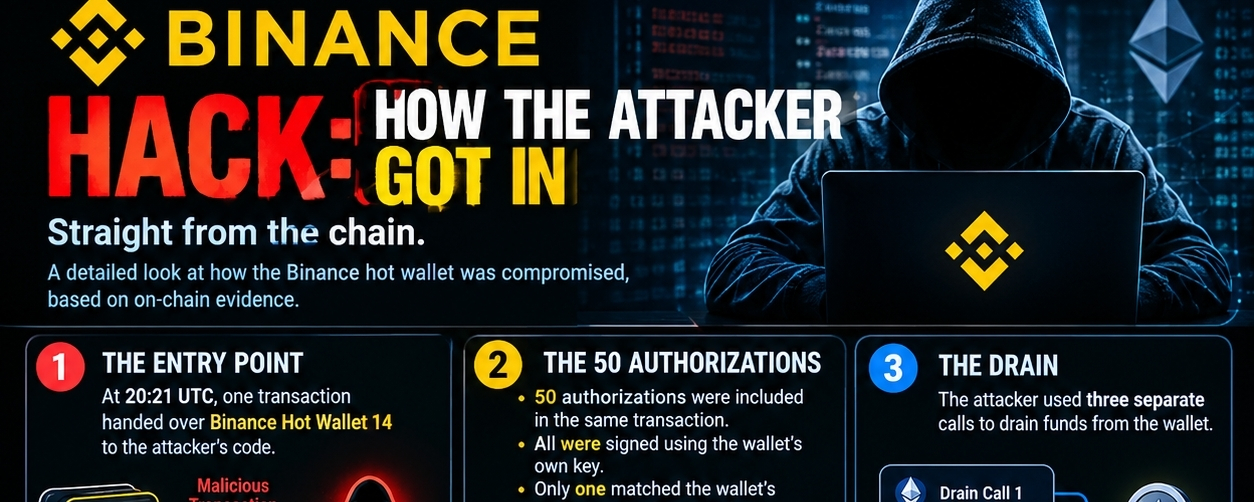
Às 20h21 UTC, uma transação deu a um atacante acesso à Carteira Quente 14 da Binance por meio de código malicioso.
🔍 O que aconteceu?
- 50 autorizações foram incluídas em uma única transação.
- Todas foram assinadas usando a chave da própria carteira.
- Apenas uma autorização correspondia ao próximo nonce da carteira e foi executada.
- O atacante usou três chamadas separadas para drenar os fundos.
- A carteira do atacante recebeu fundos para pagar o gás, em parte por meio de saques do Tornado Cash.
- O primeiro saque relatado ocorreu em 28 de outubro, cerca de 37 horas antes do ataque.
⚠️ A maior preocupação: aparentemente, o invasor tinha a capacidade de fazer com que a chave da carteira da Binance autorizasse transações.
💰 De acordo com os detalhes do incidente fornecidos, cerca de 94% dos fundos denominados em Ethereum continuam congelados.
Este incidente destaca o perigo das permissões de assinatura comprometidas, mesmo quando as transações na blockchain permanecem totalmente transparentes.
Vou acompanhar de perto a investigação on-chain. Novas atualizações podem revelar como o invasor conseguiu acesso.
Fique alerta. Proteja seus ativos. Faça sua própria pesquisa!
#Binance #CryptoSecurity #CRYPTOHYPER5 #Ethereum #blockchain $BTC
