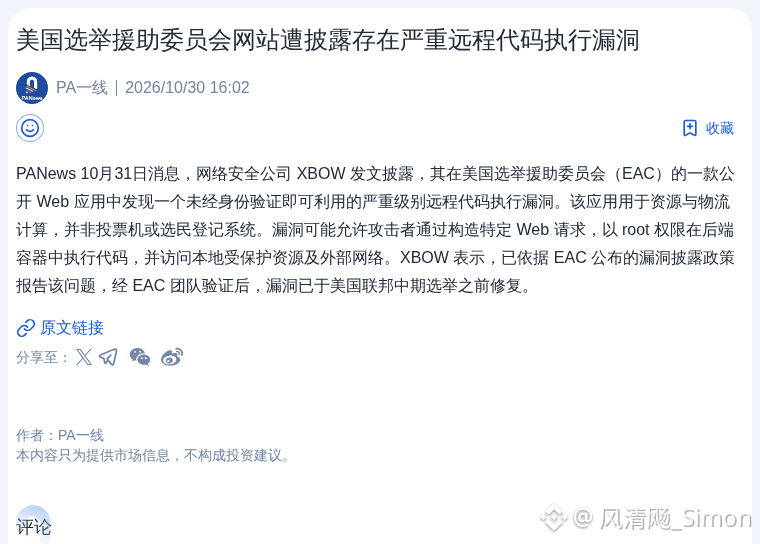
Foi descoberta uma grave vulnerabilidade de execução remota de código no aplicativo Web da Comissão de Assistência Eleitoral dos Estados Unidos.
Embora esse sistema sirva apenas para calcular recursos e logística, e não seja uma máquina de votação nem um sistema de cadastro de eleitores, permitir a execução de código diretamente com privilégios de root é uma falha de segurança e tanto.
Felizmente, a vulnerabilidade foi corrigida antes das eleições de meio de mandato. Caso contrário, nem dá para imaginar a confusão que poderia ter causado.
$BTC
$ETH
#IncidenteDeSegurança