A ponte cross-chain voltou a ser atacada. Desta vez, foi a ponte ZK.
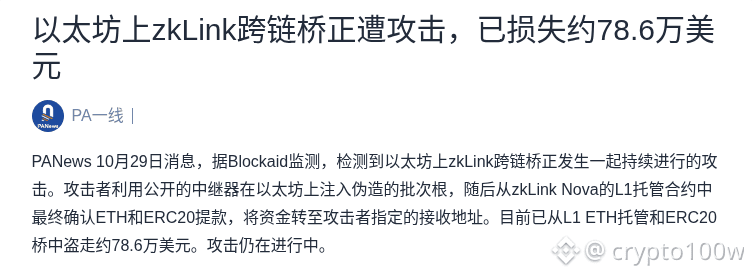
Segundo uma reportagem da PANews de 29 de outubro, a Blockaid detectou um ataque contínuo à ponte cross-chain zkLink na Ethereum. O invasor usou um relayer público para inserir raízes de lote falsificadas e confirmar saques de ETH e ERC20 no contrato de custódia L1 da zkLink Nova. Cerca de US$ 786 mil já foram roubados, e o ataque continua em andamento.
Observação 1: quando a validação das raízes de lote e as permissões do relayer são contornadas, os ativos mantidos em contratos L1 ficam diretamente expostos. A complexidade das provas ZK acaba se tornando uma nova superfície de ataque. Observação 2: o valor de US$ 786 mil não é suficiente para abalar o mercado em geral, mas o ataque tem como alvo a lógica central de validação de uma ponte ZK. A natureza do ataque importa mais do que o valor, o que é negativo para a zkLink (ZKL).
Quem usa a ponte zkLink Nova ou fornece liquidez deve verificar as permissões concedidas e os saldos dos ativos o quanto antes. Se necessário, revogue as permissões concedidas aos contratos envolvidos e transfira os ativos de volta para uma carteira sob sua própria custódia. Não faça novos depósitos nessa ponte até que a equipe confirme oficialmente a correção.
Você está mais atento à rapidez com que o ataque será contido ou ao andamento da correção e do congelamento dos fundos?
Fonte: PANews
#ZKL
Imagem 1: Ponte cross-chain zkLink sofre ataque e perde cerca de US$ 786 mil · Captura de tela da página de origem
Fonte da imagem: https://www.panewslab.com/zh/articles/01a1857c-23f1-7035-8b60-e5fcd1efdefb
Segundo uma reportagem da PANews de 29 de outubro, a Blockaid detectou um ataque contínuo à ponte cross-chain zkLink na Ethereum. O invasor usou um relayer público para inserir raízes de lote falsificadas e confirmar saques de ETH e ERC20 no contrato de custódia L1 da zkLink Nova. Cerca de US$ 786 mil já foram roubados, e o ataque continua em andamento.
Observação 1: quando a validação das raízes de lote e as permissões do relayer são contornadas, os ativos mantidos em contratos L1 ficam diretamente expostos. A complexidade das provas ZK acaba se tornando uma nova superfície de ataque. Observação 2: o valor de US$ 786 mil não é suficiente para abalar o mercado em geral, mas o ataque tem como alvo a lógica central de validação de uma ponte ZK. A natureza do ataque importa mais do que o valor, o que é negativo para a zkLink (ZKL).
Quem usa a ponte zkLink Nova ou fornece liquidez deve verificar as permissões concedidas e os saldos dos ativos o quanto antes. Se necessário, revogue as permissões concedidas aos contratos envolvidos e transfira os ativos de volta para uma carteira sob sua própria custódia. Não faça novos depósitos nessa ponte até que a equipe confirme oficialmente a correção.
Você está mais atento à rapidez com que o ataque será contido ou ao andamento da correção e do congelamento dos fundos?
Fonte: PANews
#ZKL
Imagem 1: Ponte cross-chain zkLink sofre ataque e perde cerca de US$ 786 mil · Captura de tela da página de origem
Fonte da imagem: https://www.panewslab.com/zh/articles/01a1857c-23f1-7035-8b60-e5fcd1efdefb