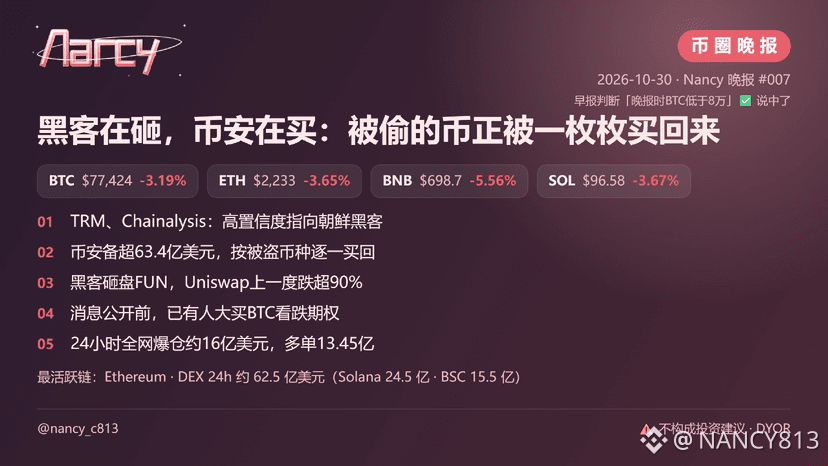
Hoje, o mundo das criptomoedas assistiu a uma cena surreal: de um lado, hackers despejavam, transação após transação, em pools on-chain as moedas roubadas da Binance; do outro, a própria Binance, vítima do roubo, comprava de volta, dentro e fora do mercado, exatamente as mesmas moedas, uma a uma. E o mais absurdo: segundo duas empresas de análise de blockchain, o vendedor do outro lado pode muito bem ser da Coreia do Norte.
Segundo o Decrypt, hoje tanto a TRM Labs quanto a Chainalysis atribuíram, com “alto grau de confiança”, o roubo de cerca de US$ 6,3 bilhões ao grupo de hackers norte-coreano TraderTraitor. A evidência mais forte da Chainalysis foi constatar que os fundos roubados estavam sendo misturados em tempo real com recursos furtados no mês passado de outra plataforma, já atribuídos à Coreia do Norte. A TRM afirmou que o método, com preparativos iniciados muito antes, é praticamente idêntico ao usado no roubo de cerca de US$ 1,5 bilhão de uma corretora, em fevereiro de 2025, e no ataque à KelpDAO, em abril deste ano.
A TRM avalia que o sistema de assinatura da hot wallet da Binance foi comprometido. Segundo a própria Binance, a investigação começou com a invasão do notebook de um engenheiro e, mais tarde, foram descobertos “outros pontos de invasão”.