$BNB $BTC
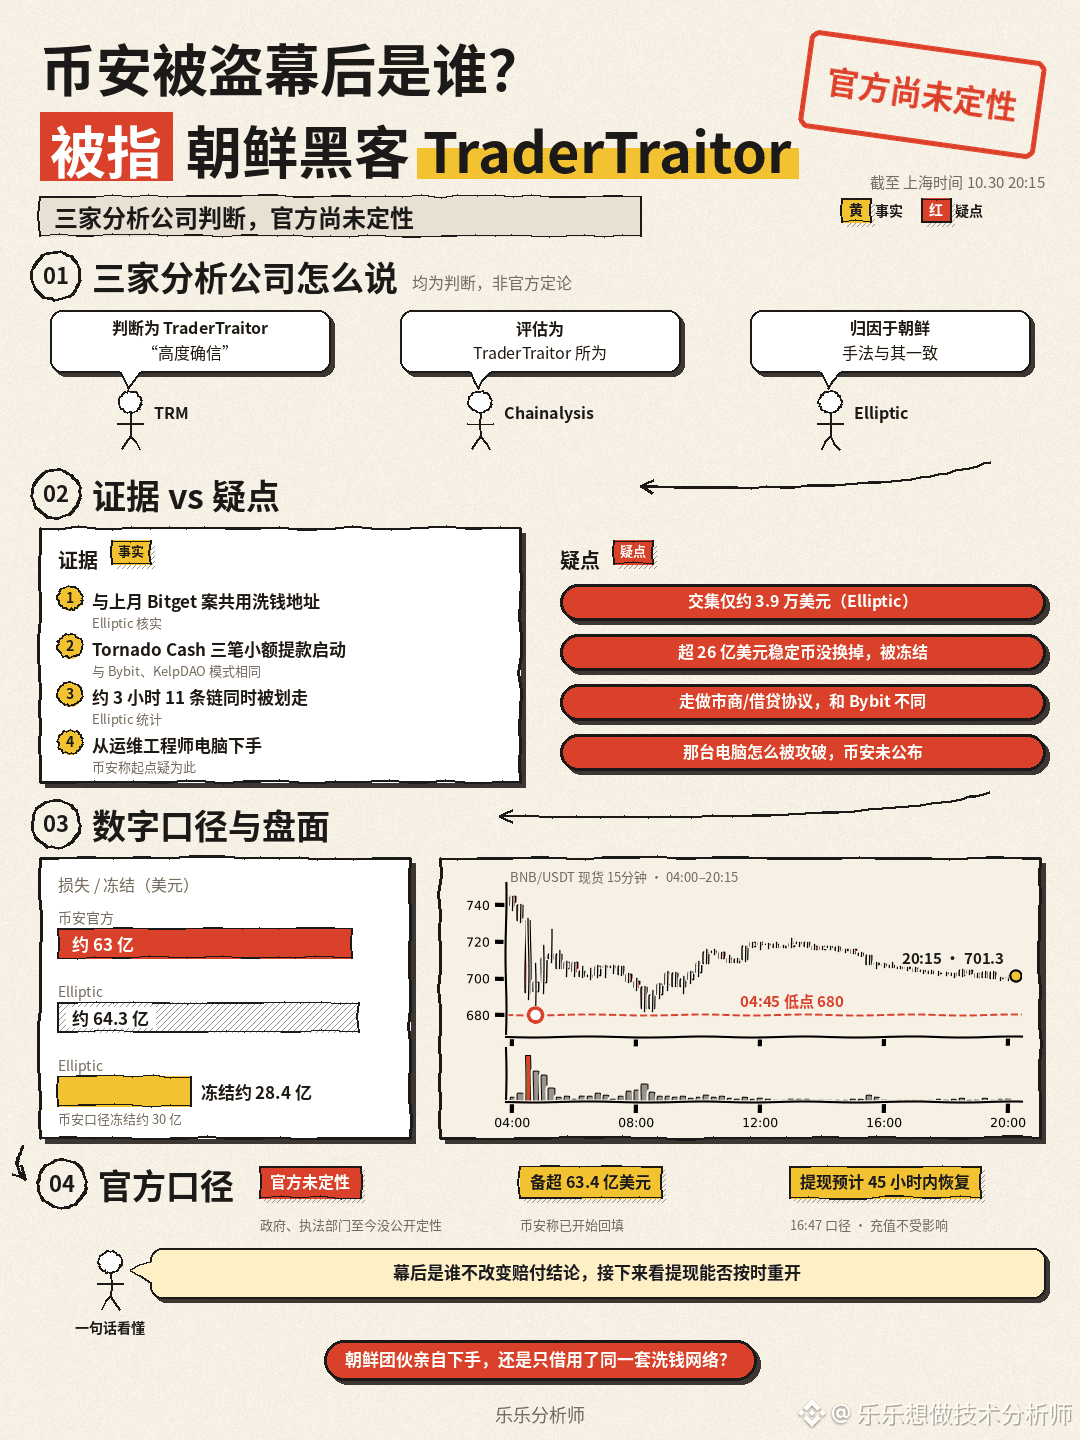
Quem está por trás do roubo à Binance? Três empresas de análise on-chain apontam na mesma direção: o grupo de hackers norte-coreano TraderTraitor (uma ramificação do Lazarus). Mas essa ainda é a avaliação das empresas de análise, não uma conclusão oficial.
【O que dizem as empresas de análise】
· TRM: atribui o ataque ao TraderTraitor e diz ter “alto grau de confiança”
· Chainalysis: avalia que o ataque foi obra do TraderTraitor e afirma ter observado uma técnica de lavagem de dinheiro automatizada sem precedentes: milhares de transações em pouco tempo, com os fundos circulando repetidamente entre endereços
· Elliptic: atribui o caso à Coreia do Norte e diz que o método é compatível com o TraderTraitor
Estimativas das perdas: cerca de US$ 6,3 bilhões, segundo a Binance; cerca de US$ 6,43 bilhões, segundo a Elliptic; cerca de US$ 6,4 bilhões, segundo a Chainalysis; e cerca de US$ 6,36 bilhões, segundo a TRM.
【Evidências】
· O mesmo endereço de lavagem: segundo a Elliptic, parte dos fundos roubados foi dividida em cerca de 28 saltos pela Tron e depois transferida entre blockchains para a Ethereum, chegando a um endereço que também recebeu fundos roubados da Bitget no mês passado. O caso da Bitget já havia sido associado à Coreia do Norte por empresas de análise
· Financiamento inicial: a carteira dos hackers foi ativada com três pequenos saques do misturador Tornado Cash. O código do ataque foi testado e ensaiado com antecedência, e depois transações pré-assinadas foram enviadas em massa — o mesmo padrão observado nos casos da Bybit e da KelpDAO
· Escala: a Elliptic contabilizou fundos retirados de 11 blockchains ao mesmo tempo em cerca de 3 horas. Cada blockchain tinha um sistema de assinatura diferente, algo que pouquíssimas equipes conseguem fazer
· Ataque direcionado a pessoas: a Binance afirma que o ponto de entrada pode ter sido a invasão do computador de um engenheiro de operações. A Elliptic observa que, no caso da Bybit, a invasão também começou pelo computador de um desenvolvedor
【Pontos de dúvida】
· Pouca sobreposição: segundo a Elliptic, os fundos roubados da Binance que chegaram ao endereço compartilhado somam atualmente apenas cerca de US$ 39 mil. Pode ser que tenham usado a mesma rede de lavagem, o que não prova que sejam os mesmos responsáveis
· Velocidade atípica para a Coreia do Norte: grupos ligados à Coreia do Norte geralmente convertem stablecoins em poucos minutos. Desta vez, porém, mais de US$ 2,6 bilhões em stablecoins não foram convertidos a tempo e acabaram congelados pelos emissores
· Métodos diferentes: desta vez, houve uso intenso de formadores de mercado e protocolos de empréstimo, ao contrário do caso da Bybit, em que a lavagem dependia principalmente de pontes entre blockchains
· Fato crucial ainda desconhecido: a Binance ainda não divulgou como o computador foi invadido inicialmente
【Posicionamento oficial】
· Até agora, governos e órgãos de aplicação da lei não divulgaram uma atribuição oficial. No caso da Bybit, houve uma atribuição oficial em cinco dias; desta vez, ainda não. Além disso, segundo fontes familiarizadas com o assunto, o FBI e outras agências dos EUA estão trabalhando com a Binance
· A Binance não nomeou nenhum grupo; disse apenas que está trabalhando com as autoridades para confirmar a identidade dos responsáveis. Em atualização às 16:47, afirmou que a investigação posterior identificou outros possíveis pontos de invasão, que o ataque foi complexo e que publicará uma análise detalhada mais adiante. Anteriormente, havia dito que não encontrou indícios de vazamento de chaves privadas de carteiras
· Congelamento: a Elliptic confirmou cerca de US$ 2,84 bilhões; a Binance estima cerca de US$ 3 bilhões
· Ressarcimento: às 18:55, a Binance afirmou ter preparado mais de US$ 6,34 bilhões em fundos da empresa. Mais de US$ 5 bilhões já estão nas moedas correspondentes às que foram roubadas; o restante está sendo comprado em mercados à vista e de balcão. O processo de reposição já começou
· Saques: continuam conforme o previsto. Às 16:47, a expectativa era de retomada em 45 horas; os depósitos não foram afetados
【Mercado】
Às 20:15, horário de Xangai, o BNB à vista na Binance estava a US$ 701,3, com queda de 5,3% em 24 horas e mínima de US$ 680; o BTC estava a US$ 77.459, em queda de 3,2%.
Em resumo: quem está por trás do ataque não muda a conclusão sobre o ressarcimento. A Binance já preparou fundos suficientes e começou a repor os valores. Para o BNB, o que importa agora é se os saques serão retomados no prazo. No curto prazo, o preço oscila acima de US$ 680; não vale a pena apostar na queda.
Qual hipótese você considera mais provável: um grupo norte-coreano agiu diretamente ou apenas usou a mesma rede de lavagem de dinheiro?
Aviso: esta análise é apenas para referência e não constitui recomendação de investimento!
#BNB #币安被盗 #OráculoDaBinance