
$BNB
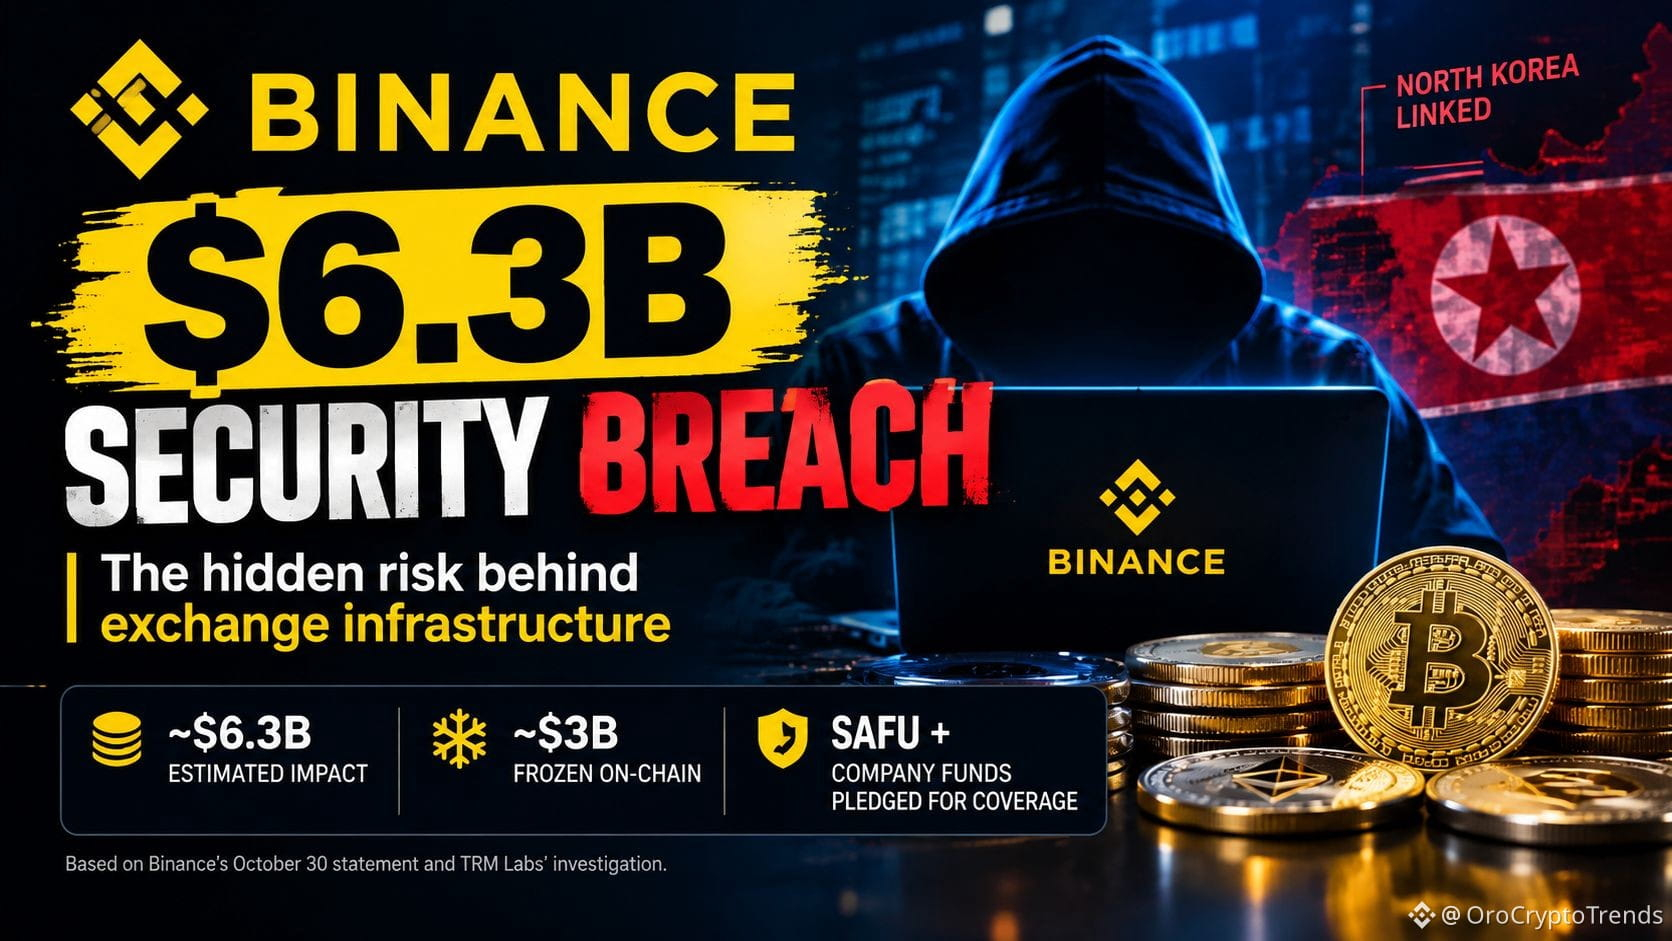
A violação de segurança de US$ 6,3 bilhões da Binance revela um problema maior do que o roubo de criptomoedas.
Este não é apenas mais um incidente de segurança em uma corretora. Ele levanta sérias questões sobre a segurança operacional no nível da infraestrutura.
Em 29 de outubro, aproximadamente US$ 6,3 bilhões em criptoativos saíram de carteiras associadas à Binance em várias blockchains, segundo a TRM Labs. Desde então, a Binance reconheceu o incidente e afirmou que sua investigação preliminar aponta para o possível comprometimento do laptop de um engenheiro de DevOps, o que pode ter permitido transações de saque não autorizadas.
Segundo relatos, cerca de US$ 3 bilhões foram congelados. A Binance afirma que cobrirá as perdas com recursos do SAFU e da empresa.
Mas aqui está o que, na minha opinião, merece mais atenção.
A maior lição não é simplesmente que hackers encontraram uma vulnerabilidade. É que o acesso à infraestrutura crítica pode se tornar um risco sistêmico, mesmo quando não há evidências de que as chaves privadas das carteiras tenham sido vazadas.
Essa distinção importa.
As corretoras de criptomoedas podem investir pesado em armazenamento a frio, prova de reservas e proteção dos usuários. Mas, se os controles de acesso operacional, as permissões internas e os sistemas de autorização de saques falharem, essas proteções enfrentarão um tipo diferente de desafio.
E congelar ativos roubados não é o mesmo que impedir a violação inicial.
O próximo teste de verdade para a Binance é a transparência: uma análise técnica detalhada do incidente, números de recuperação verificáveis de forma independente e controles mais robustos que abordem a falha em si.
Você acha que este incidente fará todo o setor de corretoras repensar a segurança operacional?