

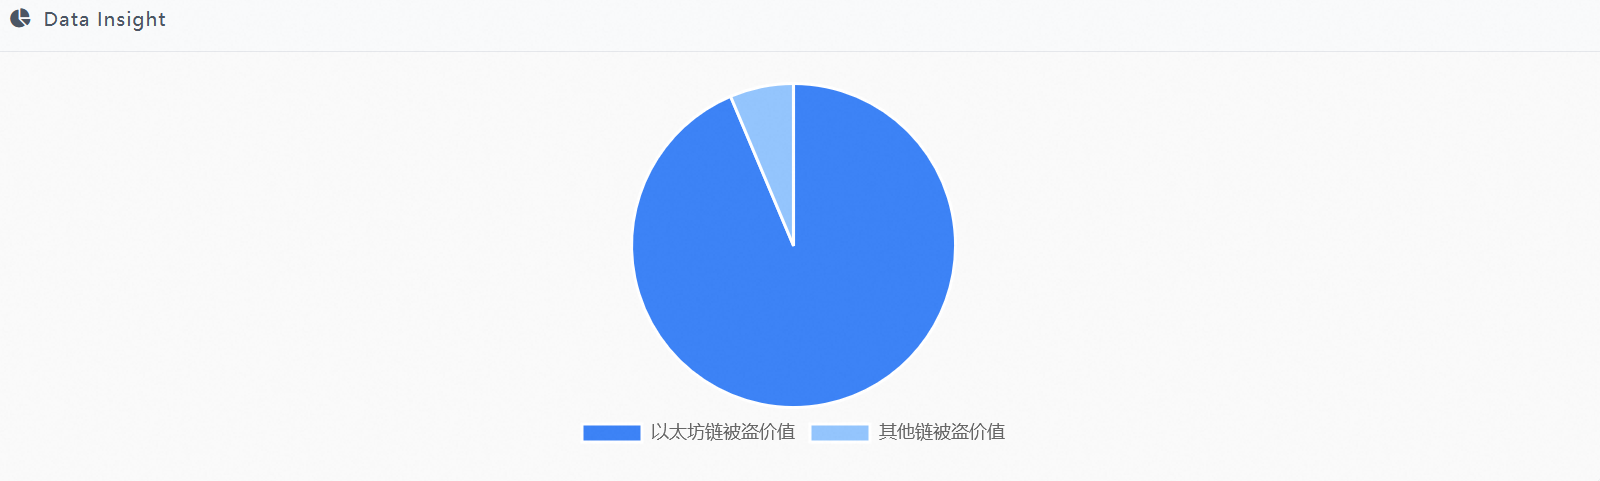
Na madrugada de 30 de outubro, a Binance sofreu o maior ataque hacker de sua história: cerca de US$ 6,3 bilhões em ativos saíram de oito redes em 40 minutos, com o Ethereum como principal alvo. O responsável foi o EIP-7702, introduzido na atualização Pectra de 2025.
Caminho do ataque
Em 28 de outubro, o atacante retirou uma pequena quantia do Tornado Cash para pagar as taxas. Na tarde do dia 29, implantou o contrato malicioso definitivo (Solidity 0.8.28, que reconhecia apenas o atacante como proprietário). Entre a noite do dia 29 e a madrugada do dia 30, ensaiou todo o processo duas vezes usando duas carteiras de teste; o último ensaio ocorreu apenas 3,5 horas antes do ataque oficial.
Às 4:20:59 UTC, o atacante transmitiu uma transação com 50 solicitações de autorização EIP-7702, abrangendo 50 Nonces consecutivos, de 18914775 a 18914824. O Nonce da carteira quente da Binance mudava a cada segundo, tornando impossível prever qual seria válido. A estratégia foi então “disparar autorizações em massa”. Durante a execução no Ethereum, 49 assinaturas inválidas foram descartadas automaticamente; apenas aquela que coincidiu com a janela em tempo real foi aceita.
Depois disso, os hackers não precisaram mais da chave privada da Binance: chamaram diretamente o contrato e esvaziaram de uma só vez os 64 tipos de tokens da hot wallet Binance 14, incluindo 167.464 ETH e 1,615 bilhão de USDT. Vinte e quatro segundos depois, a Binance 16 assinou uma transferência comum com a chave privada e enviou 28.005,6 ETH para o mesmo endereço. Às 4h41, o atacante, agindo como administrador da Binance 14, instruiu a Binance 34 a transferir cerca de 780 milhões de USDC.
Onde estava a falha?
A lógica de validação era: "basta que um dos nonces corresponda para aprovar", em vez de "cada item deve ser validado de forma independente". A tupla de autorização continha apenas chain_id, address e nonce — não incluía destinatário, valor nem dados da chamada. O sistema de assinatura simplesmente não conseguia distinguir uma autorização legítima de uma delegação maliciosa. Além disso, uma vez efetivada, a delegação permanecia ativa. Duas horas após o incidente, Shenyu ainda alertava: "A chave continua claramente nas mãos da Binance, mas aquela autorização fatal ainda não foi revogada."
A chave privada não foi perdida; o sistema de assinatura foi manipulado
Os hackers invadiram o notebook de um engenheiro de DevOps e obtiveram acesso ao contêiner de serviço, o que lhes permitiu controlar o sistema de assinatura. HSM+MPC pode garantir que os fragmentos da chave privada não sejam extraídos, mas não impede que "o sistema seja instruído a assinar algo perigoso".
Não foi a primeira vez
Em julho de 2025, a Scam Sniffer já havia relatado ataques de phishing com EIP-7702, que causaram prejuízos de cerca de US$ 146 mil. O roubo da MORPHO em outubro também envolveu esse mecanismo.
Quando novos recursos são lançados rapidamente na mainnet, mas os testes adversariais não acompanham o ritmo, eles acabam se tornando novas ferramentas no arsenal dos atacantes.