

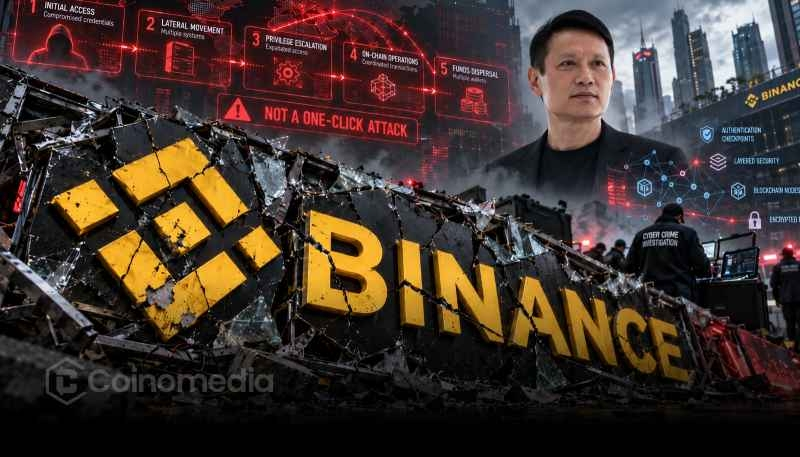
Richard Teng, da Binance, esclareceu que o ataque relatado foi além das permissões de um único engenheiro.
Teng rejeitou a descrição do incidente como uma simples ação de «um clique».
Os comentários dele levantam questões sobre a complexidade do ataque, embora todos os detalhes técnicos ainda não estejam claros.
Richard Teng, da Binance, esclarece o ataque e contesta alegações
Richard Teng, da Binance, comentou as alegações em torno de um ataque recente, explicando que o incidente foi mais complexo do que algumas descrições sugeriam.
Segundo Teng, o ataque foi além das permissões disponíveis para um único engenheiro e não foi uma simples ação de “um clique”.
O esclarecimento de Richard Teng, da Binance, sobre o ataque contesta a ideia de que um único funcionário poderia ter desencadeado todo o incidente com uma única ação autorizada.
Seus comentários sugerem que, para entender o ocorrido, é preciso examinar mais de perto as permissões, os sistemas e as ações envolvidos.
No entanto, a declaração não identifica a sequência completa do ataque nem estabelece exatamente como os invasores agiram.
Também não confirma se várias contas de funcionários foram comprometidas.
Essas distinções são importantes porque um ataque que ultrapassa as permissões de um engenheiro não prova necessariamente que vários engenheiros participaram.
Por enquanto, a explicação de Teng oferece contexto adicional sem esclarecer todas as dúvidas sobre o incidente.
Por que o esclarecimento de Richard Teng, da Binance, sobre o ataque é importante
O esclarecimento de Richard Teng, da Binance, sobre o ataque destaca um aspecto importante da cibersegurança: a diferença entre as permissões autorizadas de um funcionário e as capacidades reais de um invasor.
Grandes plataformas de criptomoedas geralmente usam controles de acesso para limitar o que cada funcionário pode fazer em sistemas confidenciais.
Esses controles são projetados para reduzir os possíveis danos causados por credenciais comprometidas ou atividades não autorizadas.
No entanto, os invasores podem tentar explorar vulnerabilidades em vários sistemas, contas ou processos de segurança.
Portanto, um incidente que ultrapasse as permissões de uma pessoa pode envolver uma sequência mais complexa do que uma ação realizada em uma única conta.
Dito isso, os comentários de Teng, por si só, não esclarecem quais controles de segurança estavam envolvidos nem se algum sistema específico falhou.
Essa distinção é importante para os usuários que tentam entender os riscos associados às plataformas centralizadas de criptomoedas.
Reduzir um incidente a uma explicação de um único clique pode omitir detalhes técnicos importantes.
Uma cobertura precisa exige separar declarações confirmadas de suposições sobre como ocorreu um ataque.
ATUALIZAÇÃO: Richard Teng, da Binance, esclarece que o ataque foi além das permissões de um engenheiro e não foi uma ação de “um clique”. pic.twitter.com/eBfmesTVQD
— Cointelegraph (@Cointelegraph) 30 de outubro de 2026
O que vem a seguir para a segurança da Binance?
Após o esclarecimento de Richard Teng, da Binance, sobre o ataque, a atenção poderá se voltar para a possibilidade de a Binance divulgar mais informações técnicas.
Um relatório detalhado do incidente poderia ajudar a esclarecer como o ataque se desenrolou, quais permissões estavam envolvidas e quais salvaguardas foram ativadas.
Essas informações também ajudariam os usuários a distinguir entre um evento de segurança isolado e uma preocupação operacional mais ampla.
Para as exchanges de criptomoedas, a comunicação transparente é importante porque os clientes dependem dessas plataformas para proteger ativos digitais e informações confidenciais de suas contas.
No entanto, a declaração disponível não especifica o impacto financeiro do ataque nem confirma que os fundos dos clientes tenham sido afetados.
Portanto, seria prematuro tirar conclusões sobre perdas, envolvimento de funcionários ou a eficácia da infraestrutura de segurança mais ampla da Binance.
Por enquanto, a mensagem central de Teng é que o ataque não pode ser reduzido com precisão às permissões de um engenheiro ou a uma ação de um único clique.
Mais detalhes verificados serão necessários para determinar o escopo completo do incidente e entender como ele se desenrolou.