


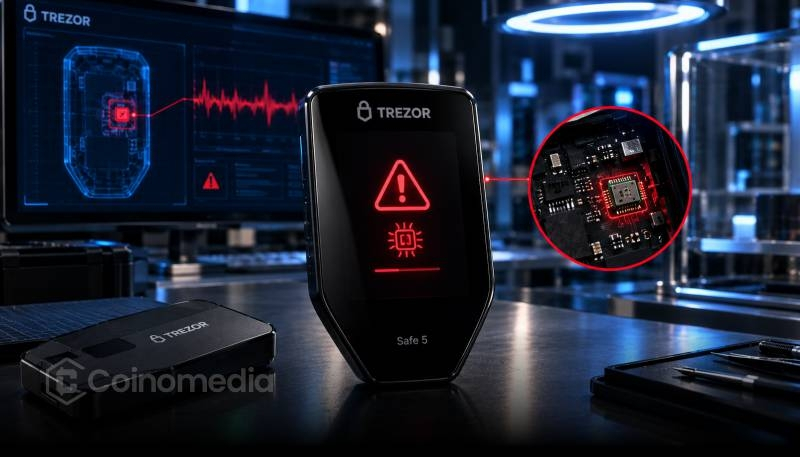
A Trezor está investigando um possível implante de hardware em uma carteira Safe 5 comprada do revendedor CryptoBilis.
Clientes que compraram dispositivos Trezor da CryptoBilis desde março de 2026 são aconselhados a transferir os fundos para novas carteiras.
Não houve relatos de perdas de clientes, e quatro dispositivos inspecionados não apresentaram indícios de adulteração.
A Trezor emitiu um alerta de segurança urgente após receber um relato confiável sobre um possível implante malicioso de hardware em uma de suas carteiras de criptomoedas.
O produto afetado é uma Trezor Safe 5, supostamente comprada do revendedor CryptoBilis em agosto de 2026.
O alerta da Trezor sobre carteiras físicas surge em meio à crescente preocupação com dispositivos de armazenamento de criptomoedas modificados fisicamente que chegam aos canais de distribuição no varejo.
No entanto, a Trezor ainda não recebeu o dispositivo suspeito para examiná-lo.
Como resultado, a empresa não confirmou se a carteira realmente contém um implante malicioso.
É importante ressaltar que nenhum cliente da CryptoBilis relatou ter perdido fundos em criptomoedas em relação ao suposto incidente.
A fabricante continua investigando e adotando medidas preventivas para proteger os clientes.
As carteiras físicas são projetadas para armazenar com segurança as chaves privadas de criptomoedas, por isso a integridade física do dispositivo é essencial.
Um dispositivo comprometido pode expor informações confidenciais da carteira, dependendo de como foi modificado.
Trezor orienta clientes da CryptoBilis a transferir seus fundos
Após o alerta da Trezor sobre carteiras físicas, a empresa aconselhou os clientes que compraram dispositivos Trezor da CryptoBilis desde março de 2026 a transferir suas criptomoedas para carteiras recém-criadas.
A Trezor recomenda especificamente gerar novas frases de recuperação em vez de continuar usando as existentes.
Uma frase de recuperação é um conjunto de palavras usado para restaurar o acesso a uma carteira de criptomoedas.
Se um invasor obtiver essas informações, poderá conseguir acessar os fundos associados.
Os clientes devem criar suas carteiras substitutas usando um dispositivo confiável e verificado, e garantir que a nova frase de recuperação seja gerada de forma independente.
Simplesmente redefinir um dispositivo potencialmente comprometido ou reutilizar uma frase de recuperação existente pode não ser suficiente para lidar com o risco.
Os usuários também devem evitar inserir frases de recuperação em sites ou compartilhá-las com qualquer pessoa que alegue prestar suporte.
O alerta é preventivo e não comprova que todas as carteiras Trezor vendidas pela CryptoBilis tenham sido comprometidas.
Trezor, segunda maior fabricante mundial de carteiras físicas, alerta para suspeita de implante de hardware em dispositivo vendido por revendedor
A Trezor afirmou ter recebido uma denúncia confiável sobre um suspeito implante de hardware em um dispositivo Trezor Safe 5 comprado do revendedor CryptoBilis em agosto de 2026. A… pic.twitter.com/Ho7T37aDhn
— Wu Blockchain (@WuBlockchain) 30 de outubro de 2026
Investigação da Trezor continua após denúncias envolvendo a Ledger
O alerta mais recente da Trezor sobre carteiras físicas vem após preocupações anteriores envolvendo dispositivos Ledger adulterados.
A Trezor removeu a CryptoBilis de sua rede de revendedores em 9 de outubro, após denúncias sobre carteiras físicas Ledger modificadas.
A empresa também inspecionou quatro dispositivos Trezor como parte de sua investigação.
Nenhum desses quatro dispositivos apresentou sinais de adulteração.
No entanto, o suposto dispositivo Safe 5 ainda não foi examinado, deixando a principal alegação sem solução.
O incidente destaca a importância de proteger as criptomoedas durante todo o processo de distribuição.
Mesmo carteiras físicas bem projetadas podem estar sujeitas a riscos se os dispositivos forem modificados fisicamente antes de chegarem aos clientes.
Por enquanto, a Trezor está orientando os clientes da CryptoBilis potencialmente afetados a priorizar a transferência de seus ativos para carteiras protegidas por novas frases de recuperação.
A empresa não confirmou um ataque bem-sucedido envolvendo o suposto dispositivo Safe 5, e a investigação continua em andamento.