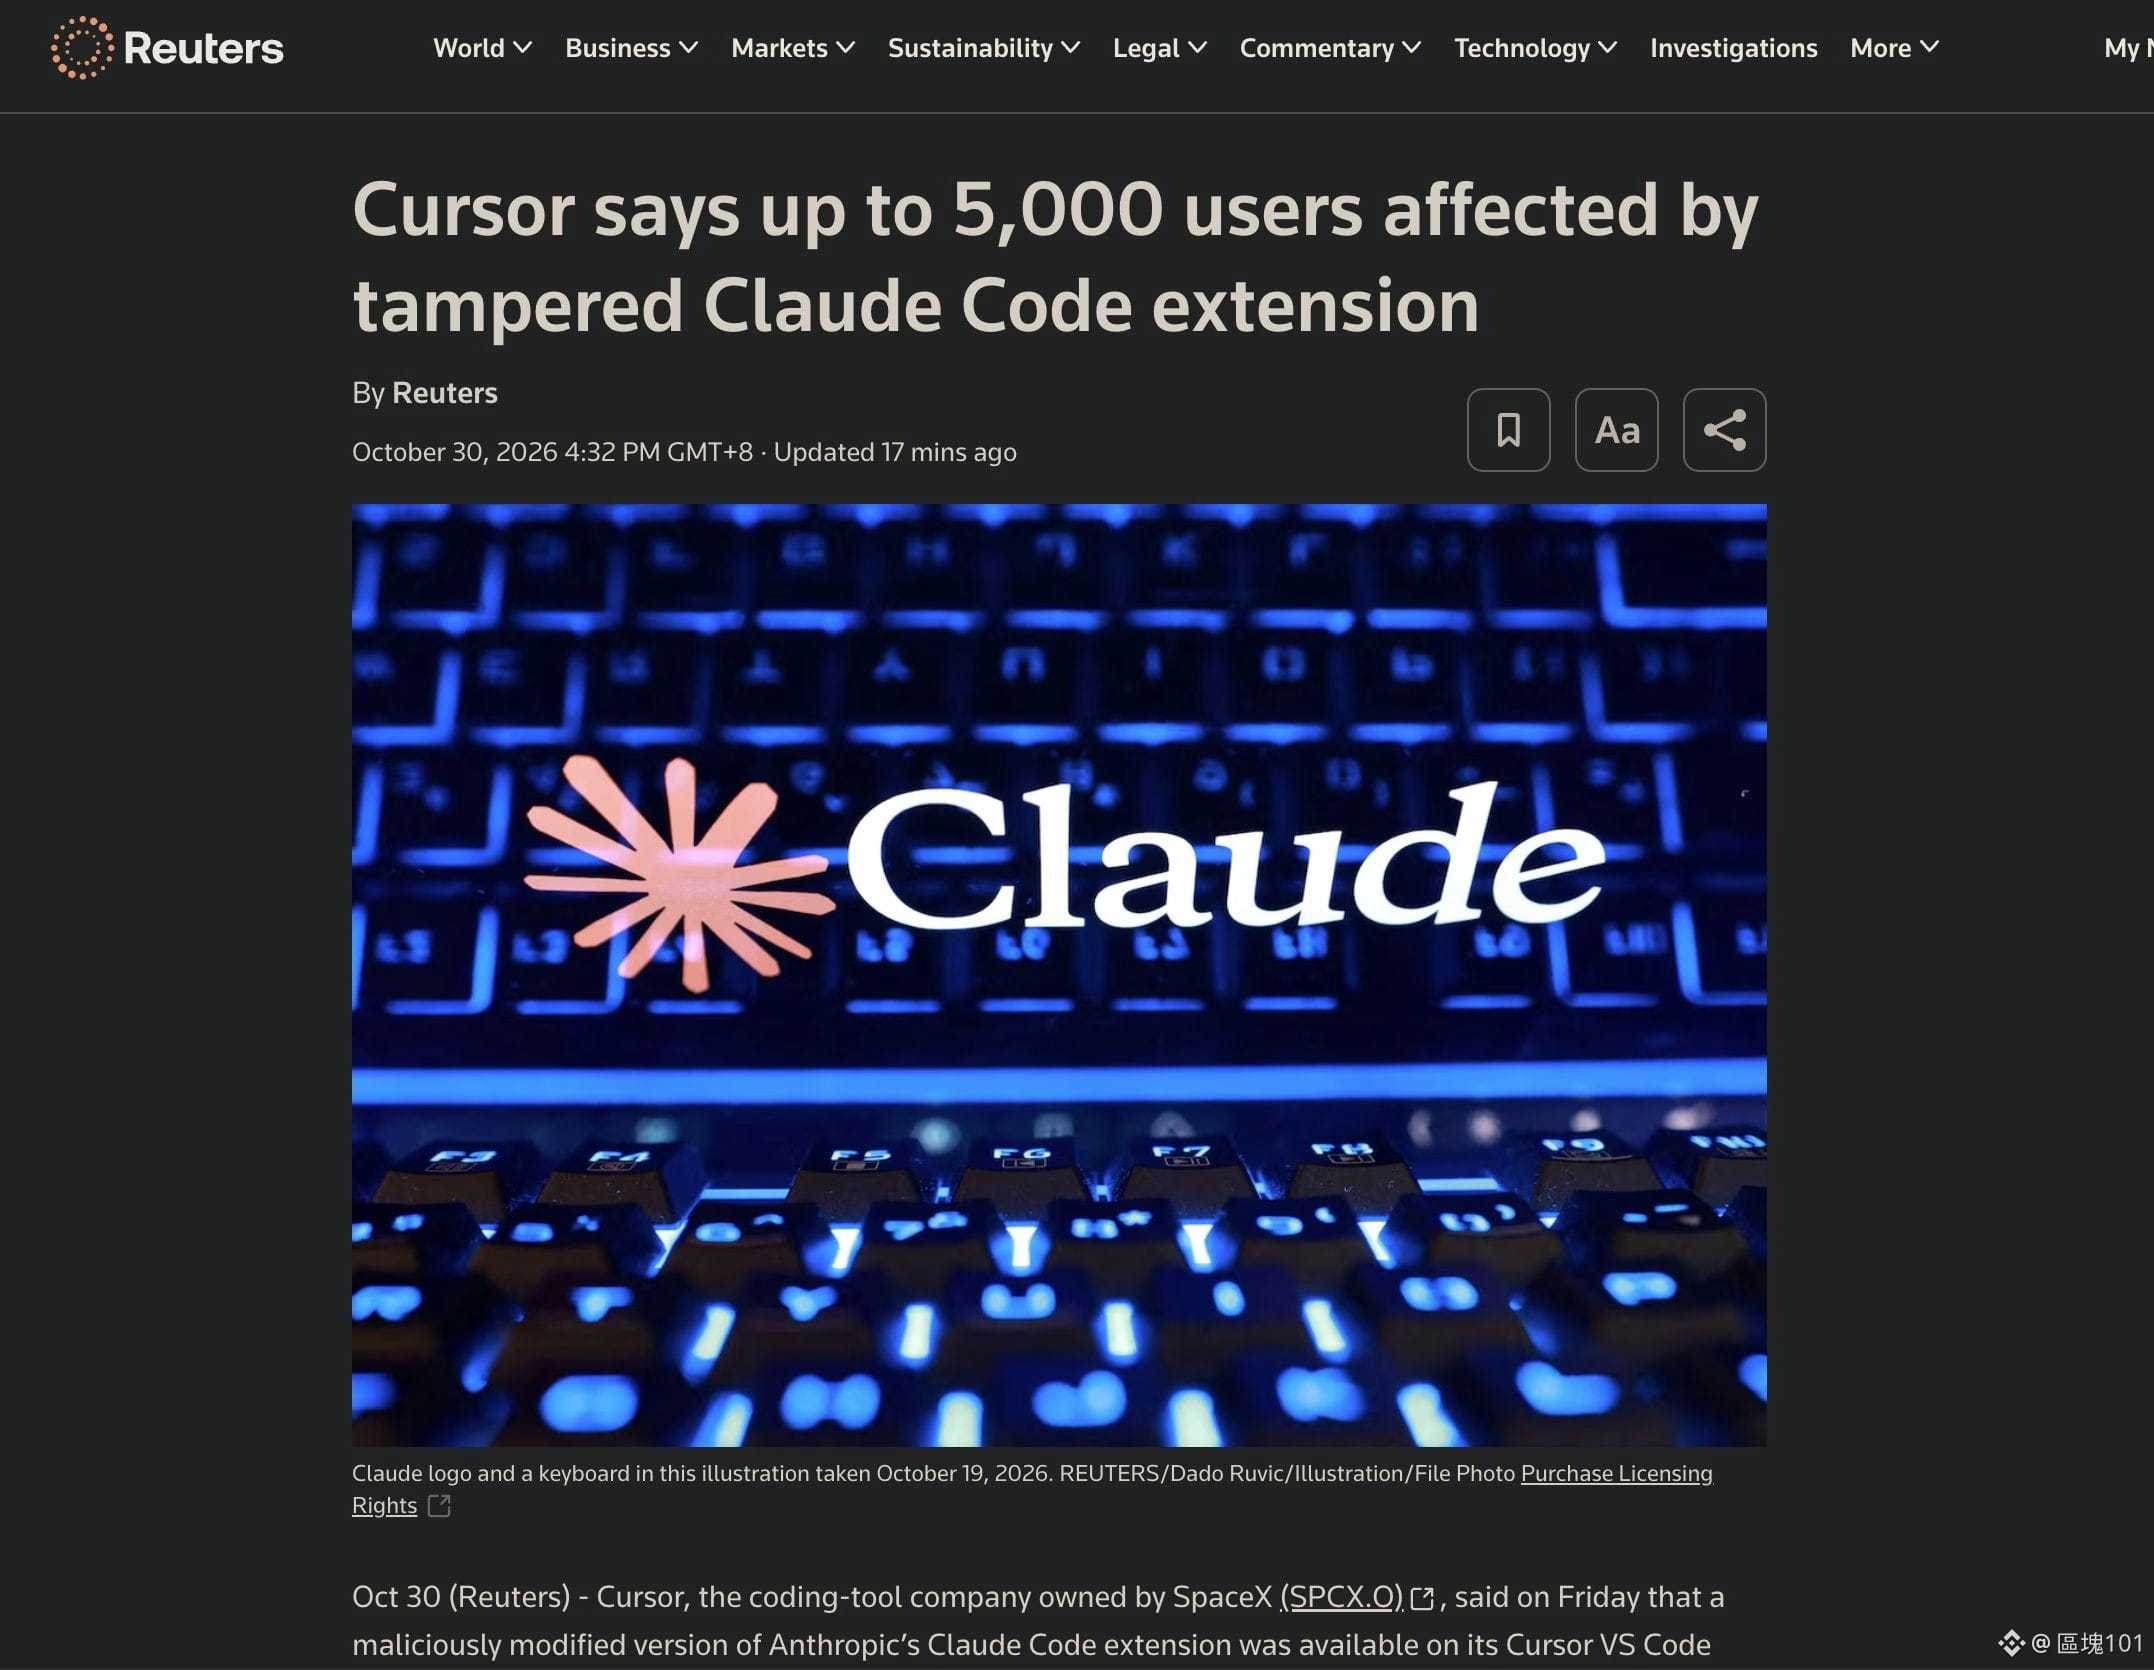
Ferramenta de desenvolvimento de IA envolvida em incidente de segurança na cadeia de suprimentos; até 5.000 usuários podem ter sido afetados!
A Cursor confirmou oficialmente que uma extensão maliciosa do Claude Code esteve disponível em seu marketplace. Os atacantes tentaram instalar um backdoor SSH por meio da extensão para obter acesso remoto aos computadores dos desenvolvedores.
Há alguns detalhes importantes neste incidente:
• Versão afetada: Claude Code 2.1.313
• O código malicioso pode ser executado quando a extensão é carregada
• Os atacantes tentaram estabelecer uma conexão remota persistente
• Simplesmente desinstalar a extensão pode não remover o backdoor já instalado
A Cursor removeu a versão maliciosa e adotou medidas de segurança.
Para desenvolvedores de criptomoedas, este também é um alerta importante. O ambiente de desenvolvimento pode armazenar chaves de API, credenciais relacionadas a carteiras e outras informações confidenciais.
À medida que a programação com IA se torna mais difundida, a segurança das próprias ferramentas de desenvolvimento merece cada vez mais atenção.
#Aİ #Cursor #ClaudeCode #Cybersecurity