Carteiras de hardware também podem ser adulteradas: Trezor alerta compradores da CryptoBilis para criarem uma nova frase-semente o quanto antes (tarde de 30 de outubro, horário de Pequim)
Um novo alerta de segurança surgiu hoje à tarde no mundo das criptomoedas. Desta vez, não envolve uma corretora, mas a própria carteira de hardware: a equipe de segurança da Trezor recebeu uma denúncia responsável de que uma Safe 5 vendida pela revendedora do Sudeste Asiático CryptoBilis pode ter sido infectada com um cavalo de Troia de hardware. Se você comprou um dispositivo por esse canal, vale a pena ler este alerta com atenção — mas vamos primeiro esclarecer as ressalvas para evitar a propagação de informações imprecisas.
Os fatos são os seguintes. O dispositivo em questão é uma Safe 5 comprada da CryptoBilis pela Tokopedia em agosto de 2026. A denúncia foi enviada à equipe de segurança da Trezor em 28 de outubro. Segundo a descrição, havia uma placa de circuito adicional entre a placa-mãe do dispositivo e a tela, com um módulo celular e uma antena. A alegação é que ela poderia ler o conteúdo exibido na tela quando o dispositivo estivesse ligado (incluindo a frase-semente) e transmiti-lo por uma rede móvel. A recomendação da Trezor é clara: usuários que compraram dispositivos de qualquer modelo da CryptoBilis desde março de 2026 devem transferir seus ativos o quanto antes para uma carteira com uma frase-semente totalmente nova. Não restaure a frase-semente antiga em outro dispositivo (se a frase-semente foi exposta, trocar de dispositivo sem trocar a frase-semente não resolve o problema). Usuários elegíveis podem entrar em contato com a empresa para solicitar a substituição do dispositivo. A Trezor removeu a CryptoBilis da lista oficial de revendedores autorizados em 9 de outubro. A revendedora já havia sido associada à venda de dispositivos Ledger adulterados.
Mas há três ressalvas importantes que precisam ser mencionadas. Primeiro, a Trezor ainda não recebeu o dispositivo em questão para realizar testes em laboratório. A avaliação de que o relato é “confiável” é um alerta baseado na descrição do usuário e em conversas por vídeo, não uma conclusão confirmada por testes. Segundo, a Trezor informa que não recebeu até agora relatos de perdas financeiras relacionadas por parte de compradores da CryptoBilis; além disso, não foram encontrados sinais de adulteração em outros quatro dispositivos da CryptoBilis enviados para análise. Terceiro, o alerta não se aplica a todos os usuários da Trezor: abrange apenas compras feitas pelo canal da CryptoBilis desde março de 2026. Quem comprou pelos canais oficiais, como o site da empresa, não está incluído neste alerta.
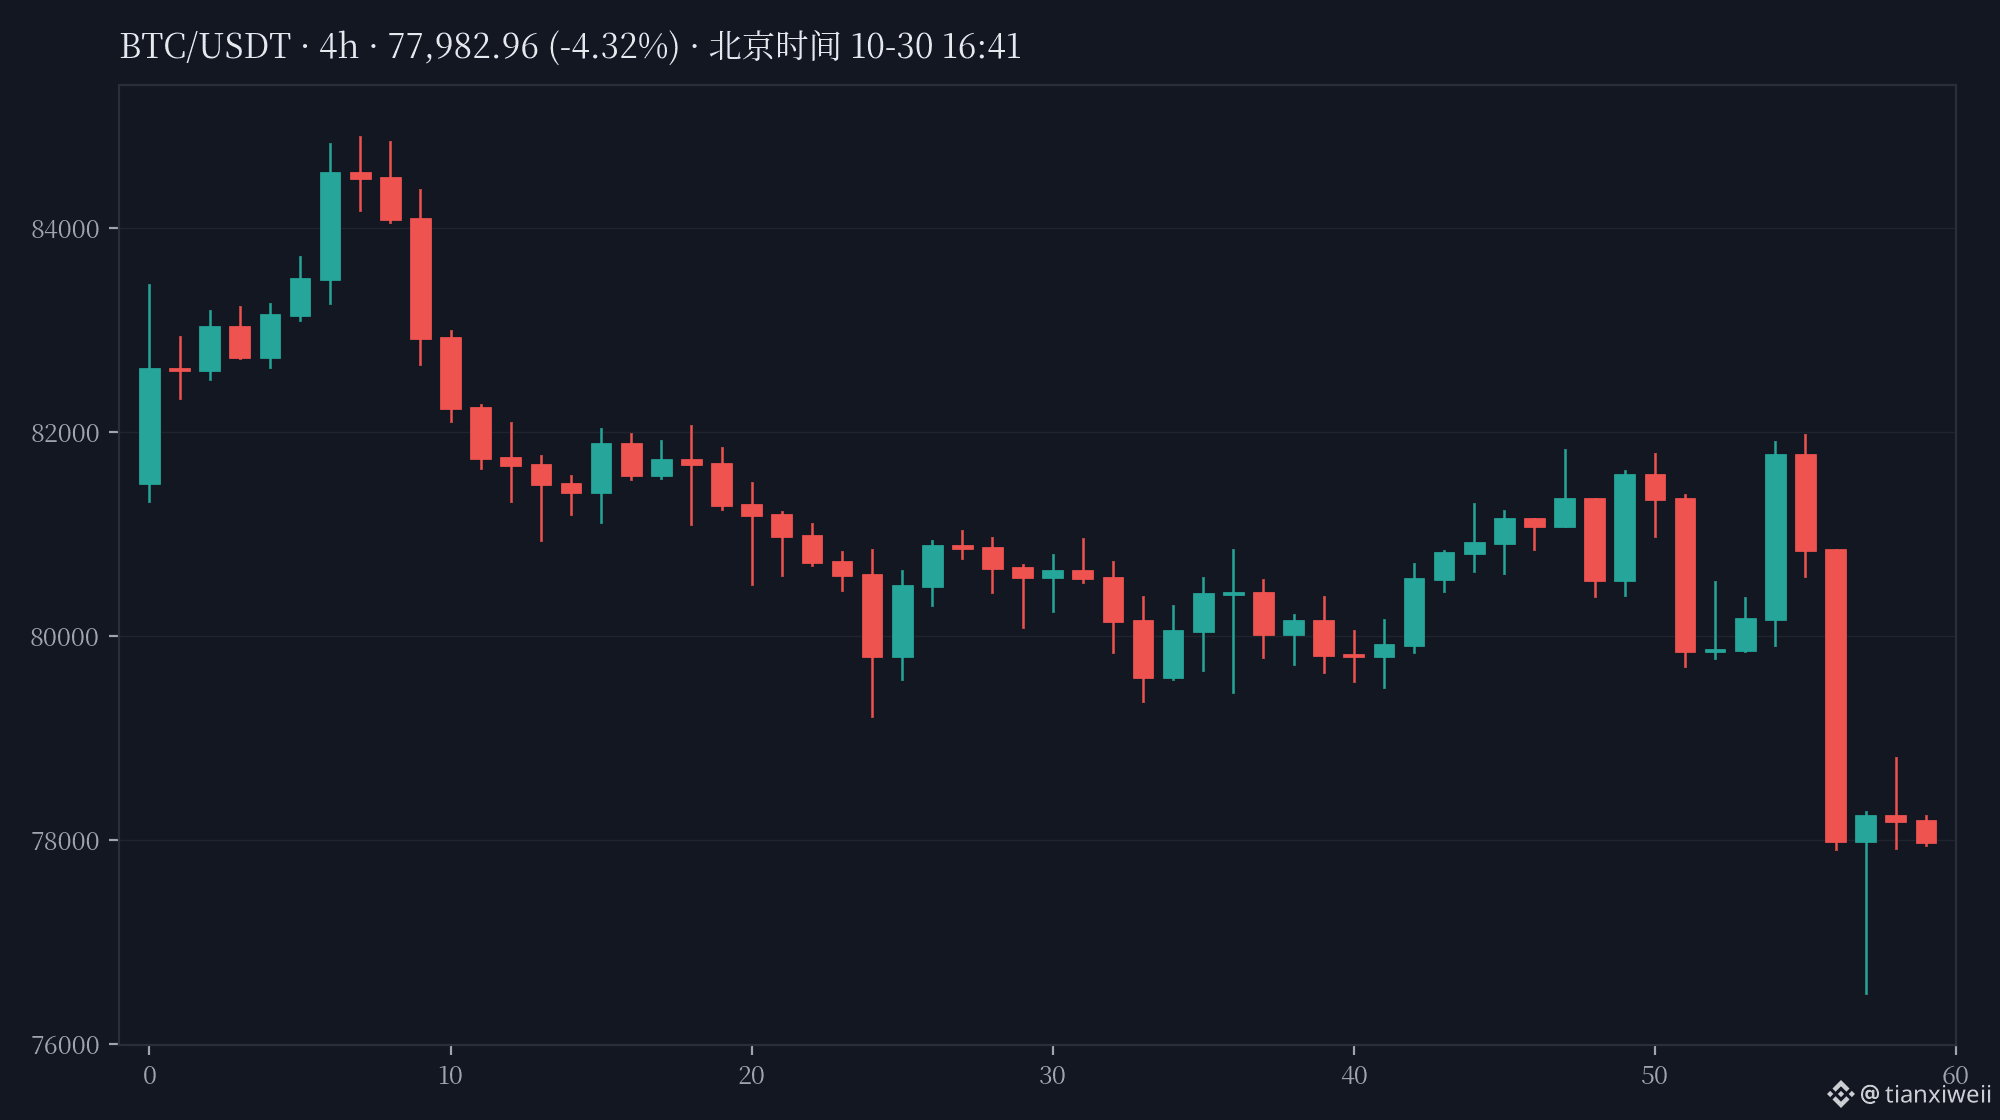
Retrato do mercado (preços verificados em duas fontes antes da publicação, às 16h40; diferença de até 0,06% entre o mercado à vista da Binance e os contratos perpétuos da OKX): $BTC , cerca de US$ 78.020 (24h: -2,51%). Este alerta de segurança não é motivado pelo mercado; a imagem anexada serve apenas como ilustração.
Minha opinião: a segurança de uma carteira de hardware não depende apenas de “manter a frase-semente offline”; o canal pelo qual o dispositivo é comprado também faz parte da cadeia de suprimentos. Quando uma revendedora deixa de ser autorizada, ninguém pode garantir o que aconteceu com o dispositivo antes de ele chegar às suas mãos. A lição desta vez é: a conveniência de comprar por um canal de terceiros pode custar justamente uma etapa que não deveria ser ignorada.
Aviso de risco: o mecanismo de adulteração ainda não foi verificado em laboratório e não há relatos de perdas financeiras. O texto acima reúne o alerta oficial da Trezor e informações publicadas por diversos veículos de imprensa, e não constitui recomendação de investimento. Se você comprou por um dos canais mencionados, siga as instruções dos comunicados oficiais da Trezor e desconfie de links de “atendimento ao cliente” que tentem aproveitar a situação para pedir sua frase-semente.
Você compra carteiras de hardware no site oficial ou de revendedores? Antes de comprar, costuma verificar a lista de revendedores autorizados?
#Trezor #硬件钱包 #AlertaDeSegurança