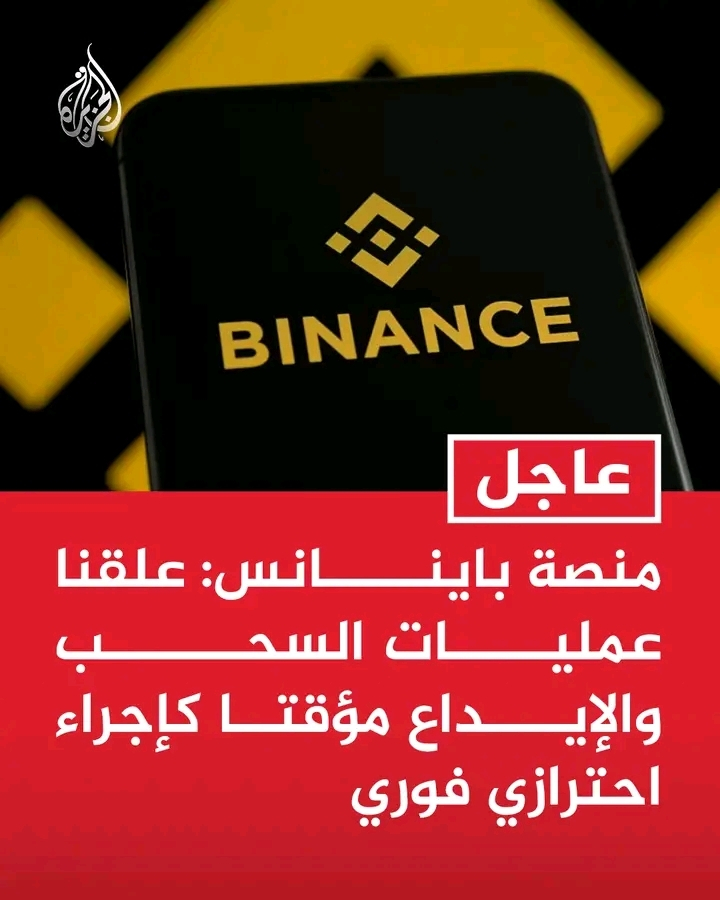
A plataforma Binance foi alvo do maior ataque cibernético da história do mercado de criptomoedas, com os ativos afetados e roubados avaliados em cerca de 6,3 bilhões de dólares.
De acordo com as investigações preliminares e as declarações da plataforma e de empresas de análise de redes blockchain, o ataque ocorreu da seguinte forma:
1. Ponto de partida (invasão do dispositivo de um engenheiro)
As investigações indicaram que o ataque começou com a invasão do computador portátil de um dos engenheiros de operações de desenvolvimento da plataforma. Essa invasão permitiu que os atacantes acessassem um contêiner de serviço (Service Container) da infraestrutura e, em seguida, enviassem transações de saque não autorizadas. A Binance confirmou que não há provas de que as chaves privadas das carteiras (Private Keys) tenham sido diretamente expostas.
2. Mecanismo do ataque e saque dos fundos
Os atacantes exploraram a vulnerabilidade para acessar uma das carteiras quentes (Hot Wallets) da plataforma e realizar transferências de grandes quantias de dezenas de criptomoedas (como Ethereum, USDT, entre outras).
Indícios técnicos e pesquisas de empresas de análise de registros apontam para a possibilidade de que alguns recursos dos contratos da Ethereum (como os recursos de delegação de contratos inteligentes) tenham sido explorados para realizar saques sucessivos e contornar os sistemas de monitoramento em tempo real.
3. Medidas rápidas e contenção da crise
Congelamento dos fundos: a Binance agiu rapidamente em colaboração com empresas de análise de segurança, autoridades policiais e emissores de stablecoins; os esforços conseguiram congelar cerca de 3 bilhões de dólares dos fundos roubados (incluindo grandes quantias congeladas pelas empresas Tether e Circle, entre outras plataformas de custódia).
Suspensão dos serviços: assim que detectou a vulnerabilidade, a Binance suspendeu temporariamente os depósitos e saques, além de interromper as negociações na plataforma "Binance Alpha" como medida de precaução.
Compromisso de indenização: a administração da plataforma anunciou que os fundos dos usuários comuns permaneceriam seguros e comprometeu-se a cobrir todas as perdas decorrentes da invasão com recursos do fundo de segurança (SAFU) e da própria empresa.
As investigações continuam, e alguns relatórios de empresas de cibersegurança indicam a possibilidade de que grupos cibernéticos organizados (como os envolvidos em ataques ligados à Coreia do Norte) estejam por trás desse ataque complexo.