
Quanto tempo leva para concluir uma transferência se tanto o saldo da conta quanto o valor da transação estiverem criptografados?
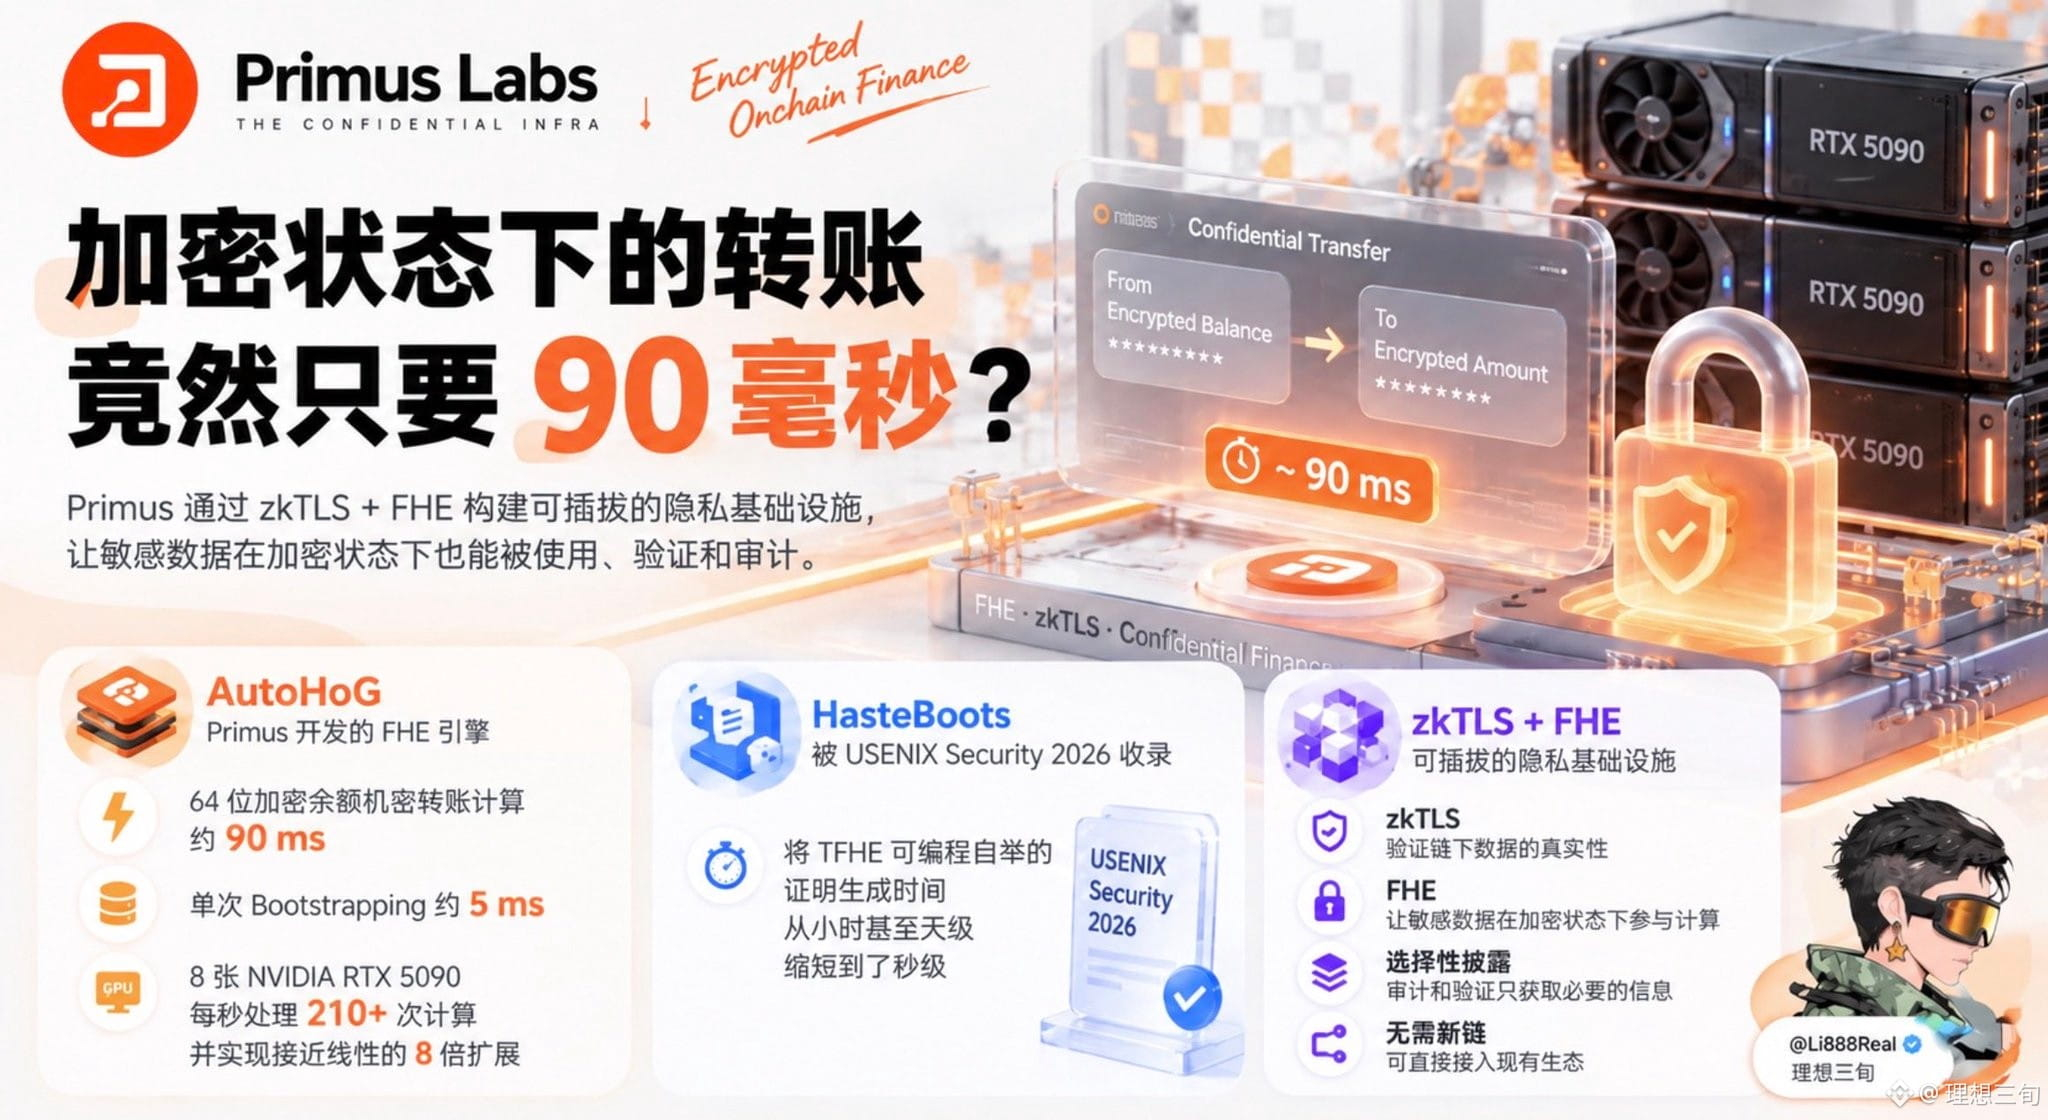
A resposta da Primus é bastante surpreendente: cerca de 90 milissegundos.
É por isso que acho que alguns dos avanços técnicos recentes da Primus merecem uma boa conversa.
/
Comecemos pelo AutoHoG, um mecanismo FHE desenvolvido pela Primus para finanças confidenciais on-chain.
De acordo com os resultados de testes divulgados oficialmente, o cálculo de uma transferência confidencial com saldo criptografado de 64 bits leva apenas cerca de 90 ms, e cada operação de Bootstrapping leva cerca de 5 ms.
O mais interessante é que, usando 8 placas gráficas NVIDIA RTX 5090, voltadas ao consumidor, o sistema consegue processar mais de 210 cálculos de transferências confidenciais por segundo, com uma escalabilidade quase linear de 8 vezes.
É claro que esses são resultados de desempenho computacional obtidos em condições de teste específicas e não devem ser interpretados diretamente como o TPS real de uma blockchain pública.
Mas, no caso do FHE, conseguir levar a computação criptografada a essa velocidade já é muito significativo.
Ao mesmo tempo, a pesquisa HasteBoots, da qual a equipe da Primus participou, também foi aceita no USENIX Security 2026. O trabalho reduziu de horas ou até dias para segundos o tempo necessário para gerar provas de bootstrapping programável em TFHE.
Na verdade, isso envolve duas questões diferentes: uma é se a computação criptografada pode ser rápida o suficiente; a outra é se o processo computacional pode ser verificado com eficiência.
/
Ampliando um pouco a perspectiva.
Atualmente, a Primus está construindo uma infraestrutura de privacidade modular baseada em zkTLS e FHE.
O zkTLS verifica a autenticidade dos dados off-chain; o FHE permite que dados sensíveis participem de cálculos enquanto permanecem criptografados. Combinado com mecanismos de divulgação seletiva específicos de cada aplicação, isso permite que auditorias e verificações acessem apenas as informações necessárias.
Além disso, a Primus não precisa construir uma nova blockchain pública: pode se integrar diretamente aos ecossistemas existentes.
Isso é bastante importante para as instituições financeiras, afinal, nenhuma delas quer transferir todas as suas operações e sua liquidez só para usar recursos de privacidade.
Acho que o que realmente merece atenção no AutoHoG é que ele está ajudando o FHE a sair gradualmente da pesquisa técnica e chegar a aplicações financeiras mais práticas.
É claro que o ganho de desempenho é apenas uma parte da história. A segurança, os custos operacionais e o desempenho em aplicações reais também merecem acompanhamento contínuo.
A resposta da Primus é bastante surpreendente: cerca de 90 milissegundos.
É por isso que acho que alguns dos avanços técnicos recentes da Primus merecem uma boa conversa.
/
Comecemos pelo AutoHoG, um mecanismo FHE desenvolvido pela Primus para finanças confidenciais on-chain.
De acordo com os resultados de testes divulgados oficialmente, o cálculo de uma transferência confidencial com saldo criptografado de 64 bits leva apenas cerca de 90 ms, e cada operação de Bootstrapping leva cerca de 5 ms.
O mais interessante é que, usando 8 placas gráficas NVIDIA RTX 5090, voltadas ao consumidor, o sistema consegue processar mais de 210 cálculos de transferências confidenciais por segundo, com uma escalabilidade quase linear de 8 vezes.
É claro que esses são resultados de desempenho computacional obtidos em condições de teste específicas e não devem ser interpretados diretamente como o TPS real de uma blockchain pública.
Mas, no caso do FHE, conseguir levar a computação criptografada a essa velocidade já é muito significativo.
Ao mesmo tempo, a pesquisa HasteBoots, da qual a equipe da Primus participou, também foi aceita no USENIX Security 2026. O trabalho reduziu de horas ou até dias para segundos o tempo necessário para gerar provas de bootstrapping programável em TFHE.
Na verdade, isso envolve duas questões diferentes: uma é se a computação criptografada pode ser rápida o suficiente; a outra é se o processo computacional pode ser verificado com eficiência.
/
Ampliando um pouco a perspectiva.
Atualmente, a Primus está construindo uma infraestrutura de privacidade modular baseada em zkTLS e FHE.
O zkTLS verifica a autenticidade dos dados off-chain; o FHE permite que dados sensíveis participem de cálculos enquanto permanecem criptografados. Combinado com mecanismos de divulgação seletiva específicos de cada aplicação, isso permite que auditorias e verificações acessem apenas as informações necessárias.
Além disso, a Primus não precisa construir uma nova blockchain pública: pode se integrar diretamente aos ecossistemas existentes.
Isso é bastante importante para as instituições financeiras, afinal, nenhuma delas quer transferir todas as suas operações e sua liquidez só para usar recursos de privacidade.
Acho que o que realmente merece atenção no AutoHoG é que ele está ajudando o FHE a sair gradualmente da pesquisa técnica e chegar a aplicações financeiras mais práticas.
É claro que o ganho de desempenho é apenas uma parte da história. A segurança, os custos operacionais e o desempenho em aplicações reais também merecem acompanhamento contínuo.