

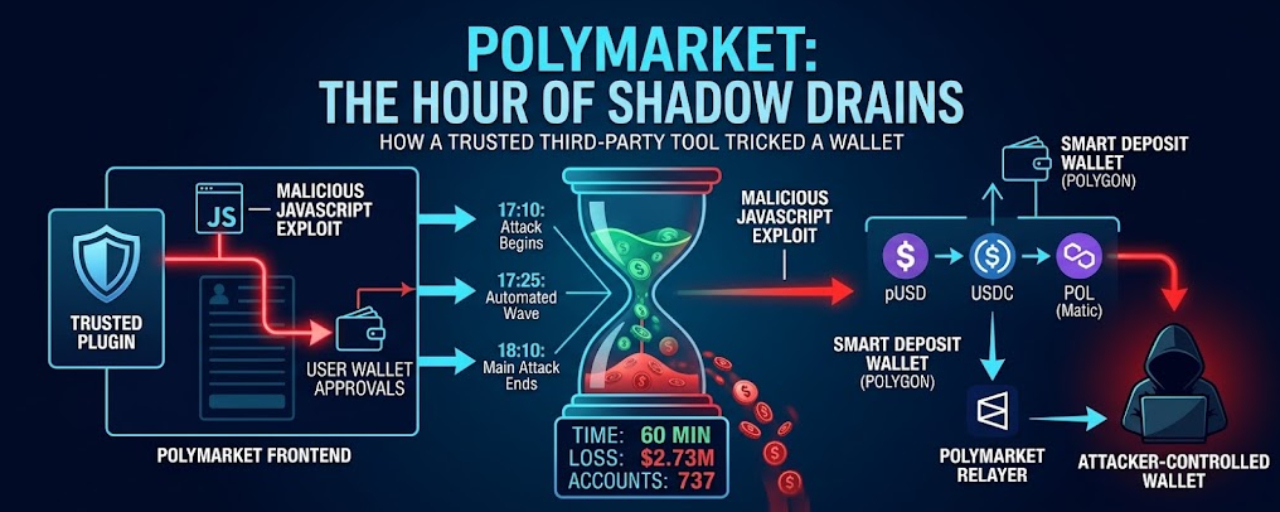

🚨 O Polymarket perdeu US$ 2,73 milhões em 737 contas em uma hora. Os invasores exploraram um software confiável de sites, não um contrato inteligente com falhas.
Em 29 de outubro, invasores exploraram um JavaScript malicioso distribuído pelo DebugBear, um serviço de monitoramento de sites de terceiros integrado ao Polymarket.
Pesquisadores de segurança descobriram um JavaScript malicioso distribuído pela infraestrutura do DebugBear. Ele foi projetado para identificar usuários conectados ao Polymarket, examinar seus saldos e posições e explorar as funcionalidades de negociação já existentes na plataforma.
Veja como a operação se desenrolou:
🕔 17:10 UTC: As primeiras cinco contas foram esvaziadas em três minutos. Uma perdeu aproximadamente US$ 75 mil.
🕔 17:25: Após uma pausa de 13 minutos, começou a principal onda automatizada de saques, chegando a até 40 esvaziamentos por minuto.
🕔 17:45: O Trader Car alertou publicamente os usuários. Aproximadamente 48% da perda total de US$ 2,73 milhões já havia ocorrido.
🕕 18:05: A página de status da Polymarket registrou o modo de cancelamento de ordens e a pausa das atividades do relayer.
🕕 18:10: A Bitquery registrou o último esvaziamento da principal onda de ataque. O relayer ficou inativo cerca de 30 segundos depois.
🕕 18:37: A Polymarket anunciou que havia identificado e corrigido o problema.
🕕 18:52: O relayer retomou as atividades. Outro saque de US$ 10,99 foi rastreado às 19:11.
Os usuários da Polymarket mantêm fundos em carteiras de depósito inteligentes na Polygon. Seus saldos em dólares são mantidos em pUSD, lastreados na proporção de 1:1 por USDC.
A atividade maliciosa explorou o fluxo normal de transações: as aprovações das carteiras foram enviadas pelo próprio relayer da Polymarket, que executou os saques. Os fundos foram convertidos de pUSD em USDC, trocados por POL e transferidos para carteiras controladas pelos atacantes.
A Bitquery rastreou 985 saques envolvendo 737 contas, totalizando aproximadamente US$ 2,73 milhões.
O detalhe crucial: todos os saques rastreados tinham uma aprovação válida da carteira. Nenhuma vulnerabilidade em contrato inteligente foi identificada. A blockchain confirma as aprovações, mas não consegue determinar de forma independente quem as gerou.
A Polymarket suspendeu temporariamente as negociações, restabeleceu a plataforma e prometeu reembolsar os usuários afetados.
Qual é a lição? Proteger as chaves privadas não é suficiente quando softwares de terceiros comprometidos podem abusar de um ambiente de transações autenticadas.
Isto não é aconselhamento financeiro.
$POL

#CryptoSecurity #Polygon #Web3