


Em termos simples, o invasor passou algum tempo se preparando publicamente on-chain e, em seguida, usou uma única delegação EIP-7702 para transformar a hot wallet Binance 14 da Binance em seu próprio contrato e começou a varrer os fundos de madrugada. Ao amanhecer, cerca de US$ 5,643 bilhões haviam saído de endereços relacionados às hot wallets da Binance, atravessando Ethereum, Bitcoin, Tron e várias redes L2; Tether, Circle, Ripple, World Liberty e outros emissores agiram em conjunto para congelar cerca de US$ 2,54 bilhões, aproximadamente 45% do valor retirado. Até o momento, aquela delegação maliciosa ainda não foi revogada.
A posição oficial da Binance até agora tem sido sempre a de que está investigando um possível problema de segurança e de que os fundos dos usuários estão totalmente seguros.
Binance responde: o roubo não foi realizado por meio da invasão de um único dispositivo ou funcionário; até o momento, não foram encontradas evidências de vazamento de chaves privadas de carteiras
Em 30 de outubro, sisi, do atendimento ao cliente da Binance, respondeu nas redes sociais a perguntas da comunidade, afirmando que este ataque não foi algo que pudesse ser realizado por meio de um único dispositivo; o ponto de partida foi a invasão do computador de um funcionário. Os ataques contra instituições de criptomoedas costumam ser altamente direcionados, e os atacantes geralmente tentam se infiltrar usando métodos complexos.
A Binance já identificou pistas importantes relacionadas ao incidente e tomou medidas imediatas para controlar os riscos. As investigações e o rastreamento da origem continuam em andamento. Neste momento, os principais mecanismos de gestão de riscos e resposta a emergências da plataforma foram ativados, e a segurança dos ativos dos usuários é nossa prioridade máxima.
Sobre a questão de os engenheiros terem permissões excessivas, sisi afirmou que este não foi um caso em que um atacante pudesse transferir fundos explorando diretamente as permissões de um engenheiro, nem algo que pudesse ser causado por uma única pessoa com um simples «clique». As anomalias envolvem um processo de ataque mais complexo. É importante ressaltar que, nesta fase, a investigação não atribui a responsabilidade a nenhum indivíduo. A empresa assumirá a responsabilidade correspondente e continuará os trabalhos de resposta e reforço da segurança.
Além disso, até o momento, não foram encontradas evidências de vazamento de chaves privadas de carteiras. A segurança dos fundos dos usuários está garantida: todas as perdas decorrentes do roubo neste incidente serão integralmente cobertas pelo fundo SAFU e pelos fundos da empresa, sem custos para os usuários. Cerca de 3 bilhões de dólares em ativos afetados já foram congelados na blockchain. A Binance está colaborando com as autoridades policiais e com empresas de inteligência em blockchain para rastrear os fundos, e os movimentos dos ativos na blockchain são públicos e verificáveis.
Os depósitos continuam abertos normalmente e não foram afetados. Os saques foram suspensos como medida preventiva e devem ser reabertos em até 48 horas; o horário exato será informado em um anúncio oficial. A Binance continuará compartilhando atualizações, garantindo a precisão da investigação, e divulgará detalhes e medidas adicionais de reforço da segurança após a conclusão da resposta ao incidente e da análise posterior.
SlowMist: atacante da Binance pode ser o grupo norte-coreano Lazarus Group
Notícia da BlockBeats: em 30 de outubro, a SlowMist publicou nas redes sociais que detectou transferências de TRX roubados por hackers da Binance, durante o processo de lavagem de dinheiro, por meio da ponte entre blockchains da Bitget Wallet. O endereço de destino já havia sido usado anteriormente por hackers da Phemex. Vale notar que os hackers da Phemex também foram responsáveis pelo ataque à Bybit, ou seja, o grupo norte-coreano Lazarus Group.
He Yi: espera-se que os saques comecem a ser restabelecidos nas próximas 48 horas
He Yi, co-CEO da Binance, publicou nas redes sociais que, no momento, os serviços de depósito da plataforma Binance não foram afetados e continuam funcionando normalmente. A equipe da Binance está aprimorando e atualizando os controles dos serviços de saque e dos endereços relacionados. Espera-se que os saques comecem a ser restabelecidos nas próximas 48 horas.
Binance: fundo SAFU e fundos da empresa cobrirão todas as perdas
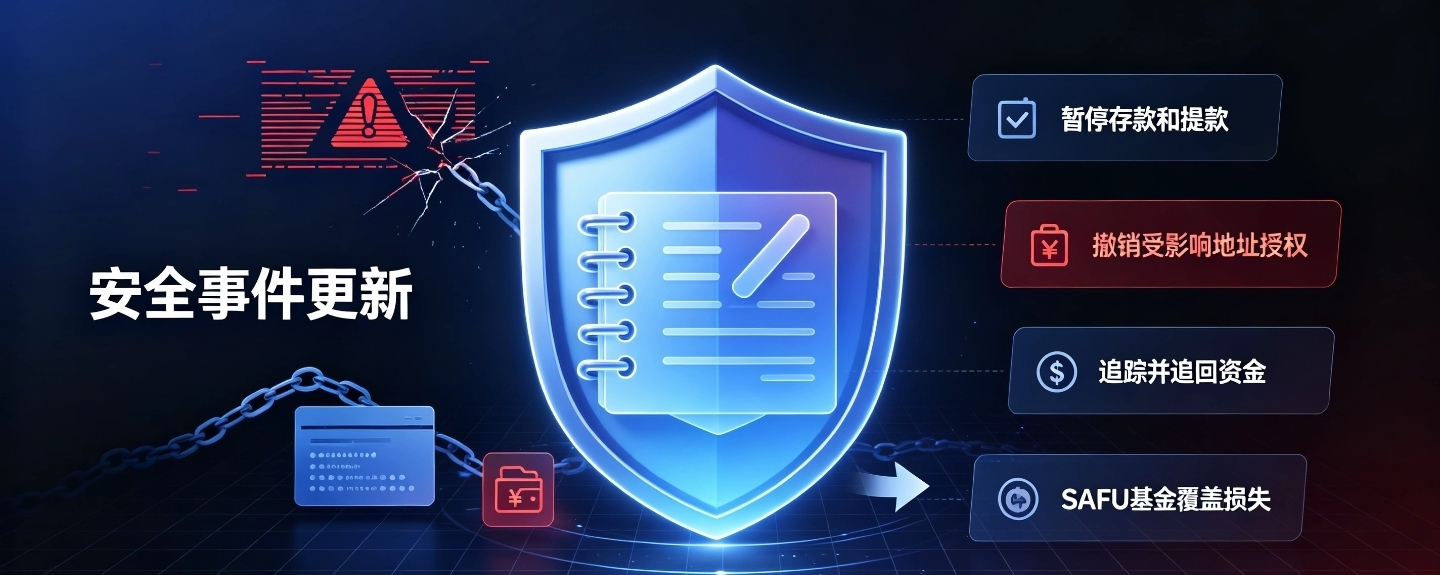
Em seu comunicado mais recente, a Binance confirmou que todas as perdas decorrentes deste ataque serão cobertas pelo fundo SAFU e pelos fundos da empresa. A Binance reiterou que os fundos dos usuários estão seguros. Após a conclusão dos reparos, também será publicado um comprovante de reservas atualizado. Como medidas preventivas imediatas, a Binance: suspendeu temporariamente depósitos e saques até a conclusão das verificações de segurança; revogou as autorizações dos endereços afetados; e entrou em contato com as autoridades policiais e parceiros de inteligência em blockchain para rastrear e recuperar os fundos.
Binance: incidente de segurança pode envolver invasão do notebook de um engenheiro de DevOps; impacto estimado em cerca de 6,3 bilhões de dólares
Em 30 de outubro, a Binance publicou uma atualização sobre o incidente de segurança, informando que a análise preliminar indica que o incidente pode envolver a invasão do notebook de um engenheiro de DevOps (desenvolvimento e operações). O atacante teria usado esse acesso para entrar no contêiner de serviço e enviar transações de saque não autorizadas. Até o momento, não foram encontradas evidências de vazamento de chaves privadas de carteiras. O impacto total é estimado em cerca de 6,3 bilhões de dólares. Os ativos relacionados foram congelados com a ajuda de parceiros de blockchain, e cerca de 3 bilhões de dólares já foram congelados na blockchain. A Binance cobrirá todas as perdas com o fundo SAFU e os fundos da empresa. Os fundos dos usuários estão seguros e, após a conclusão dos reparos, será publicado um comprovante de reservas atualizado.
Como medida imediata, a Binance suspendeu temporariamente depósitos e saques para realizar verificações de segurança, revogou as autorizações dos endereços afetados e está trabalhando com as autoridades policiais e parceiros de inteligência em blockchain para rastrear e recuperar os fundos. A análise técnica completa será publicada após o fim da investigação e a confirmação dos fatos. Para obter as atualizações mais recentes, consulte apenas os canais oficiais.
