US$ 6,3 bilhões roubados da Binance: surgem pistas sobre os autores do ataque — TRM atribui com alto grau de confiança à TraderTraitor, da Coreia do Norte (resumo de 30 de outubro, 13h51, horário de Pequim)
Depois de acompanhar durante um dia inteiro o incidente de segurança da Binance, nesta tarde finalmente surgiu a peça mais importante do quebra-cabeça: quem podem ser os autores do ataque. Atenção: esta não é a conclusão oficial da Binance — até agora, a empresa não apontou nenhum responsável, e a conclusão preliminar oficial continua sendo “suspeita de invasão ao notebook de um engenheiro de DevOps, sem evidências de vazamento de chaves privadas”. Nesta rodada, três investigadores independentes chegaram a conclusões convergentes.
Primeiro, as declarações das três partes, que têm pesos diferentes e não devem ser reduzidas a uma só. A TRM Labs foi a mais categórica em seu blog oficial: com base em informações on-chain e off-chain, atribuiu o ataque “com alto grau de confiança” ao grupo de hackers de elite norte-coreano TraderTraitor e apresentou suas próprias estatísticas on-chain — a partir de cerca de 20h05 (UTC) de 29 de outubro, em aproximadamente 20 minutos, os invasores transferiram cerca de US$ 6,36 bilhões de carteiras da Binance em 10 blockchains, aproximadamente quatro vezes os US$ 1,5 bilhão do caso da Bybit em fevereiro deste ano. Jonathan Levin, co-CEO da Chainalysis, usou a expressão “provavelmente”: estimou o valor roubado em cerca de US$ 6,4 bilhões, um pouco acima da estimativa oficial da Binance, de aproximadamente US$ 6,3 bilhões, citando conexões com casos anteriores. A cadeia de evidências do investigador on-chain ZachXBT é a mais específica: os fundos roubados da Binance se misturaram no mesmo endereço 0x151…eb7, via THORChain, com fundos de cerca de US$ 388 milhões roubados anteriormente da Bitget, o que “aponta para o mesmo invasor”; o caso da Bitget já havia sido associado à TraderTraitor, ligada à Coreia do Norte, e apresenta sobreposições com casos como o da Kelp DAO.
Por que vale a pena publicar isso em separado, em vez de esperar por um comunicado oficial? Porque muda a avaliação sobre a dificuldade de recuperar o dinheiro. Segundo os cálculos da TRM, os invasores ainda detêm cerca de US$ 2,4 bilhões em ativos que os emissores não conseguem congelar — incluindo mais de 420 mil $ETH e 18.270 $BTC . Os $BTC já foram divididos entre 19 carteiras (principalmente em cadeias de saídas de 1.000 moedas cada), e nenhum emissor pode congelá-los como faria com stablecoins. O valor de cerca de US$ 3 bilhões congelados oficialmente continua sendo o divulgado anteriormente; não houve novo aumento nesta rodada. Os saques continuam suspensos, a Alpha permanece pausada e a análise técnica completa ainda não foi publicada. Nada disso mudou; não pense que o progresso da retomada também avançou só porque os responsáveis foram identificados.
Há ainda uma divergência que precisa ser destacada: a avaliação da TRM sobre o vetor do ataque não coincide totalmente com a conclusão preliminar da Binance. A TRM considera que as carteiras em várias blockchains produziram assinaturas válidas durante a mesma janela de tempo. A explicação mais provável, segundo a empresa, é que os invasores obtiveram a capacidade de assinar transações entre blockchains por meio do sistema de assinatura das hot wallets da Binance. Já a versão preliminar da Binance aponta para a invasão de um único notebook, que permitiu acesso ao contêiner de serviço. Nenhuma das duas hipóteses foi confirmada por uma análise técnica completa; por isso, devem ser apresentadas lado a lado, sem tirar conclusões em nome da empresa.
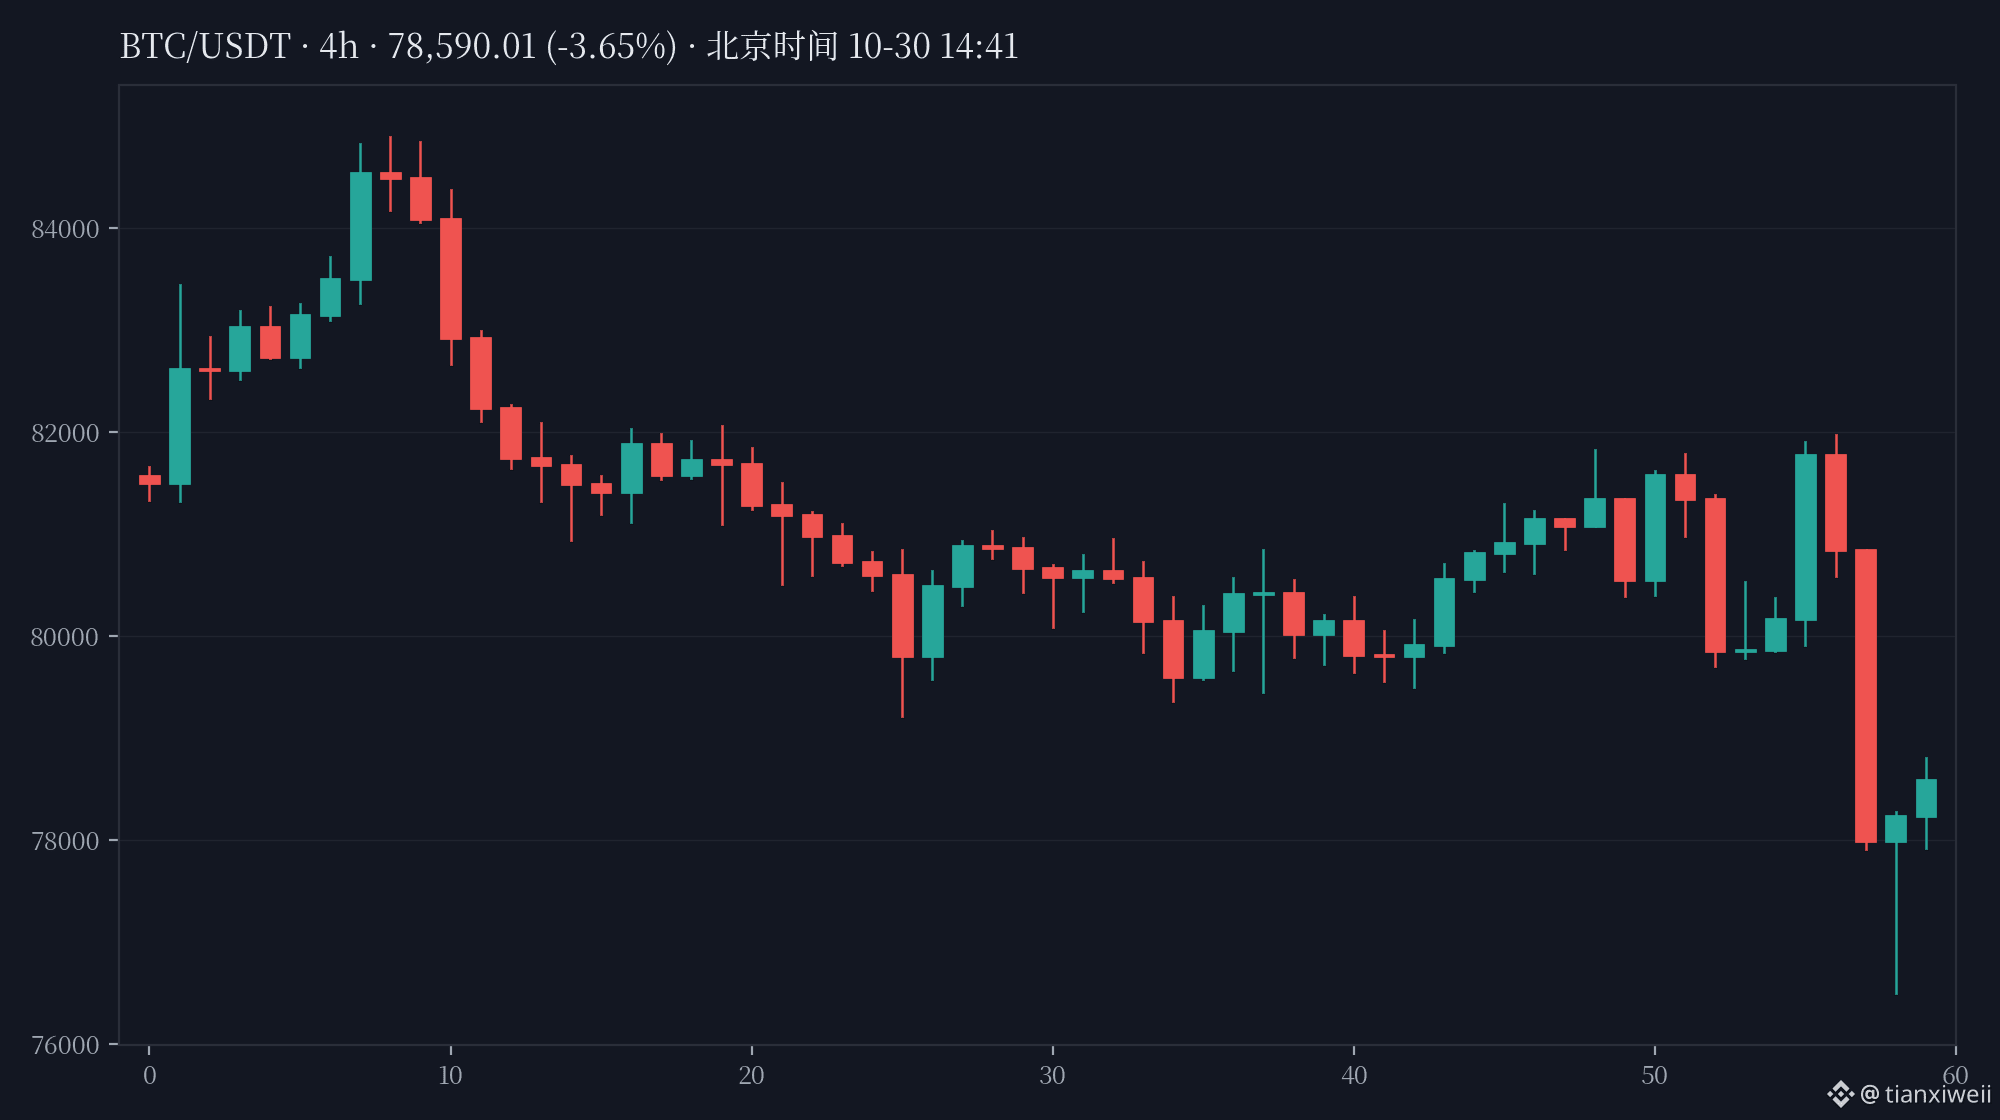
Resumo do mercado (dupla verificação em duas fontes antes da publicação, 14h40; diferença entre o mercado à vista da Binance e os contratos perpétuos da OKX ≤0,12%): $BTC em cerca de US$ 78.638 (24h: -1,79%), $ETH em cerca de US$ 2.251 (-2,80%), $BNB em cerca de US$ 716,05 (-4,85%; mínima de US$ 680 nas últimas 24h). Em comparação com o resumo do post das 12h38 ($BTC 78,310、$ETH 2,246、$BNB 717.68), $BTC e $ETH tiveram uma pequena recuperação, enquanto o $BNB ficou praticamente estável — a notícia sobre a atribuição do ataque não mudou imediatamente a direção do mercado.
Minha opinião: quando a atribuição aponta para um grupo ligado a um Estado, o caso deixa de ser apenas “uma corretora foi roubada e vai indenizar os clientes”. Congelamentos, recuperação dos fundos e conformidade com sanções podem se arrastar por muito mais tempo. Mas, para os usuários comuns, o que realmente importa são duas coisas: a que horas os primeiros saques serão liberados e o que dirá a análise completa do incidente. Até lá, confie apenas nos canais oficiais e não clique em links de “registro para indenização” ou “retomada dos saques”.
Aviso de risco: o texto acima reúne informações de instituições de investigação e reportagens públicas. A atribuição continua sendo uma avaliação de terceiros, não uma conclusão oficial da Binance nem uma confirmação governamental, e não constitui recomendação de investimento. As informações ainda podem ser corrigidas ou atualizadas em comunicados oficiais futuros.
Na sua opinião, a Binance vai apontar oficialmente os responsáveis em sua análise completa do incidente ou continuará usando a expressão “investigação preliminar”?
#Binance #安全事件 #黑客归因 #CarteiraQuente