#两地址约12.8亿枚USDT遭冻结
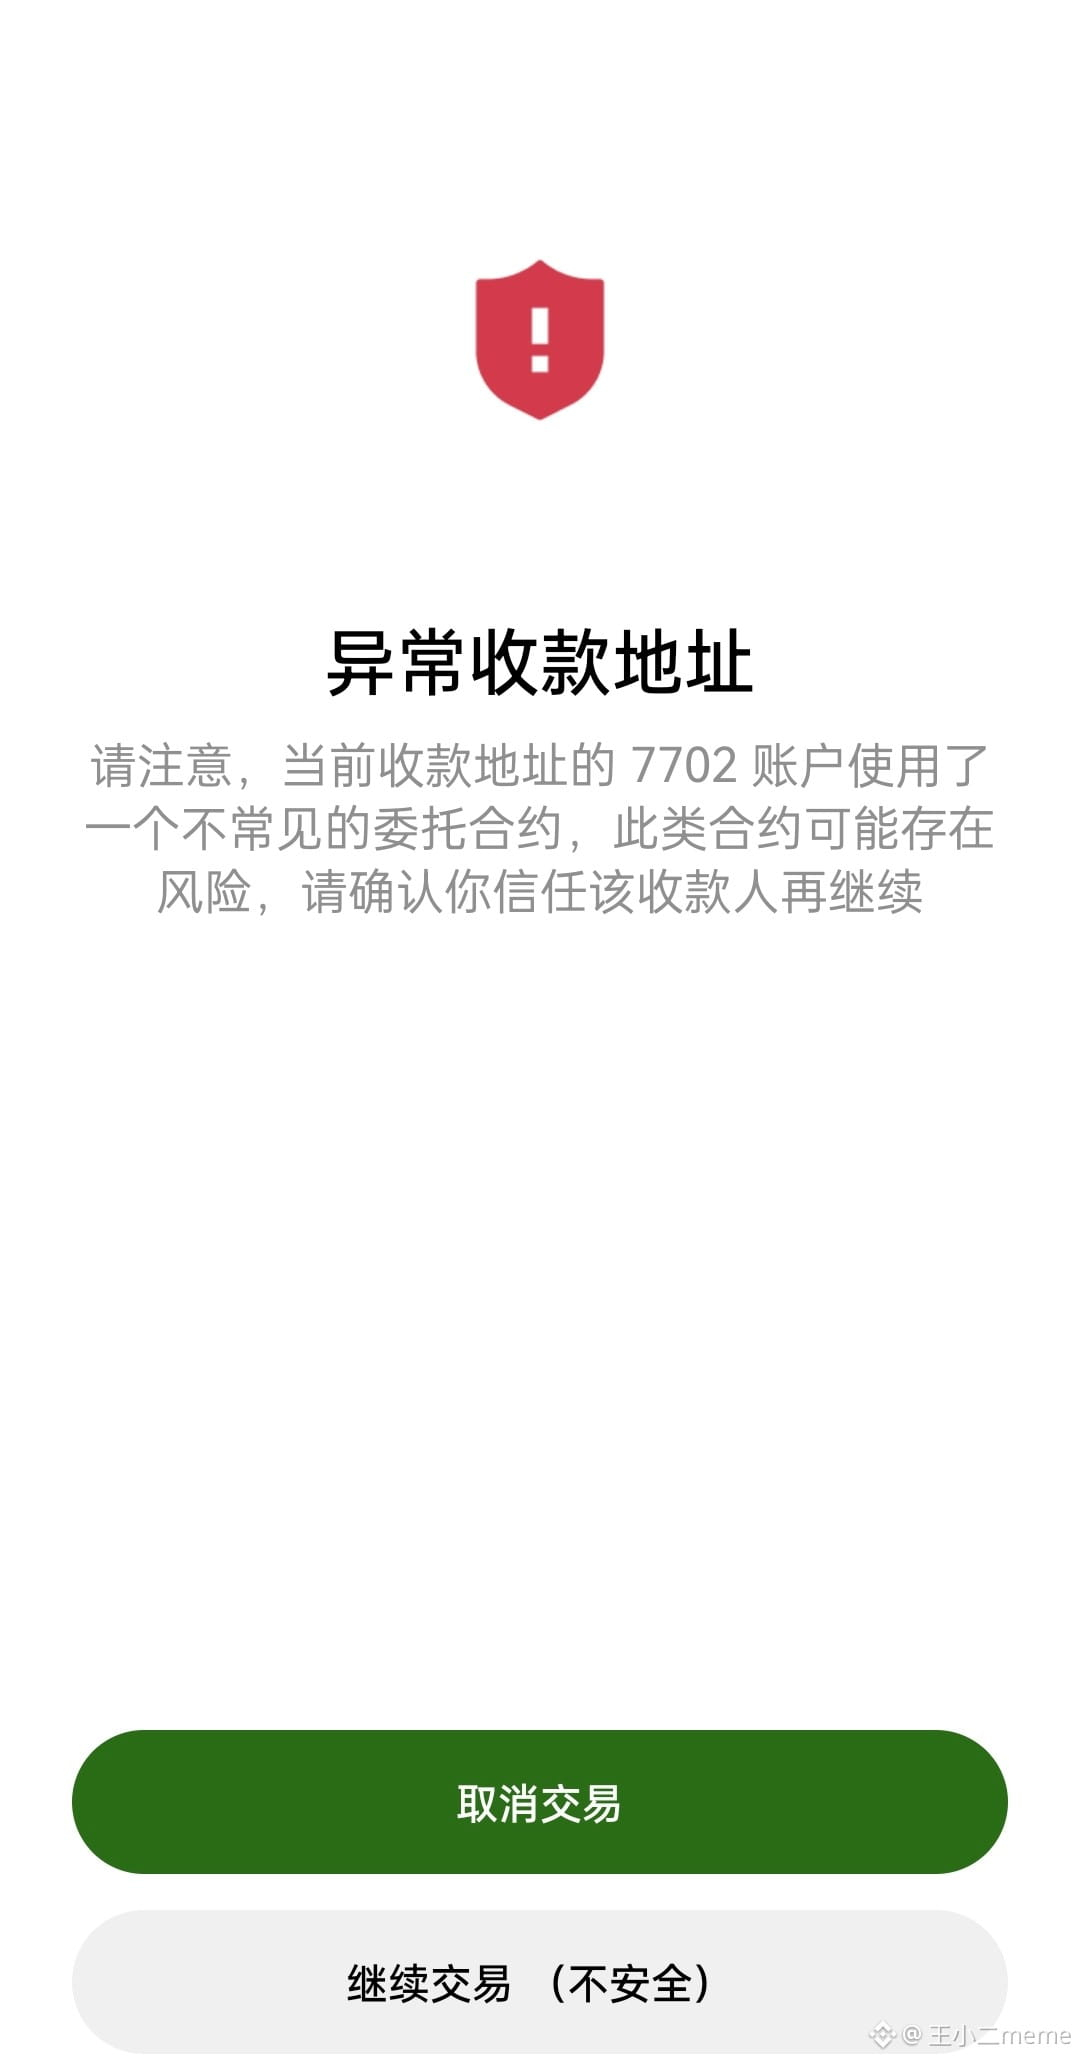
Confiram logo os endereços de vocês. Como na imagem 1, se ao transferir BNB pela carteira web da OKX aparecer EIP‑7702, set code ou delegation, abandonem essa carteira imediatamente e transfiram os ativos valiosos para uma nova. Mesmo uma carteira quente sem autorizações, sem vazamento da chave privada nem da frase-semente continua insegura. O princípio é que, depois de fazer transações com a carteira quente, você pode acabar autorizando sem perceber um contrato delegado pelo 7702. Afinal, Xu, da OKX, veio da área técnica.
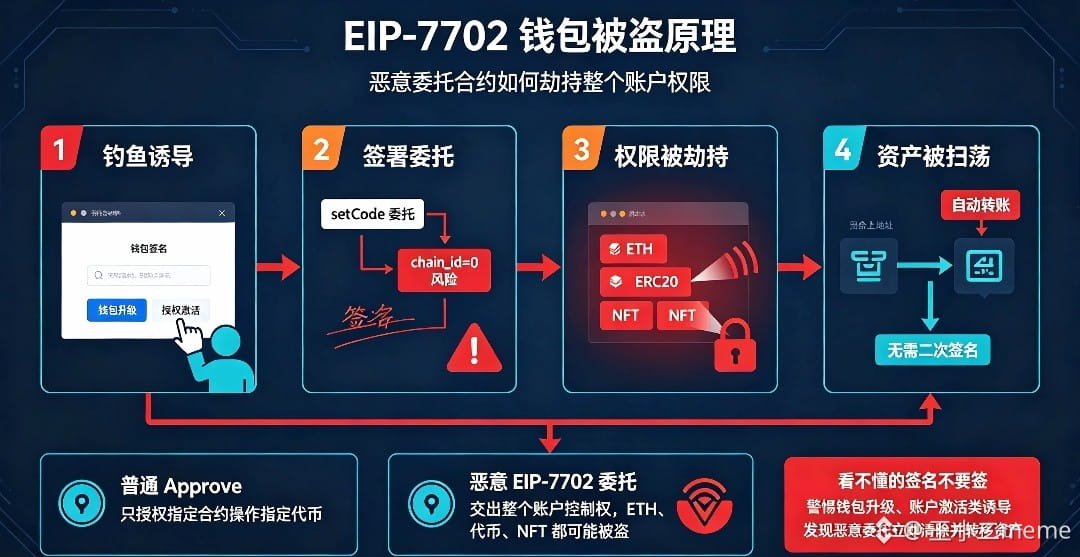
Não atualizem carteiras quentes sem pensar. Golpistas se passam por serviços de «atualização da carteira | Gas grátis | ativação da conta | carteira de IA» e induzem você a assinar uma delegação EIP‑7702. Assim que a assinatura é feita, a carteira fica vinculada a um contrato de saque em massa preparado pelo hacker. Basta entrarem moedas na carteira para serem transferidas automaticamente, sem precisar de uma segunda assinatura sua. O roubo acontece silenciosamente, e você pode nem perceber o que houve.
Se chain_id for definido como 0 durante a assinatura da transação, essa assinatura de delegação passa a valer em todas as redes EVM.
Se uma rede for comprometida, os ativos desse endereço em todas as redes, como BSC, Polygon e ETH, também ficam em risco. Se a lógica de inicialização não for bem implementada, outra pessoa pode enviar sua assinatura de autorização antes de você, sequestrar sua delegação e assumir o controle da conta.
Muitas carteiras exibem avisos muito ruins nas janelas pop-up. Usuários comuns não entendem que não se trata de uma transação comum, nem percebem que é uma autorização de delegação no nível da conta, e podem assinar por engano com facilidade.
Usuários comuns não conseguem distinguir entre uma «assinatura comum» e uma «tupla de autorização EIP‑7702» e acham que basta confirmar a janela pop-up. Mesmo que você tenha a chave privada, o risco permanece se a delegação não for removida.
Você ainda pode assinar transações com a chave privada, mas a lógica do contrato delegado tem prioridade. Se o hacker tiver configurado uma lógica de saque automático, poderá esvaziar os ativos da sua conta. O risco só desaparece quando você assinar uma nova delegação apontando para o endereço zero, removendo a delegação e desfazendo o vínculo.
Mesmo em projetos legítimos, um bug no código do contrato delegado pode permitir que um invasor explore uma vulnerabilidade e assuma o controle da conta, causando a perda dos ativos.
Confiram logo os endereços de vocês. Como na imagem 1, se ao transferir BNB pela carteira web da OKX aparecer EIP‑7702, set code ou delegation, abandonem essa carteira imediatamente e transfiram os ativos valiosos para uma nova. Mesmo uma carteira quente sem autorizações, sem vazamento da chave privada nem da frase-semente continua insegura. O princípio é que, depois de fazer transações com a carteira quente, você pode acabar autorizando sem perceber um contrato delegado pelo 7702. Afinal, Xu, da OKX, veio da área técnica.
Não atualizem carteiras quentes sem pensar. Golpistas se passam por serviços de «atualização da carteira | Gas grátis | ativação da conta | carteira de IA» e induzem você a assinar uma delegação EIP‑7702. Assim que a assinatura é feita, a carteira fica vinculada a um contrato de saque em massa preparado pelo hacker. Basta entrarem moedas na carteira para serem transferidas automaticamente, sem precisar de uma segunda assinatura sua. O roubo acontece silenciosamente, e você pode nem perceber o que houve.
Se chain_id for definido como 0 durante a assinatura da transação, essa assinatura de delegação passa a valer em todas as redes EVM.
Se uma rede for comprometida, os ativos desse endereço em todas as redes, como BSC, Polygon e ETH, também ficam em risco. Se a lógica de inicialização não for bem implementada, outra pessoa pode enviar sua assinatura de autorização antes de você, sequestrar sua delegação e assumir o controle da conta.
Muitas carteiras exibem avisos muito ruins nas janelas pop-up. Usuários comuns não entendem que não se trata de uma transação comum, nem percebem que é uma autorização de delegação no nível da conta, e podem assinar por engano com facilidade.
Usuários comuns não conseguem distinguir entre uma «assinatura comum» e uma «tupla de autorização EIP‑7702» e acham que basta confirmar a janela pop-up. Mesmo que você tenha a chave privada, o risco permanece se a delegação não for removida.
Você ainda pode assinar transações com a chave privada, mas a lógica do contrato delegado tem prioridade. Se o hacker tiver configurado uma lógica de saque automático, poderá esvaziar os ativos da sua conta. O risco só desaparece quando você assinar uma nova delegação apontando para o endereço zero, removendo a delegação e desfazendo o vínculo.
Mesmo em projetos legítimos, um bug no código do contrato delegado pode permitir que um invasor explore uma vulnerabilidade e assuma o controle da conta, causando a perda dos ativos.