

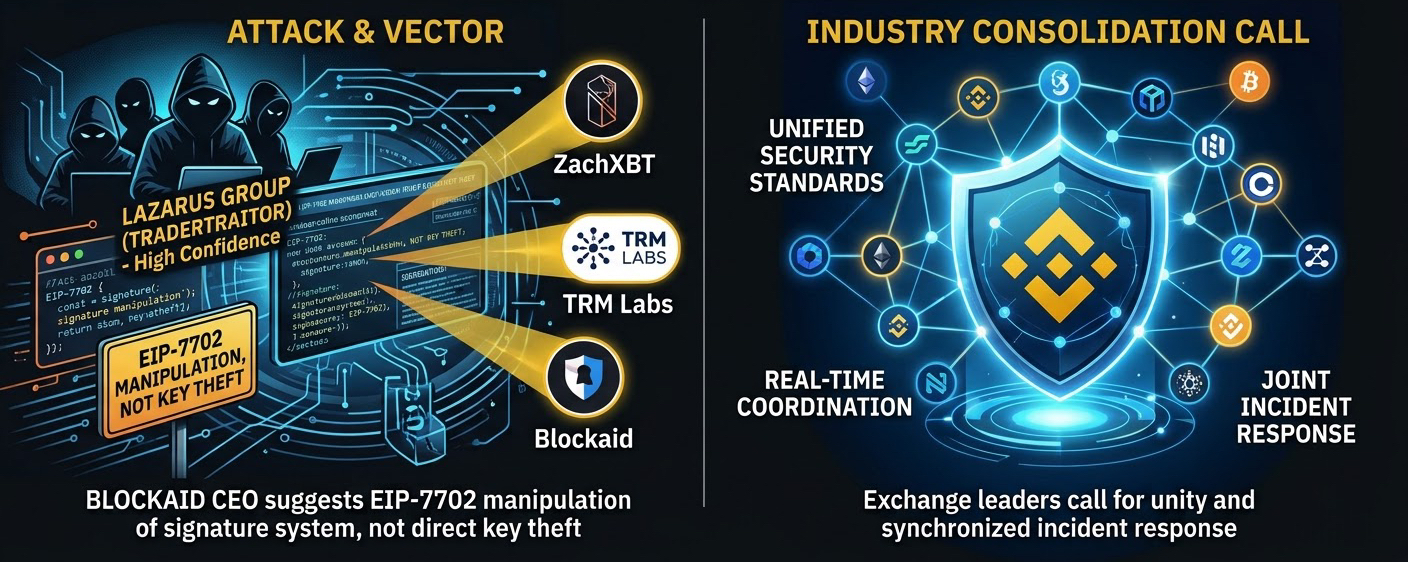
A segurança na Web3 é um confronto constante com um adversário poderoso. Segundo ZachXBT e a TRM Labs, o grupo norte-coreano Lazarus (TraderTraitor), conhecido pelos maiores ataques da indústria cripto, está por trás do recente ataque à Binance.
🔎 Vetor de ataque: EIP-7702
Importante: não houve roubo direto de chaves privadas da Binance.
Segundo o CEO da Blockaid, os hackers manipularam o sistema de assinatura por meio de autorizações que utilizam o protocolo EIP-7702. O foco dos atacantes está a passar da invasão direta de servidores para a exploração de mecanismos complexos on-chain e de padrões de abstração de contas. Ao melhorar a experiência do utilizador e introduzir novas tecnologias, o setor deve, ao mesmo tempo, implementar medidas preventivas para as proteger.
🚨 Um desafio para todo o setor de cripto
É impossível lidar sozinho com ameaças em nível estatal. A gestão da Binance e líderes do mercado pedem uma consolidação imediata:
Padrões uniformes: Regras de ponta a ponta para verificar assinaturas e auditar contratos inteligentes em todas as plataformas Web3.
Resposta em tempo real: Troca instantânea de dados de inteligência sobre ameaças entre exchanges para interceptar ataques.
Bloqueio sincronizado: Congelamento conjunto de ativos roubados com analistas e emissores de stablecoins.