


A Polymarket retomou as negociações em sua plataforma internacional em 29 de outubro de 2026, após ser forçada a suspendê-las por um curto período devido ao comprometimento de um script de monitoramento. A plataforma interrompeu as ordens, suspendeu as atividades dos relayers e prometeu devolver o dinheiro dos clientes. A plataforma separada dos EUA não foi afetada.
Um script de monitoramento que acessava sessões de negociação em tempo real
A Hudson Rock descobriu uma carga maliciosa de 15.187 bytes no script de Monitoramento de Usuários Reais da DebugBear. Ela conseguiu acessar informações de contas salvas, descobrir quem eram os clientes autorizados dos traders e tentar vender posições, além de transferir tokens.
O código do site da Polymarket também mostrou que o script da DebugBear havia sido removido. O ataque parece ter explorado código executado no site, e não uma falha nos contratos inteligentes.
Modo somente cancelamento; correção até as 15h ET
A Polymarket colocou a exchange internacional em modo somente cancelamento em 29 de outubro de 2026. Sua conta de status informou que um provedor havia sido comprometido e que o caso fora encaminhado às autoridades policiais do Reino Unido.
Em 29 de outubro de 2026, por volta das 15h ET, as negociações foram retomadas na Polymarket. A empresa anunciou sua política de reembolsos. Segundo uma reportagem da CNBC, os clientes que perderam menos de US$ 10.000 devem receber seus reembolsos até 30 de outubro de 2026. Já os clientes da empresa que perderam mais do que esse valor precisam primeiro assinar um termo de quitação. Embora a empresa tenha comunicado seus planos de reembolso, não confirmou que algum reembolso tenha sido emitido.
DebugBear orienta clientes a remover seu código
A DebugBear também reconheceu um problema de segurança. Em 29 de outubro de 2026, a empresa pediu aos clientes que removessem seu código de monitoramento enquanto especialistas investigavam o caso.
Estamos sendo afetados por um incidente de segurança em andamento. Se você usa nosso produto RUM, remova o código de incorporação do seu site.
— DebugBear (@DebugBear) 29 de outubro de 2026
O alerta destacou uma preocupação mais ampla. Scripts de terceiros podem ser executados dentro de sites legítimos. Se forem comprometidos, podem ter acesso às sessões ativas dos usuários nos navegadores.
Estimativas preliminares de perdas versus perdas confirmadas
Por enquanto, os prejuízos financeiros continuam incertos. A Betting Intelligence e a Polysights rastrearam saques de pelo menos US$ 2,7 milhões envolvendo 710 carteiras em 29 de outubro de 2026, informou a CNBC.
Enquanto isso, a Hudson Rock identificou cerca de US$ 2,19 milhões em um endereço de destinatário alternativo. No entanto, esse saldo não permite determinar quanto foi roubado. A Polymarket ainda não confirmou o total das perdas.
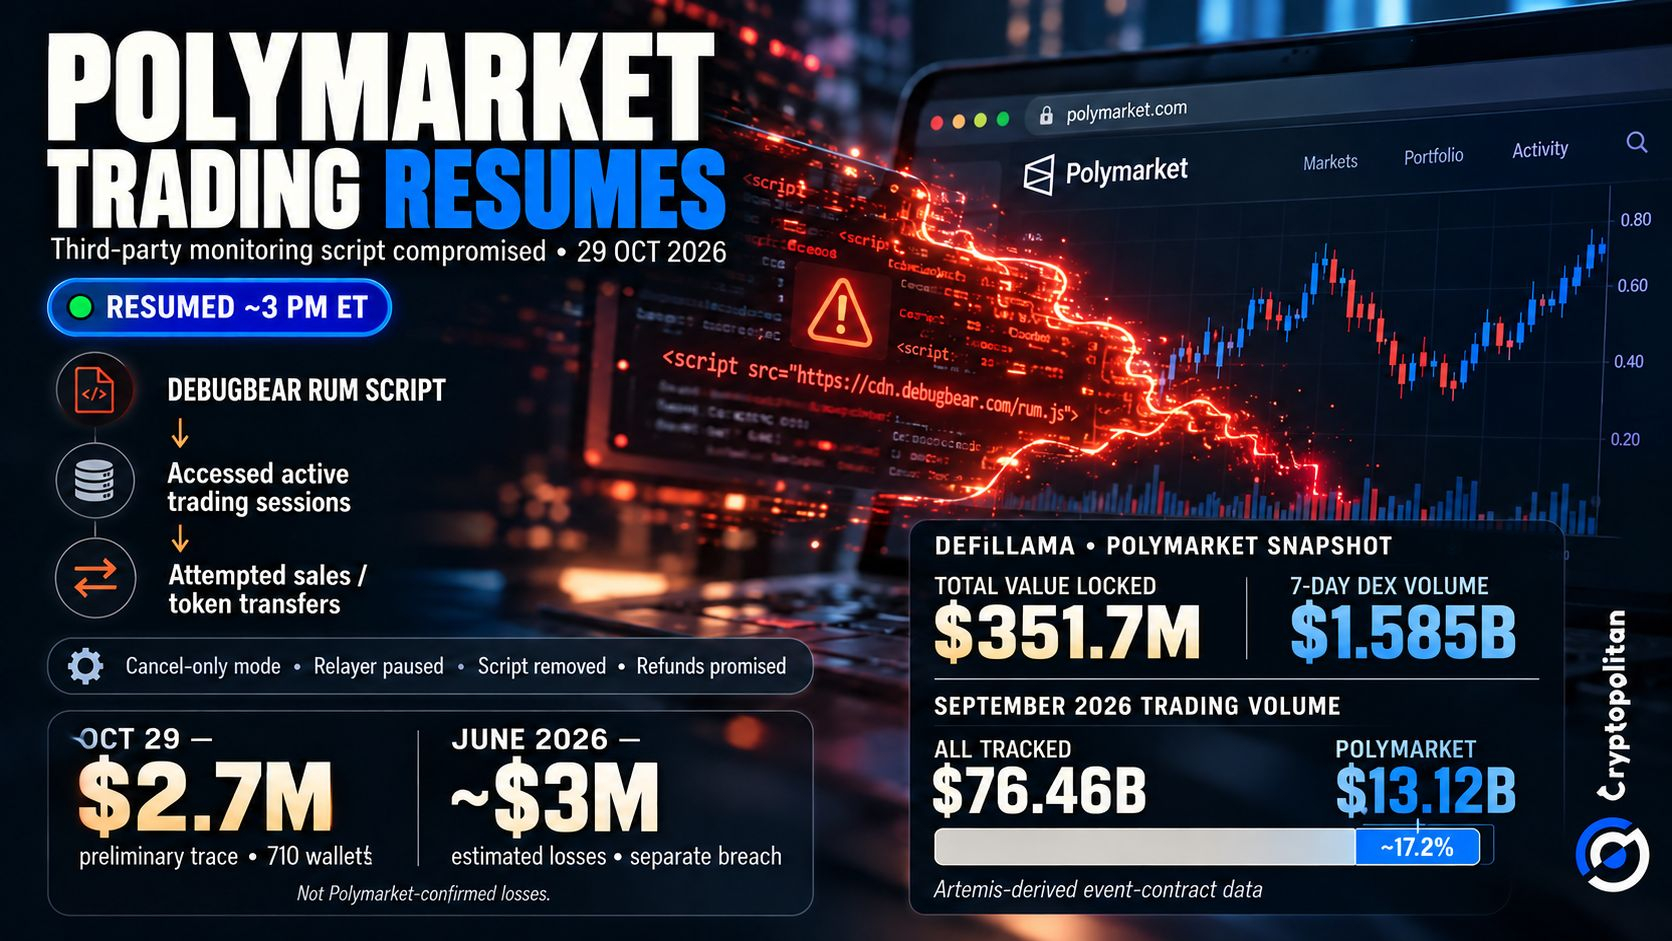 Invasão da DebugBear na Polymarket: situação das negociações, estimativa de perdas de US$ 2,7 milhões e dados de mercado
Duas falhas anteriores de fornecedores, sem causa em comum
Este não foi o primeiro problema de segurança da Polymarket relacionado a um fornecedor. Em junho de 2026, a Halborn e a TechCrunch relataram um ataque com script malicioso. Segundo relatos, ele drenou cerca de US$ 3 milhões de pelo menos 11 carteiras. Na ocasião, a Polymarket também prometeu reembolsos.
Antes disso, em dezembro de 2025, uma violação envolvendo outro provedor de autenticação afetou as contas dos usuários. Tanto a Cryptopolitan quanto a CertiK documentaram o incidente.
Os três casos envolveram provedores externos. No entanto, não há evidências que os vinculem ao mesmo invasor ou à mesma causa subjacente.
O que a exposição repetida a fornecedores significa para um setor de US$ 78 bilhões
Esses incidentes recorrentes acontecem enquanto os mercados de previsão atraem mais atividade de negociação. Um relatório baseado em dados da Artemis registrou um volume de negociação de US$ 76,46 bilhões nos mercados monitorados em setembro de 2026. A Polymarket respondeu por US$ 13,12 bilhões. Esses números representam atividade de negociação, não ativos sob custódia.
Esse crescimento coloca as preocupações com a segurança ainda mais em evidência. A CertiK alerta que plataformas que combinam serviços tradicionais da web com tecnologia blockchain ainda podem apresentar vulnerabilidades centralizadas.
Esses riscos também podem desestimular investidores institucionais. Segundo a Jefferies, os fundos de hedge demonstram interesse, mas continuam cautelosos. Questões de liquidez, conformidade e reputação seguem sendo obstáculos.
Enquanto isso, a KPMG destaca as diferentes responsabilidades de fornecedores, corretoras, exchanges e câmaras de compensação. As exchanges reguladas nos EUA precisam cumprir requisitos de vigilância, proteção dos sistemas e proteção dos participantes. No entanto, essas regras não se aplicam automaticamente à Polymarket International.
Para a Polymarket, retomar as negociações é apenas parte do desafio. O teste maior é saber se conseguirá gerenciar os riscos relacionados a provedores externos e recuperar a confiança dos usuários.
Não se limite a ler notícias sobre cripto. Entenda-as. Assine nossa newsletter. É grátis.