
Acordei hoje e vi que a Binance foi roubada numa escala sem precedentes no setor cripto. Fiquei muito chocado. Apesar do choque, vi que a resposta foi rápida e que foram usados meios centralizados, como o congelamento de fundos pela Tether, para reduzir a maior parte das perdas. Já a parte descentralizada, como os fundos nas blockchains de BTC e ETH, ainda não pode ser recuperada.
Então, a narrativa da descentralização ainda tem futuro? Talvez não tenhamos tempo de esperar pela computação quântica ou por uma rebelião da IA?
-
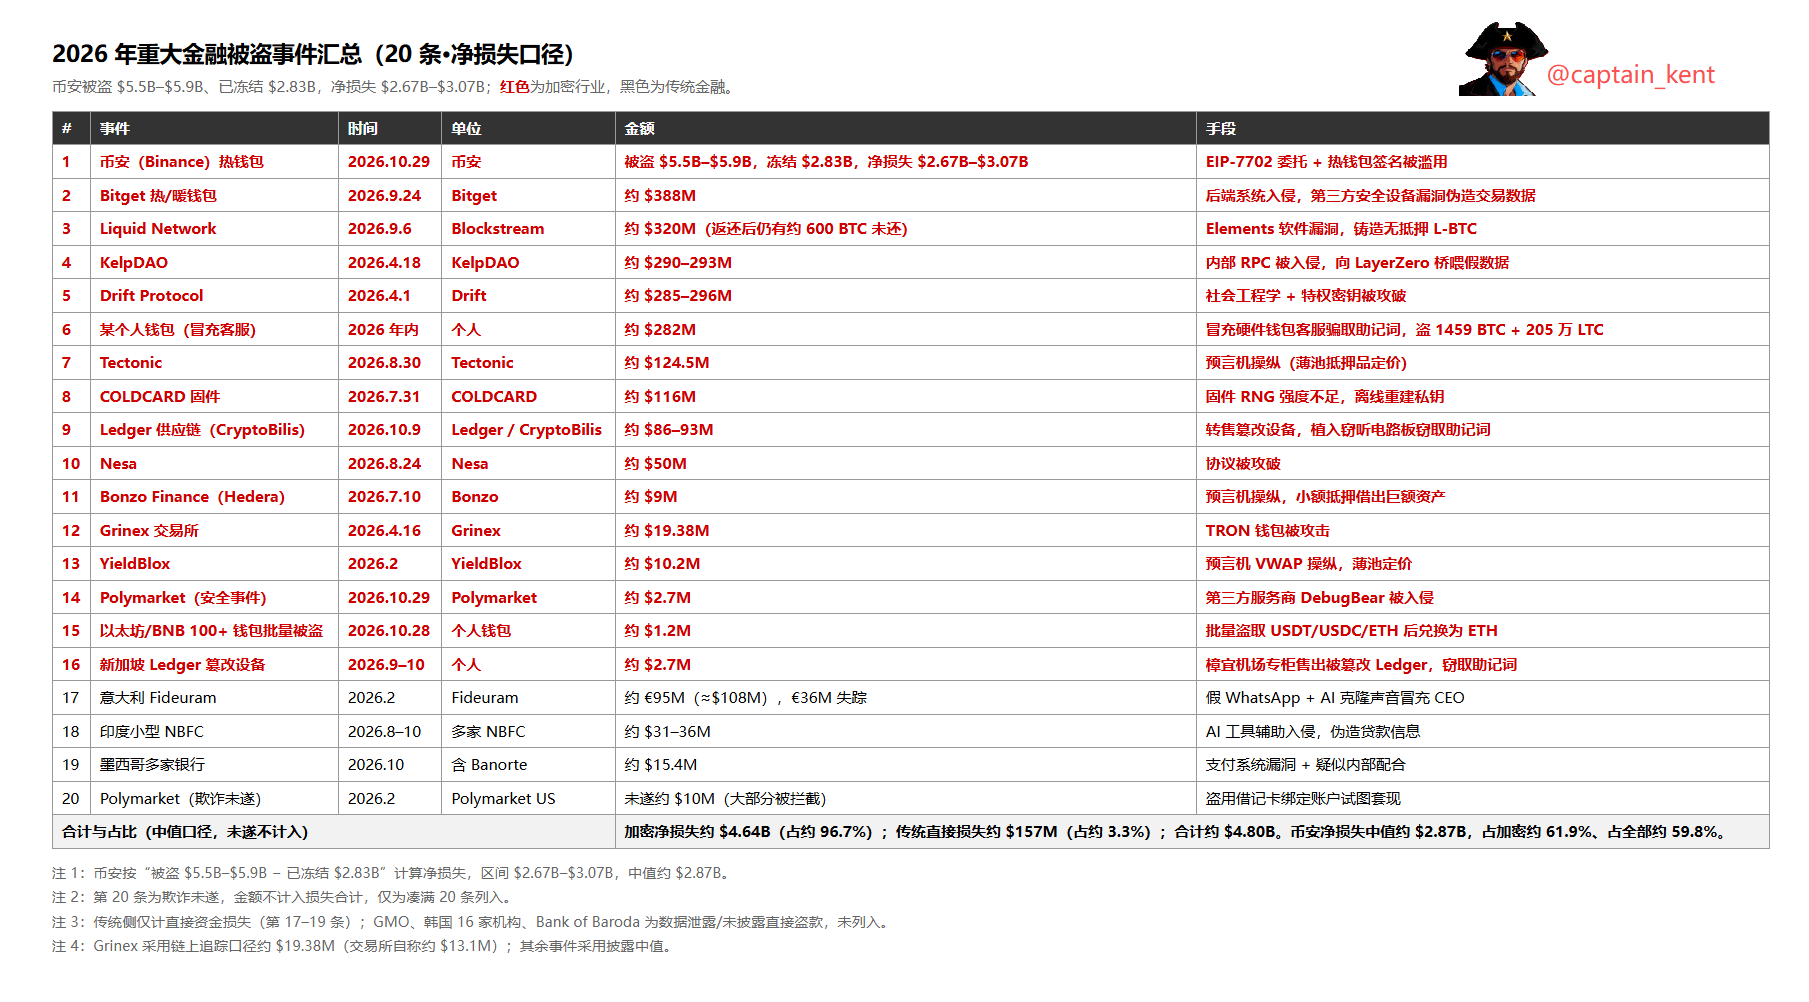
▶︎▶︎ O capitão contabilizou os 20 maiores roubos do setor financeiro em valor desde 2026, entre eles:
Setor cripto:
17 casos, com um total roubado de cerca de US$ 9,79 bi, aproximadamente 98,4% do total. Descontando os valores congelados ou recuperados, o prejuízo líquido foi de cerca de US$ 6,69 bi, ainda correspondendo a aproximadamente 97,7%.
A Binance representa a maior parte dos roubos desta vez. Segundo as estatísticas on-chain atuais, o total roubado é de cerca de $5.9B, aproximadamente 59.3% do total roubado; $2.83B foram congelados, cerca de 45.9% do total das perdas líquidas.
É possível ver que as medidas proativas de recuperação da Binance reduziram essa proporção em 13.4%, de 60% para 45%.
Nota: os métodos de roubo no setor de criptomoedas concentram-se principalmente nos sistemas de [assinatura e chaves privadas] e de [pontes entre cadeias]. O primeiro determina o limite máximo dos valores roubados; o segundo, o número de roubos.
- Setor tradicional:
Foram 3 incidentes, com um total roubado de cerca de $157M, o que representa aproximadamente 1.6% do total roubado e 2.3% das perdas líquidas.
O caso Fideuram, na Itália, representa cerca de 68.8% das perdas diretas do setor tradicional; a NBFC, na Índia, cerca de 21.3%; e o banco mexicano, cerca de 9.8%.
Os principais métodos de ataque foram usar IA para falsificar a identidade e a voz de executivos e advogados, induzir funcionários a realizar transferências por iniciativa própria, roubar credenciais para contornar os controles de risco e iniciar transferências diretamente, e explorar falhas nos processos de pagamento com a ajuda de funcionários para desviar fundos.
Nota: os ataques às finanças tradicionais não consistem em roubar diretamente o controle dos fundos, como no caso das chaves privadas, mas em enganar pessoas com autorização ou abusar da confiança do sistema em solicitações legítimas.
-
▶︎▶︎ A dependência da centralização é a parte mais perigosa!
Os dados acima mostram que os roubos no setor de criptomoedas representam a grande maioria. Embora o setor tradicional seja centralizado, suas medidas de proteção são mais rigorosas. Já o setor de criptomoedas expôs uma dependência excessiva e centralizada das tecnologias descentralizadas.
E essa dependência da centralização é justamente a parte que todo o setor de criptomoedas menos quer admitir e que é mais difícil de corrigir. A verdade é incômoda: após mais de uma década falando em eliminação da confiança, o setor não concretizou isso de fato na camada de engenharia.
Os ataques sempre ocorrem na camada de engenharia: a validação de uma ponte depende de alguns nós RPC, a interface depende de um provedor de serviços em nuvem, as carteiras de hardware dependem de uma cadeia de suprimentos multinacional e as carteiras quentes das exchanges dependem de um sistema centralizado de assinaturas.
- Por exemplo, a KelpDAO:
Os usuários acreditavam estar usando um protocolo descentralizado de staking líquido, mas o invasor simplesmente invadiu um nó RPC interno do protocolo e fez com que esse nó fornecesse dados falsos à ponte LayerZero. A ponte apenas executou fielmente a lógica: validou e liberou os ativos. Durante todo o processo, nenhum componente descentralizado traiu o sistema; o problema foi a fonte de dados controlada centralmente.
Portanto, não é preciso comprometer a tecnologia descentralizada: basta atacar a entrada centralizada em que ela confia.
- E a Binance, por exemplo:
O EIP-7702 é, por si só, um recurso da camada de protocolo, não uma vulnerabilidade; a assinatura por uma carteira quente é uma operação padrão, não uma falha. Mas, quando os dois são combinados no sistema de assinaturas de uma exchange centralizada, isso dá uma oportunidade aos invasores: ao comprometer o sistema centralizado e, em seguida, explorar o protocolo descentralizado, eles conseguem esvaziar dezenas de bilhões de dólares em poucas horas.
Aqui, a atualização de abstração do EIP-7702 negligenciou enormemente a segurança. Aumentar a flexibilidade à custa da segurança é perigoso demais e também permitiu que o ataque AOE desta vez fosse executado com sucesso.
Mas o que foi comprometido continua sendo a parte centralizada. Assim, o setor cai em um dilema estrutural: quanto mais tenta usar tecnologias descentralizadas para expandir os ativos e a composabilidade, mais depende de elementos centralizados — e estes estão justamente fora do alcance da governança on-chain.
-
▶︎▶︎ Algumas ideias para o futuro sobre a dependência da centralização!
1. É possível auditar as dependências centralizadas e estabelecer padrões para o setor?
Seria possível que cada protocolo descentralizado listasse claramente suas dependências centralizadas — por exemplo, quais RPCs, serviços de oráculos, provedores de interface e cadeias de suprimentos de hardware utiliza — e que essas dependências fossem verificadas por fontes múltiplas e cruzadas?
Também é possível estabelecer padrões para o setor por meio de uma lista de responsabilidades. Poderíamos ainda criar uma associação setorial desse tipo. Por que cada um age por conta própria e se recusa a compartilhar?
2. É possível tornar os sistemas de assinaturas e chaves resistentes a fraudes?
Tanto a Binance quanto a BG foram atacadas por meio de autorizações obtidas com engano. Então, seria possível estabelecer uma cadeia de confiança verificável em cada etapa anterior à assinatura, como a origem dos dados da transação, a integridade do dispositivo e a autenticidade da solicitação de autorização?
Além disso, seria possível criar restrições complementares para atualizações de abstração como o EIP-7702, controlando rigorosamente os limites de segurança? Caso contrário, isso é realmente uma arma nuclear: bem utilizada, gera energia; mal utilizada, provoca uma explosão nuclear!
3. O setor deveria evoluir de uma narrativa de centralização verificável para uma narrativa de centralização que priorize a segurança?
As tecnologias descentralizadas em si não estão erradas, mas as dependências centralizadas na camada de engenharia foram ignoradas. Entre os projetos roubados este ano, as falhas das próprias tecnologias descentralizadas causaram apenas uma ou duas décimas das perdas, enquanto as dependências centralizadas causaram a maior parte delas.
Se o setor inteiro ainda não conseguir chegar a um consenso para adotar uma narrativa de governança que priorize a segurança em vez de apenas a verificabilidade, acho que não será preciso esperar pela computação quântica ou por uma rebelião da IA: esses problemas de engenharia, atraentes e letais, podem destruir completamente o setor em um ou dois anos.
-
Por fim, acho que devemos tratar cada dependência centralizada como uma superfície de ataque, verificar cada autorização de assinatura como um limite de confiança e sujeitar cada cadeia de suprimentos off-chain à governança.
Só assim a descentralização poderá ter o direito de falar sobre o futuro. Caso contrário, nem mesmo a narrativa mais grandiosa resistirá ao próximo exército cibernético do general Kim.
Se não acelerarmos a modernização do setor, este ataque talvez não represente o pico em escala, mas sim o ponto de partida!