

A linha do tempo do roubo à Binance está na imagem:
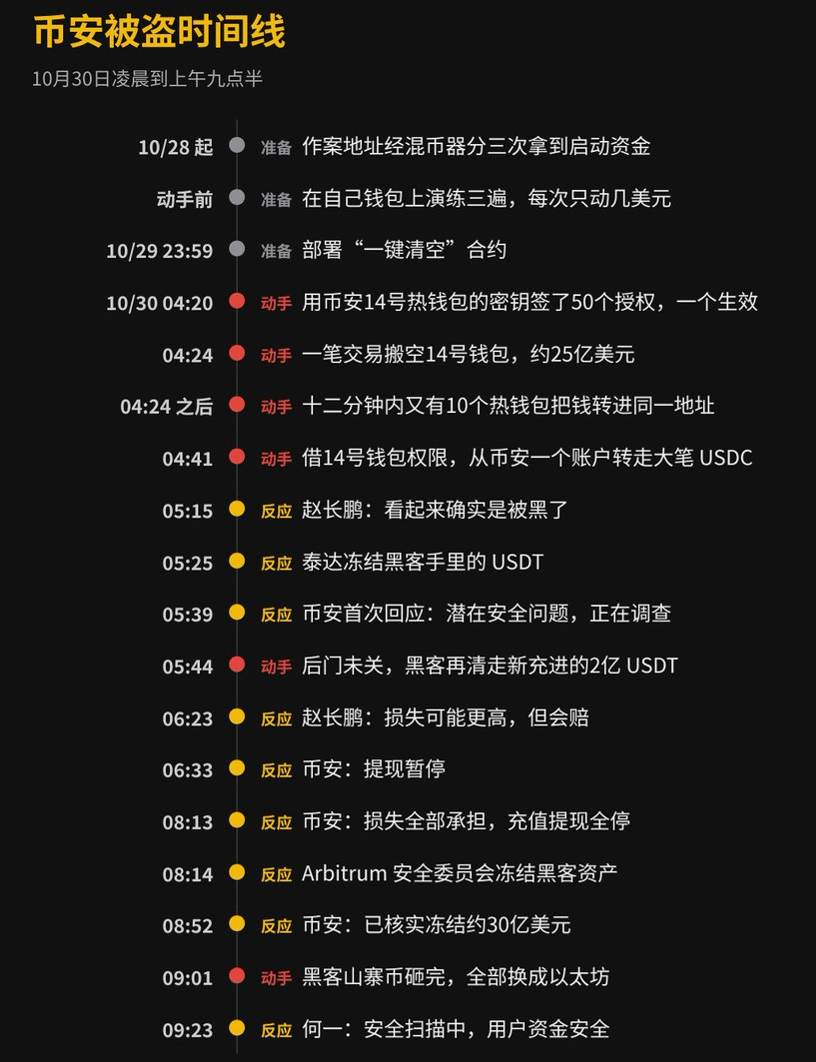
Um: às 4h24 da madrugada, uma transação esvaziou uma carteira.
Nas primeiras horas da manhã de hoje, uma transação esvaziou diretamente uma das hot wallets mais movimentadas da Binance na Ethereum — a “Binance 14”.
167 mil ethers, mais de 1,6 bilhão de USDT e cerca de sessenta outras criptomoedas foram transferidos de uma só vez para um endereço recém-criado, sem nenhum histórico. Depois da transferência, restou apenas 1 ether na carteira nº 14. Ao preço da época, a quantia era de aproximadamente 2,5 bilhões de dólares.
24 segundos depois, a carteira nº 16 da Binance também enviou 28 mil ethers e uma série de stablecoins para o mesmo endereço. Nos 12 minutos seguintes, hot wallets de várias outras blockchains transferiram fundos para lá, uma após a outra — dez no total.
Às 4h41, aproveitando as permissões da carteira nº 14, o hacker transferiu outros US$ 780 milhões em USDC de uma conta de contrato em nome da Binance e, depois, acrescentou mais US$ 43 milhões.
Naquele horário, a maioria das pessoas na Ásia estava dormindo, e nos Estados Unidos o expediente estava quase acabando. Mais tarde, várias empresas de análise on-chain estimaram o total entre US$ 5,8 bilhões e US$ 5,9 bilhões. Até agora, a Binance não divulgou um valor final.
Dois: o hacker ensaiou com um dia de antecedência.
Segundo a análise retrospectiva da empresa de segurança Blockaid, os endereços usados no ataque começaram, no dia 28, a sacar fundos de um mixer em três etapas, como capital inicial. Antes de agir, o hacker executou todo o procedimento três vezes em três carteiras sob seu controle, movimentando apenas de US$ 2 a US$ 6 em cada tentativa.
Às 23h59 do dia 29, o contrato usado para “esvaziar tudo com um clique” foi implantado na blockchain. O contrato só aceitava chamadas do próprio hacker e tinha uma única função: transferir todas as moedas e todo o ether listados na carteira.
O ataque começou às 4h20. Usando a chave privada da carteira nº 14 da Binance, o hacker assinou de uma só vez 50 autorizações, cada uma vinculada a um número de transação. Naquele momento, a carteira ainda processava saques normalmente para os usuários, e os números das transações mudavam o tempo todo. Como não dava para adivinhar qual era o número atual, o hacker assinou uma sequência inteira. 49 foram invalidadas; uma foi aceita. Três minutos e 24 segundos depois, a transação que esvaziou a carteira foi registrada na blockchain.
A chave privada usada para assinar essas autorizações era da própria carteira da Binance. A avaliação da Blockaid é que alguém obteve a chave, mas a Binance ainda não explicou como isso aconteceu.
A autorização não foi revogada depois que a carteira foi esvaziada. Às 5h44, outros US$ 200 milhões em USDT e mais de dez tipos de moedas entraram normalmente na carteira nº 14. O hacker nem precisou assinar: voltou a varrer tudo.
Três: quem agiu primeiro para bloquear os fundos foram as empresas emissoras de stablecoins.
O fato de ser possível congelar stablecoins foi o maior problema para o hacker desta vez.
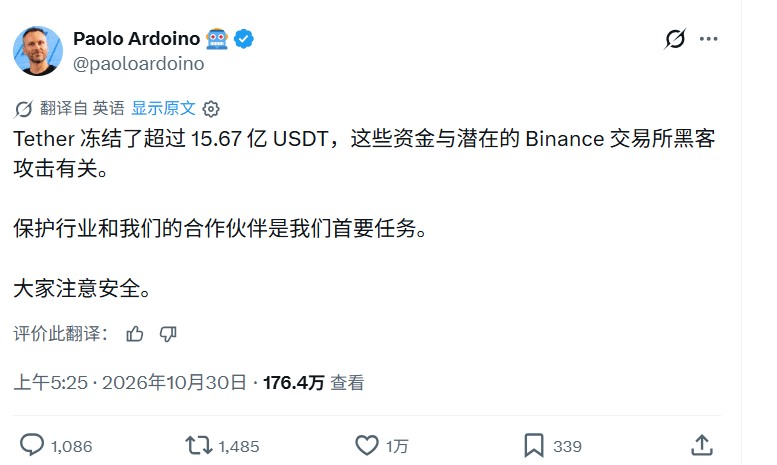
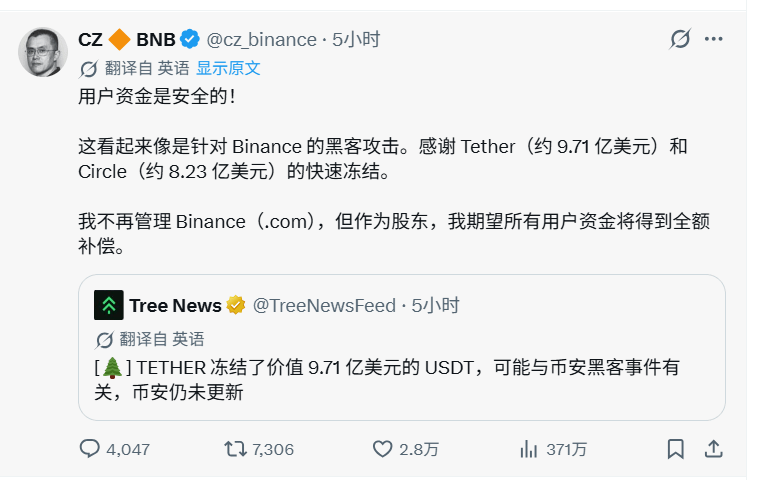
Às 5h25, o CEO da Tether publicou no X que mais de 1,567 bilhão de USDT já haviam sido congelados. A Circle congelou mais de US$ 800 milhões em USDC. Um pouco antes, Zhao Changpeng havia informado os valores de 971 milhões para a Tether e 823 milhões para a Circle; depois, a Tether aumentou seu total.
Várias outras empresas também entraram em ação. A Ripple disse que estava congelando os RLUSD em poder do hacker, e a emissora do USD1 congelou 27 milhões de USD1.
Às 8h14, o Conselho de Segurança da Arbitrum executou uma transação que congelou cerca de US$ 30,5 milhões que o hacker havia deixado nessa rede. O investigador on-chain ZachXBT foi um dos signatários. Segundo a análise da Ember, esse montante correspondia a 8.426 ether e 74,56 milhões de ARB. O hacker provavelmente achou que os ativos nativos não seriam afetados e não teve pressa em transferi-los.
Às 8h52, a Binance atualizou os números e confirmou que o total congelado era de cerca de US$ 3 bilhões.
Quase tudo o que foi possível congelar eram stablecoins. Ativos nativos como ether e bitcoin não podem ser congelados on-chain e ainda estão nas mãos do hacker.
Quatro: CZ se pronunciou às 5h15.
A primeira avaliação veio de Zhao Changpeng. Às 5h15, ele publicou no X que tudo indicava que a Binance havia sido mesmo hackeada e que os fundos dos usuários estavam seguros. Fez questão de acrescentar que já não administrava a Binance e que falava como acionista, esperando que o dinheiro dos usuários fosse totalmente coberto.
Às 5h26, o fundador da DefiLlama fez as contas: a Binance custodia cerca de US$ 144 bilhões. Descontadas as stablecoins congeladas, o prejuízo líquido seria de apenas cerca de US$ 1 bilhão, menos de 1% do total sob custódia. Às 6h23, Zhao Changpeng compartilhou a publicação e respondeu: o prejuízo talvez seja um pouco maior, mas será compensado.
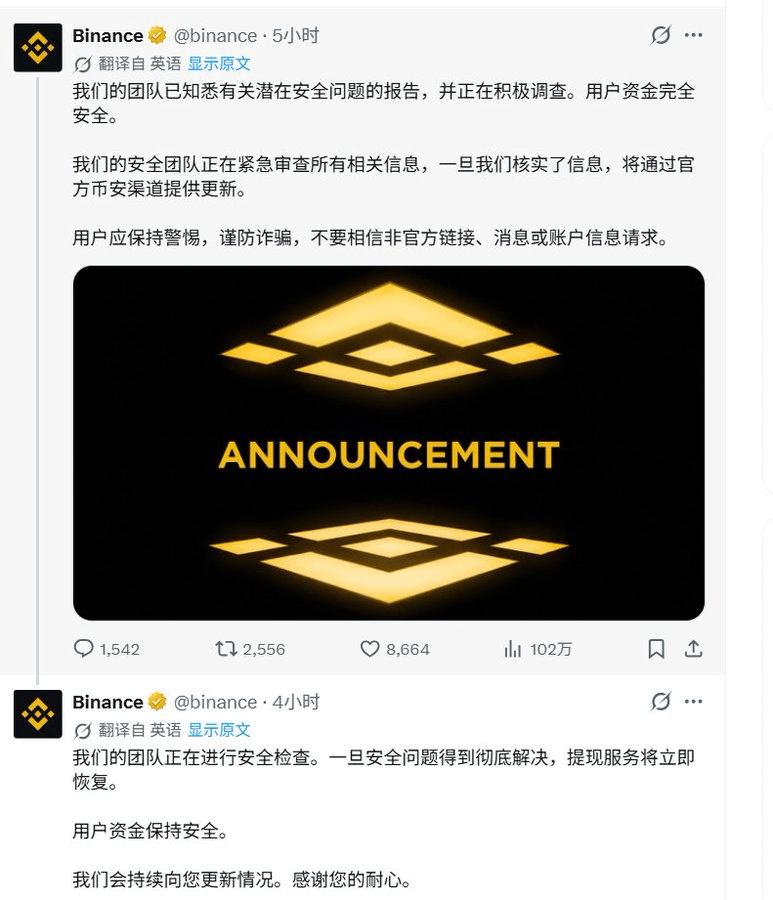
O primeiro comunicado oficial da Binance saiu às 5h39, em suas contas em chinês. A empresa usou a expressão “possível problema de segurança”, disse que estava investigando e que os fundos dos usuários estavam seguros, além de alertar para que ninguém clicasse em links não oficiais.
Às 8h04, He Yi publicou um comunicado; às 8h13, a Binance publicou o seu, com a mesma mensagem: a Binance arcaria com todas as perdas, depósitos e saques estavam suspensos, as verificações de segurança e o congelamento de fundos estavam em andamento e a empresa cooperava com as autoridades. Um relatório completo da investigação seria divulgado após a conclusão.
Cinco: o que o hacker fez durante essas horas?
Tentou trocar as moedas que tinha por ativos que não pudessem ser congelados.
Segundo a Lookonchain, perto do amanhecer, o hacker começou a vender na blockchain altcoins como UNI e PEPE — sete moedas ao todo. Terminou por volta das 9h e recebeu cerca de 70 mil ether. Só de PEPE, vendeu mais de 7,7 trilhões.
Ele também usou os USDT roubados como garantia e pegou emprestados 20 mil WETH no protocolo de empréstimos Aave, cerca de US$ 44 milhões. Segundo a CoinDesk, se esse empréstimo não for recuperado, a Aave pode acabar tendo algum prejuízo.
Por volta das 9h30, a PeckShield viu novamente o hacker reunir, em um novo endereço, os ether que havia trocado em vários endereços.
Seis: quase quatro vezes maior que o caso da Bybit.
O recorde anterior era o da Bybit, em fevereiro de 2025, de cerca de US$ 1,5 bilhão. Na época, já era o maior roubo da história do setor cripto. Pelas estimativas on-chain, este caso é quase quatro vezes maior.
Esta não é a primeira vez que a Binance passa por isso. Em maio de 2019, foram roubados 7 mil bitcoins, e a empresa compensou os usuários com o fundo SAFU. Aquele caso foi duas ordens de grandeza menor que este.
Sete: o que acontece agora com quem tem dinheiro na Binance?
Depósitos e saques estão temporariamente suspensos, assim como os recursos Alpha relacionados a transações on-chain. Segundo a Cointelegraph, a Binance.US não foi afetada.
Desde a madrugada, a Binance publicou pelo menos cinco ou seis mensagens afirmando que os “fundos dos usuários estão seguros” e deixou claro que arcará com todas as perdas. Pouco depois das 9h20, He Yi publicou outra mensagem dizendo que a verificação de segurança da plataforma inteira ainda estava em andamento.
Nessas horas, proliferam golpistas que se passam pelo atendimento ao cliente e enviam “links de reembolso”. A Binance alertou especificamente sobre isso em seu primeiro comunicado: não clique.
Como a chave privada foi exposta, qual foi o prejuízo total, quando depósitos e saques serão retomados e quando será divulgado o relatório da investigação — ainda não há resposta para nenhuma dessas perguntas.
Até as 9h30, depósitos e saques continuavam suspensos, e o relatório da investigação ainda não havia sido divulgado. A Binance provavelmente consegue arcar com as perdas deste caso; o que mais quero ver é como vai explicar, no relatório, o que aconteceu com aquela chave privada.