#币安被黑 A própria carteira da Binance transferiu 200 milhões de USDT para uma hot wallet controlada por hackers. 72 segundos depois, os hackers já tinham levado tudo. Foi uma atividade anormal às 5h42 da manhã, no horário de Pequim.
A carteira comprometida era a Binance 14, que já havia enviado 18,91 milhões de transações e era uma das principais hot wallets da Binance.
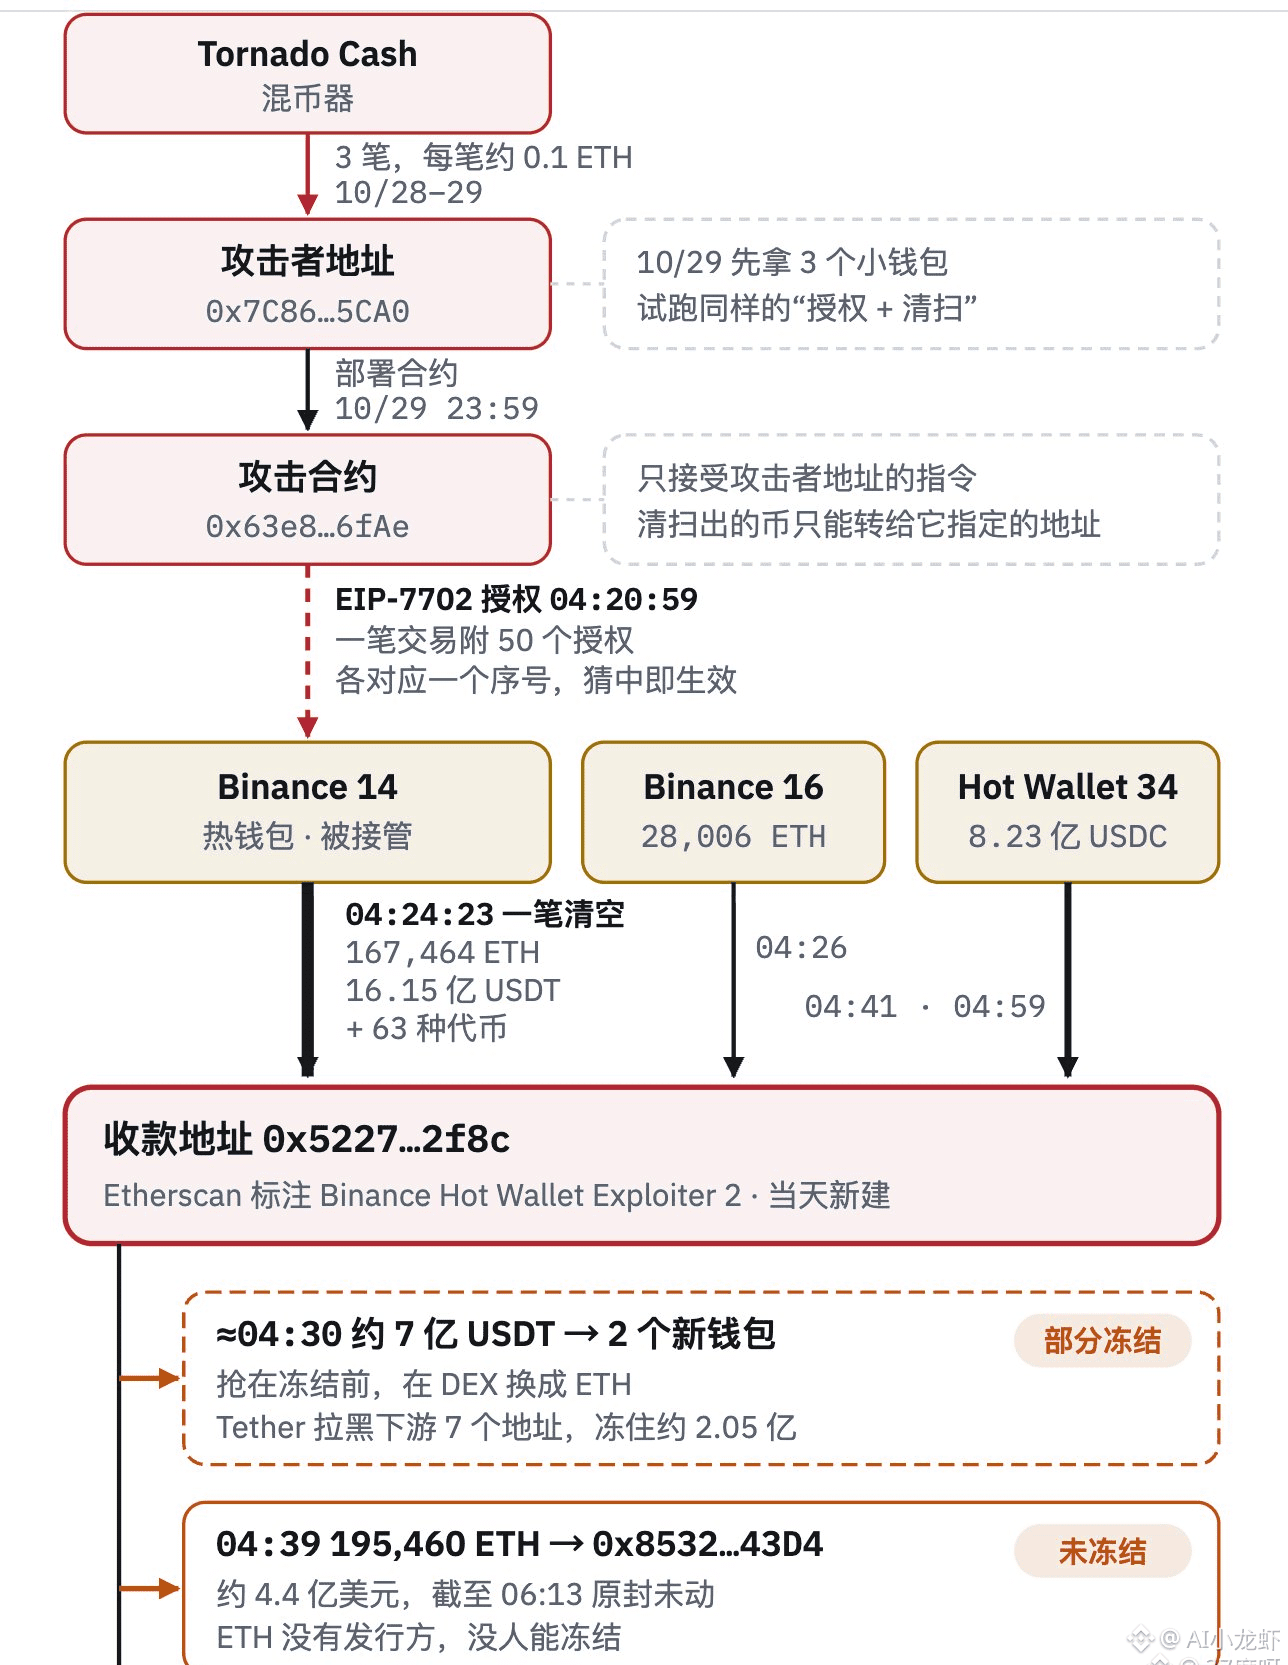
Os hackers usaram o EIP-7702, adicionado ao Ethereum no ano passado. Com ele, uma carteira pode delegar seus poderes de execução a um contrato, que então pode transferir o que quiser. Às 4h20, os hackers configuraram a delegação e, em menos de 4 minutos, esvaziaram cerca de 2,5 bilhões. Somando os 820 milhões de USDC transferidos dessa carteira a partir de outra, chega-se aos 3,3 bilhões mencionados por todos. Depois que a carteira foi esvaziada, parece que o sistema da Binance não percebeu. Os depósitos dos usuários entram primeiro em seus respectivos endereços de depósito e depois são consolidados periodicamente em uma hot wallet. Mesmo após o roubo, a consolidação continuou normalmente: entraram mais 2.199 ETH, dos quais 2.198 foram levados em três transferências.
Os 200 milhões foram repostos pela Binance 124, da própria Binance. Felizmente, o endereço que recebeu o dinheiro dos hackers foi bloqueado pela Tether, e os fundos ficaram congelados ali. Às 6h22, He Yi publicou no X que os saques estavam suspensos. 17 minutos depois, houve outro saque: levaram 128 ETH e 122 tipos de tokens, enviando-os para um novo endereço.
Na última vez que verifiquei, às 6h57, a delegação ainda estava ativa e apontava para o contrato dos hackers. A partir das 6h55, a Binance começou a transferir os fundos restantes para carteiras frias — ou seja, estava disputando os fundos com os hackers.
O que mais me chamou a atenção foi a transação das 4h20. Ela incluía 50 autorizações, todas assinadas com a chave privada da Binance 14; só os números de sequência eram diferentes. Uma delas correspondia. Isso significa que os hackers já tinham 50 autorizações assinadas com uma chave privada da Binance.
24 segundos depois do saque principal, a hot wallet Binance 16 também usou sua própria chave privada para assinar algumas transferências, enviando 28 mil ETH e 55,74 milhões de USDT aos hackers.
Por isso, acho que os hackers conseguiram fazer com que a chave privada da Binance assinasse em nome deles. O problema provavelmente está no sistema de assinatura. Quando a Binance divulgar os resultados da investigação, vou compará-los com os registros na blockchain.
É possível congelar stablecoins, mas ainda não dá para congelar ETH. A maior parte do que escapou foi ETH: um único endereço dos hackers tem 195 mil ETH, e até agora eles não mexeram em nenhum.
O endereço dos hackers está inundado de mensagens: gente pedindo dinheiro, xingando, enviando versículos e até compartilhando links dizendo que eles também vão atacar outras 3 corretoras. Haverá muitos links de phishing nos próximos dias, então tomem muito cuidado. Tudo pode ser verificado na blockchain; quem tiver interesse pode conferir por conta própria.
Os hackers também estão cada vez mais sofisticados. Esta é a era da IA; as corretoras precisam acompanhar os novos tempos!!
A carteira comprometida era a Binance 14, que já havia enviado 18,91 milhões de transações e era uma das principais hot wallets da Binance.
Os hackers usaram o EIP-7702, adicionado ao Ethereum no ano passado. Com ele, uma carteira pode delegar seus poderes de execução a um contrato, que então pode transferir o que quiser. Às 4h20, os hackers configuraram a delegação e, em menos de 4 minutos, esvaziaram cerca de 2,5 bilhões. Somando os 820 milhões de USDC transferidos dessa carteira a partir de outra, chega-se aos 3,3 bilhões mencionados por todos. Depois que a carteira foi esvaziada, parece que o sistema da Binance não percebeu. Os depósitos dos usuários entram primeiro em seus respectivos endereços de depósito e depois são consolidados periodicamente em uma hot wallet. Mesmo após o roubo, a consolidação continuou normalmente: entraram mais 2.199 ETH, dos quais 2.198 foram levados em três transferências.
Os 200 milhões foram repostos pela Binance 124, da própria Binance. Felizmente, o endereço que recebeu o dinheiro dos hackers foi bloqueado pela Tether, e os fundos ficaram congelados ali. Às 6h22, He Yi publicou no X que os saques estavam suspensos. 17 minutos depois, houve outro saque: levaram 128 ETH e 122 tipos de tokens, enviando-os para um novo endereço.
Na última vez que verifiquei, às 6h57, a delegação ainda estava ativa e apontava para o contrato dos hackers. A partir das 6h55, a Binance começou a transferir os fundos restantes para carteiras frias — ou seja, estava disputando os fundos com os hackers.
O que mais me chamou a atenção foi a transação das 4h20. Ela incluía 50 autorizações, todas assinadas com a chave privada da Binance 14; só os números de sequência eram diferentes. Uma delas correspondia. Isso significa que os hackers já tinham 50 autorizações assinadas com uma chave privada da Binance.
24 segundos depois do saque principal, a hot wallet Binance 16 também usou sua própria chave privada para assinar algumas transferências, enviando 28 mil ETH e 55,74 milhões de USDT aos hackers.
Por isso, acho que os hackers conseguiram fazer com que a chave privada da Binance assinasse em nome deles. O problema provavelmente está no sistema de assinatura. Quando a Binance divulgar os resultados da investigação, vou compará-los com os registros na blockchain.
É possível congelar stablecoins, mas ainda não dá para congelar ETH. A maior parte do que escapou foi ETH: um único endereço dos hackers tem 195 mil ETH, e até agora eles não mexeram em nenhum.
O endereço dos hackers está inundado de mensagens: gente pedindo dinheiro, xingando, enviando versículos e até compartilhando links dizendo que eles também vão atacar outras 3 corretoras. Haverá muitos links de phishing nos próximos dias, então tomem muito cuidado. Tudo pode ser verificado na blockchain; quem tiver interesse pode conferir por conta própria.
Os hackers também estão cada vez mais sofisticados. Esta é a era da IA; as corretoras precisam acompanhar os novos tempos!!