A cadeia completa da invasão à Binance, toda baseada em dados brutos on-chain.
Às 20:21 UTC, uma transação concedeu ao contrato do invasor acesso à hot wallet número 14.
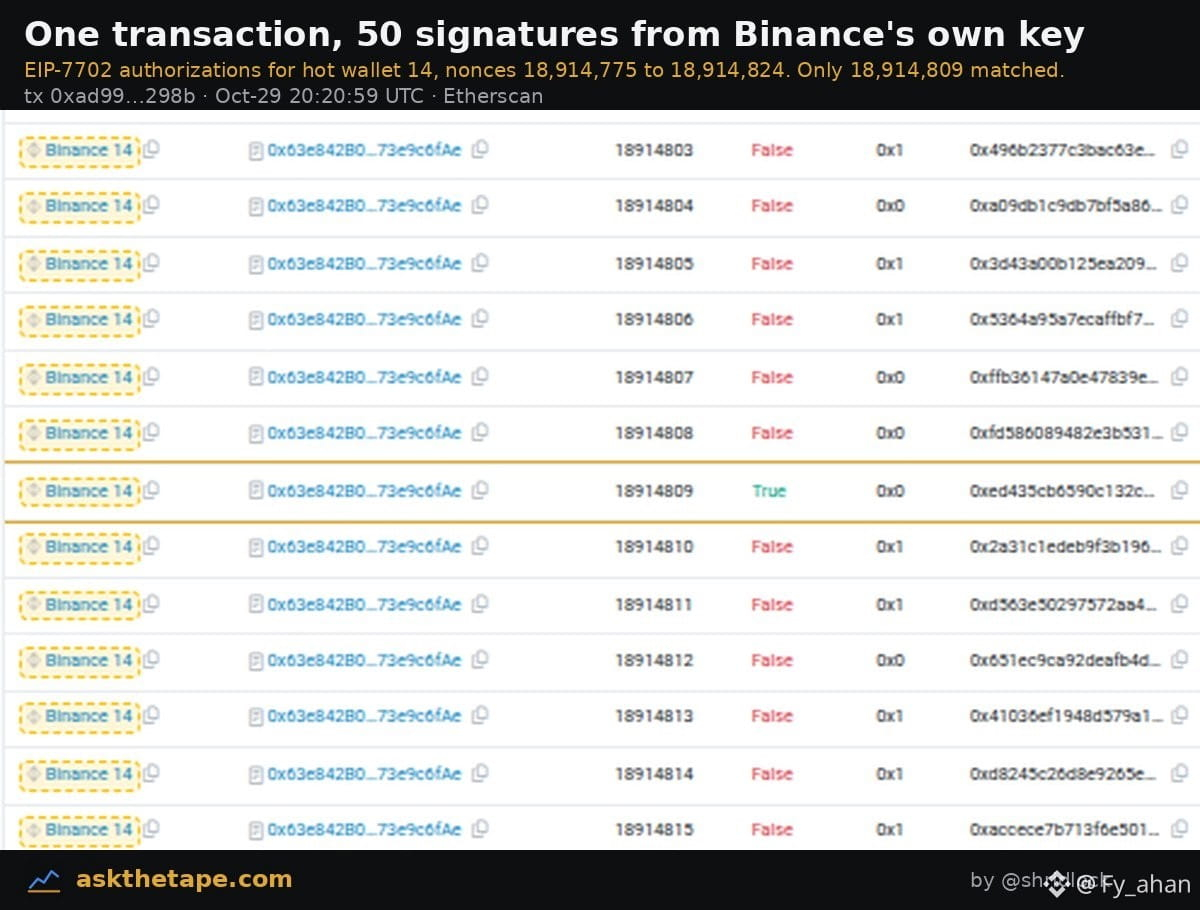
O invasor obteve antecipadamente 50 autorizações EIP-7702 assinadas com a chave privada da Binance, cobrindo nonces consecutivos: de 18,914,775 a 18,914,824.
Sem conseguir prever o nonce atual da carteira, ele transmitiu todas em lote e, por acaso, acertou a autorização correspondente, que entrou em vigor.
A principal dúvida: como o invasor conseguiu essas assinaturas?
O endereço de origem, 0x7c86…5ca0, agora está identificado no Etherscan como Binance Hot Wallet Exploiter. As três transferências de retirada foram todas enviadas por ele.
Os fundos para pagar o gas já haviam sido preparados via Tornado Cash: três saques do pool de 0.1ETH. O primeiro ocorreu em 28 de outubro, às 07:39 UTC — 37 horas antes do ataque —, deixando tudo pronto com antecedência.
Atualmente, 94% do ETH roubado ainda está retido no endereço do invasor. Continuaremos acompanhando os próximos passos da equipe de rastreamento da Binance.
Às 20:21 UTC, uma transação concedeu ao contrato do invasor acesso à hot wallet número 14.
O invasor obteve antecipadamente 50 autorizações EIP-7702 assinadas com a chave privada da Binance, cobrindo nonces consecutivos: de 18,914,775 a 18,914,824.
Sem conseguir prever o nonce atual da carteira, ele transmitiu todas em lote e, por acaso, acertou a autorização correspondente, que entrou em vigor.
A principal dúvida: como o invasor conseguiu essas assinaturas?
O endereço de origem, 0x7c86…5ca0, agora está identificado no Etherscan como Binance Hot Wallet Exploiter. As três transferências de retirada foram todas enviadas por ele.
Os fundos para pagar o gas já haviam sido preparados via Tornado Cash: três saques do pool de 0.1ETH. O primeiro ocorreu em 28 de outubro, às 07:39 UTC — 37 horas antes do ataque —, deixando tudo pronto com antecedência.
Atualmente, 94% do ETH roubado ainda está retido no endereço do invasor. Continuaremos acompanhando os próximos passos da equipe de rastreamento da Binance.