Minha opinião pessoal sobre este ataque hacker à Binance
Este incidente mostra mais uma vez que:
As carteiras quentes são sempre o maior ponto de risco. Não importa quantas reservas haja em carteiras frias: se a chave privada de uma carteira quente for comprometida, ela pode ser esvaziada num instante.
Novos recursos do Ethereum (como o EIP-7702) ampliam a superfície de ataque: facilitam a experiência do usuário, mas também a vida dos atacantes.
O congelamento rápido por parte dos emissores de stablecoins (Tether e Circle) é uma defesa eficaz. Uma grande quantidade de fundos foi bloqueada, o que representa um avanço em relação ao passado.
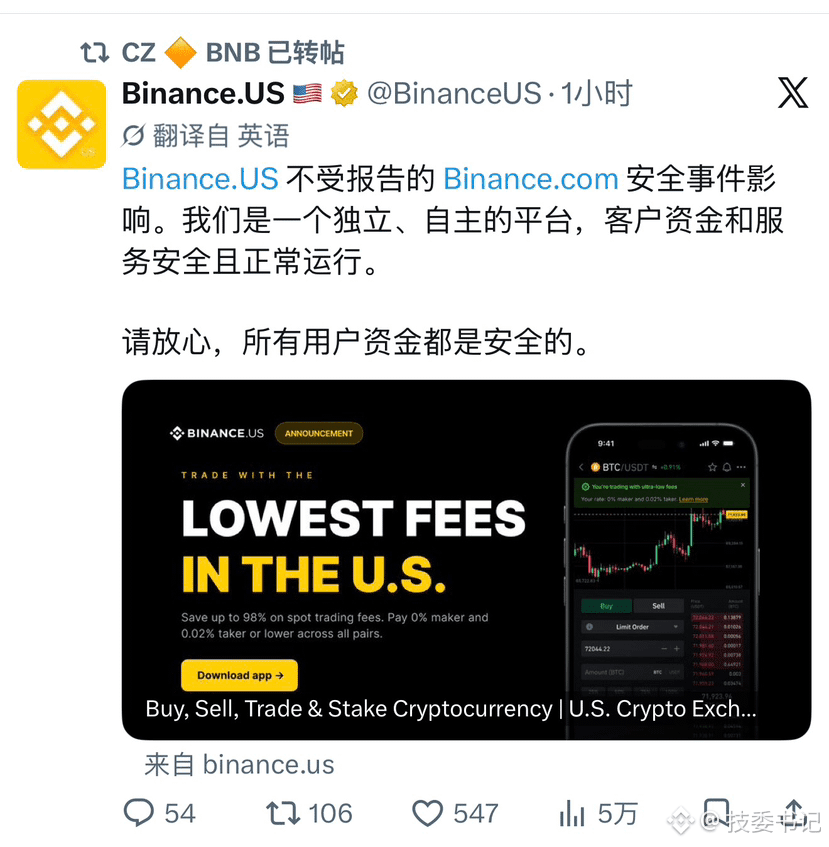
Atualmente, a “segurança” dos fundos dos usuários depende das reservas da Binance e da cobertura do fundo SAFU, além das declarações de CZ. O resultado final ainda depende de confirmações oficiais posteriores.
No curto prazo, este é um grande teste para os processos de segurança da Binance. No longo prazo, a Coreia do Norte (ou outros atores estatais) continua tratando o setor cripto como uma “máquina de imprimir divisas”. Enquanto existirem carteiras quentes e intervenção humana, incidentes semelhantes continuarão a se repetir. Recomendo acompanhar as atualizações oficiais da Binance e ficar atento a golpes de phishing relacionados.
$ETH