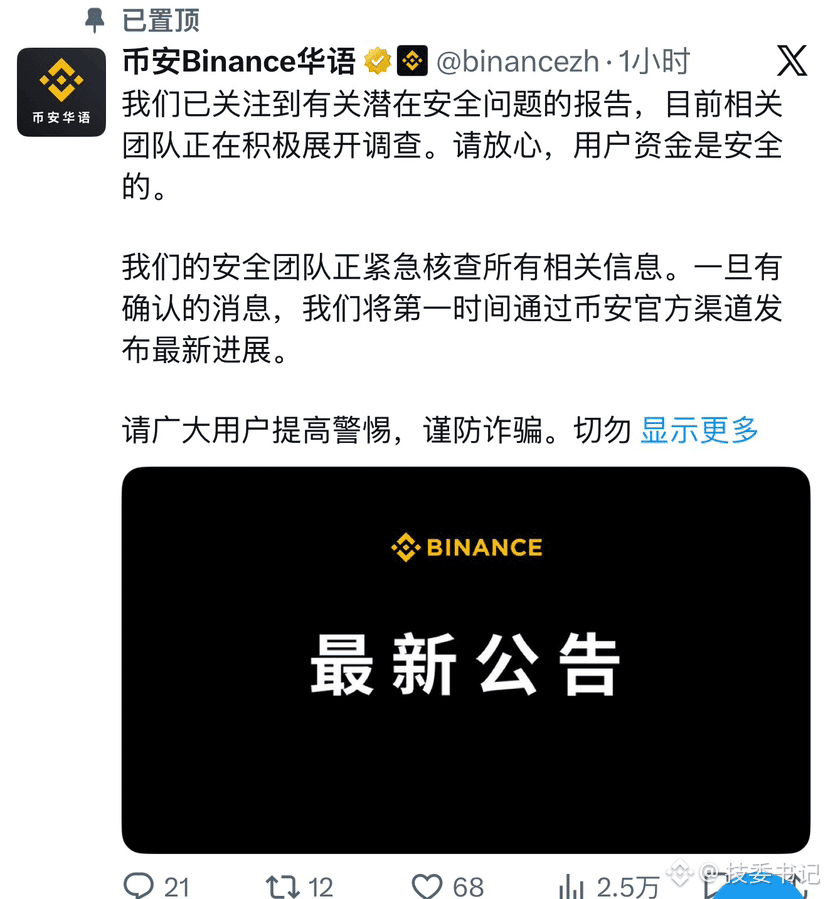
A Binance foi hackeada: retrospectiva do método técnico
De acordo com a análise on-chain, o núcleo do ataque foi uma delegação EIP-7702:
O invasor primeiro obteve uma assinatura válida da hot wallet da Binance e delegou a carteira a um contrato de “varredura” que ele mesmo implantou.
Em seguida, usando um endereço operacional que só havia recebido fundos via Tornado Cash, chamou o contrato para retirar todos os ativos de uma só vez.
Antes do ataque, houve transações de teste em pequena escala. A operação foi limpa, rápida e abrangeu várias blockchains.
Isso significa que o ponto crucial não foi simplesmente “escrever um contrato inteligente engenhoso”, mas sim obter primeiro a chave privada ou a permissão de assinatura da hot wallet. O padrão é semelhante ao do roubo da Bybit em 2025 (sistema de assinaturas comprometido ou chave privada vazada).
$BTC $BNB $SOL