



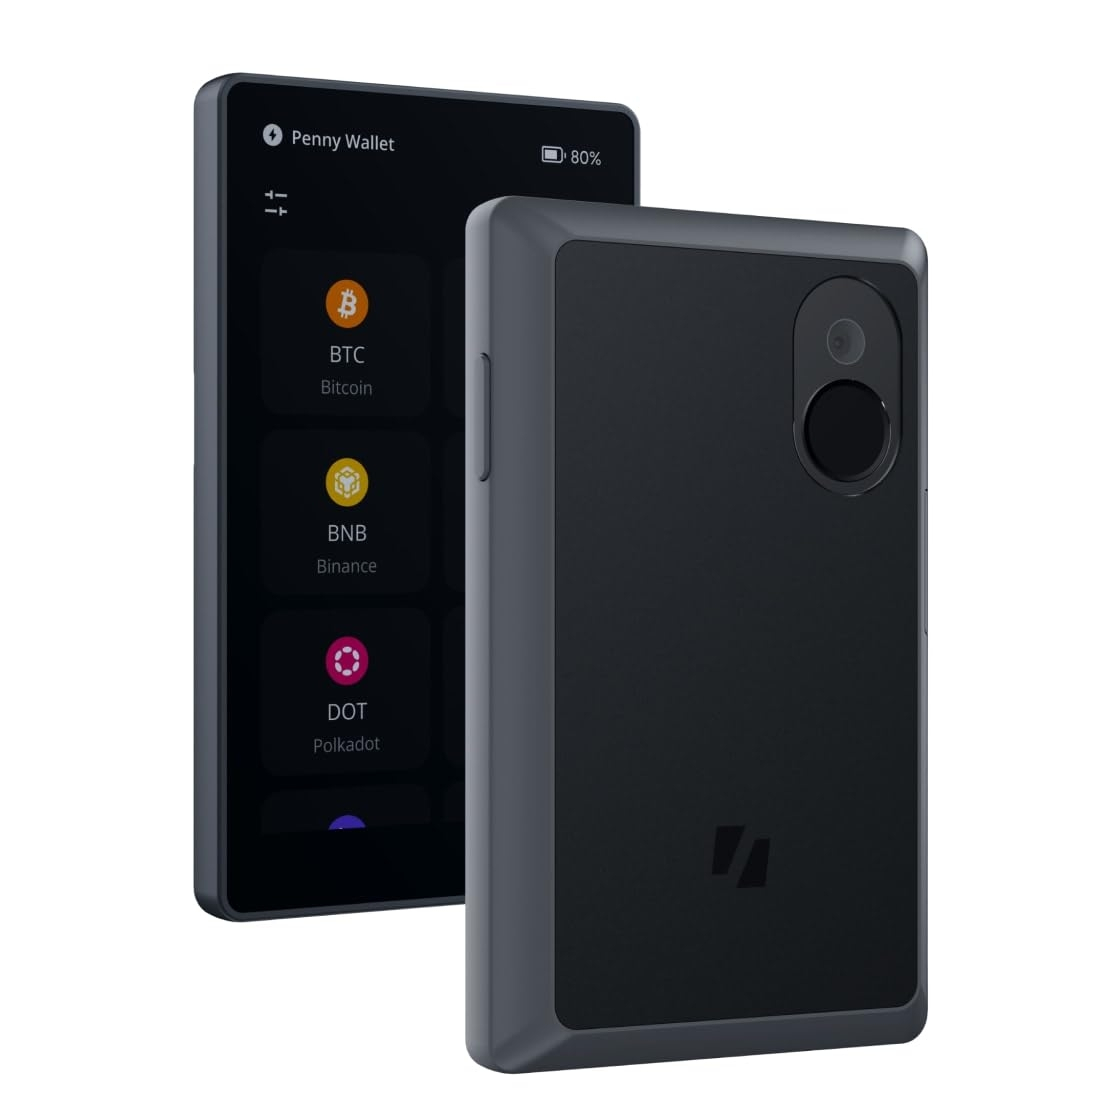
A Keystone afirma que os invasores roubaram sua chave WebAuth, o que pode permitir que carteiras de hardware falsificadas sejam aprovadas na verificação oficial de autenticação da empresa.
Veja o que aconteceu:
▪️ A violação foi detectada em 20 de outubro de 2026, por meio de uma ferramenta de monitoramento de terceiros.
▪️ A chave comprometida é incorporada durante a fabricação e não pode ser apagada nem substituída.
▪️ 18,835 carteiras em estoque serão destruídas. Os envios estão suspensos, e as vendas passarão a ser feitas por pré-encomenda até que uma nova chave esteja pronta.
▪️ Os dados de 25,964 clientes foram expostos, incluindo nomes, endereços de e-mail, números de telefone e endereços de entrega.
▪️ A Keystone afirma que as frases-semente, as chaves privadas e as informações de pagamento não foram afetadas.
🔐 O PROBLEMA MAIOR?
Uma carteira de hardware pode proteger suas chaves privadas, mas como saber se o próprio dispositivo é genuíno?
Se o sistema de autenticação puder ser comprometido, uma verificação bem-sucedida do dispositivo talvez já não ofereça a mesma garantia.
Para quem mantém $BTC ou outras criptomoedas em armazenamento a frio, este é um lembrete de que a segurança da autocustódia começa antes mesmo de você guardar sua primeira moeda.
Sua carteira é tão confiável quanto as medidas de segurança que a protegem.
💬 Você ainda confiaria em uma carteira de hardware se a chave de autenticação dela fosse comprometida?