A manchete mais recente sobre uma “falha de segurança” do Ethereum precisa ser interpretada com mais cautela.
Isto não foi um bug de consenso da mainnet nem uma violação de carteiras.
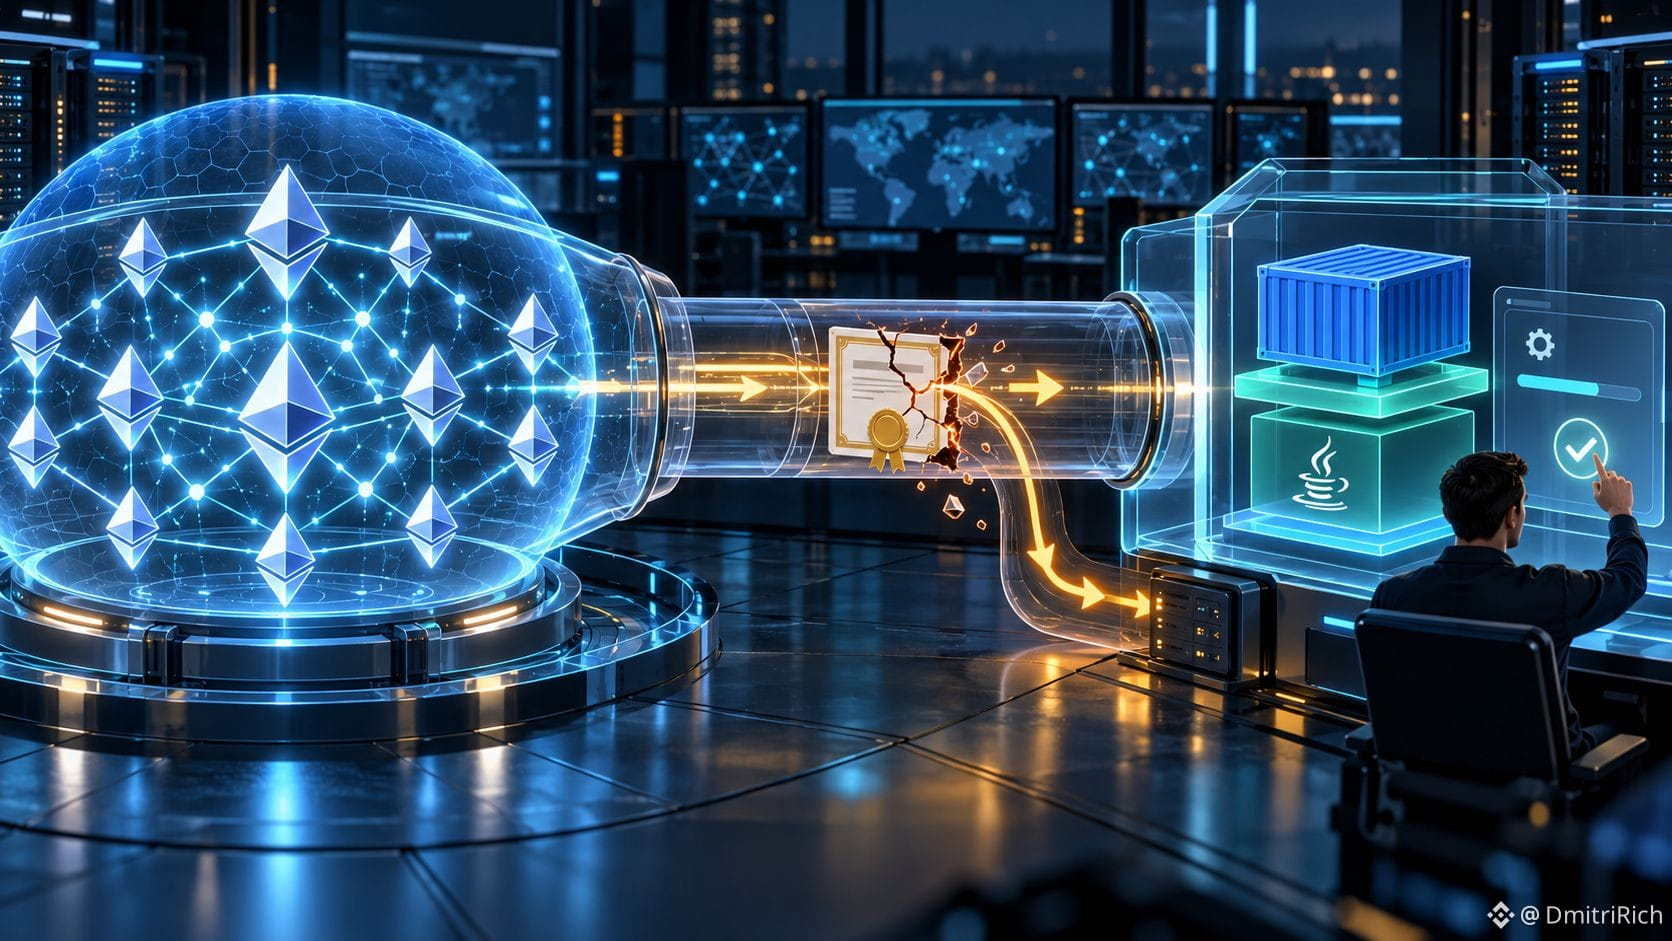
Chaves fracas de certificados da eMudhra poderiam permitir que um atacante se passasse por serviços externos confiáveis em algumas configurações #Teku e #Besu , podendo redirecionar recompensas de validadores.
Os nós Teku mainnet com configurações padrão não foram afetados, e não há relatos de exploração.
Teku 26.10.3 e Besu 26.10.2 removem as raízes afetadas das imagens Docker. O risco que passou despercebido está nas instalações binárias: atualizar o cliente #Ethereum não atualiza o armazenamento de certificados confiáveis do Java no host.
Os operadores devem aplicar os patches do Java separadamente; quem usa Java 26 precisa migrar para uma versão compatível.
Para os detentores de $ETH , a rede não está sob ataque. Para os operadores, trata-se de um patch de infraestrutura, não de uma manchete a ignorar.