Antes que alguém entre em pânico com as notícias sobre o Bitcoin Core: nenhuma moeda foi roubada, e é exatamente por isso que acho que essa história ainda importa.
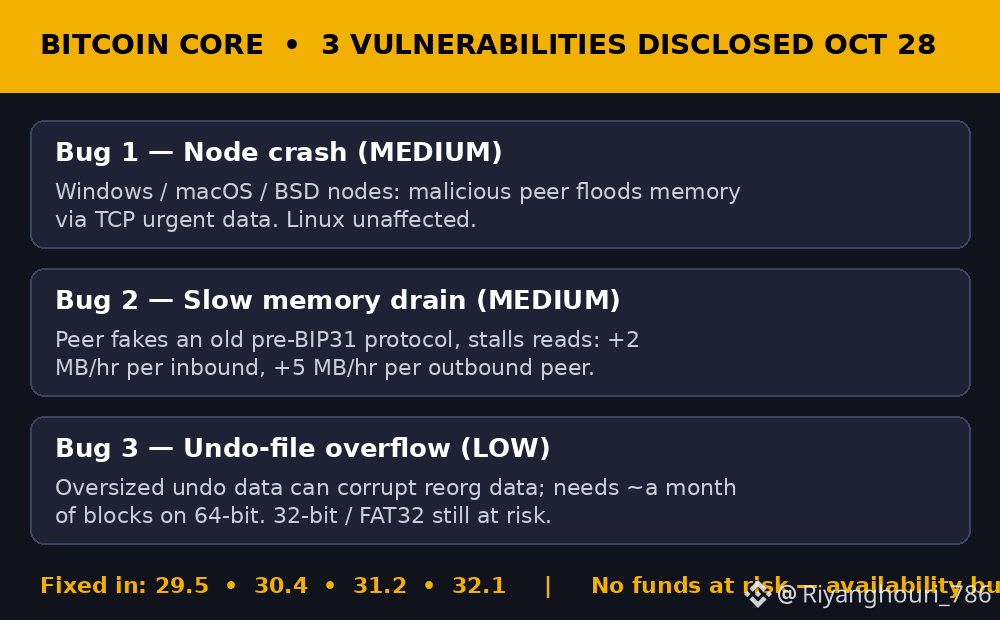
CoinDesk e KuCoin informaram ontem que o Bitcoin Core divulgou três vulnerabilidades em 28 de outubro, encontradas por uma varredura assistida por IA chamada Project Loupe e verificadas por colaboradores humanos antes de serem divulgadas. Duas foram classificadas como de gravidade média, uma como baixa, e as correções já estão disponíveis nas versões 29.5, 30.4, 31.2 e 32.1. A pior das três permitia que um par malicioso inundasse com dados de rede um nó que executasse Windows, macOS ou BSD, até que a memória se esgotasse e ele travasse — os nós Linux não eram afetados por essa vulnerabilidade. A segunda consome memória lentamente da mesma forma, até 2 MB por hora por par de entrada e 5 MB por par de saída, e a terceira é um estouro de arquivo de desfazer, cuja exploração é impraticável em máquinas modernas de 64 bits.
Então, não, este não é um momento de “o Bitcoin está quebrado”. É um problema de disponibilidade de nós: um nó que trava deixa de validar e retransmitir até que alguém o reinicie. Mas o que realmente estou pensando é na própria divulgação. Até a semana passada, o Core mantinha em sigilo bugs de gravidade média por até um ano para que os operadores pudessem atualizar sem alarde. Em 22 de outubro, mudou essa regra para bugs que uma IA poderia encontrar facilmente, porque, se um scanner consegue encontrá-los a baixo custo, um invasor também consegue. Para mim, essa foi a decisão certa — o sigilo só funciona quando é difícil encontrar a falha, e essa era está chegando ao fim.
O que estou acompanhando agora é a parte menos empolgante, mas que realmente determina se isso importa: a rapidez com que corretoras, carteiras e operadores de nós atualizam seus sistemas, e se as outras três vulnerabilidades de gravidade média a alta já corrigidas na versão 30 serão divulgadas em duas semanas, como esperado. Se as atualizações demorarem, o intervalo entre a divulgação pública e a aplicação das correções é onde está o risco real.
Você opera um nó ou simplesmente confia que sua corretora e sua carteira estejam atualizadas? $BTC