A IA vasculhou o Bitcoin Core e encontrou 3 vulnerabilidades. Os desenvolvedores não esconderam nada: corrigiram e divulgaram.
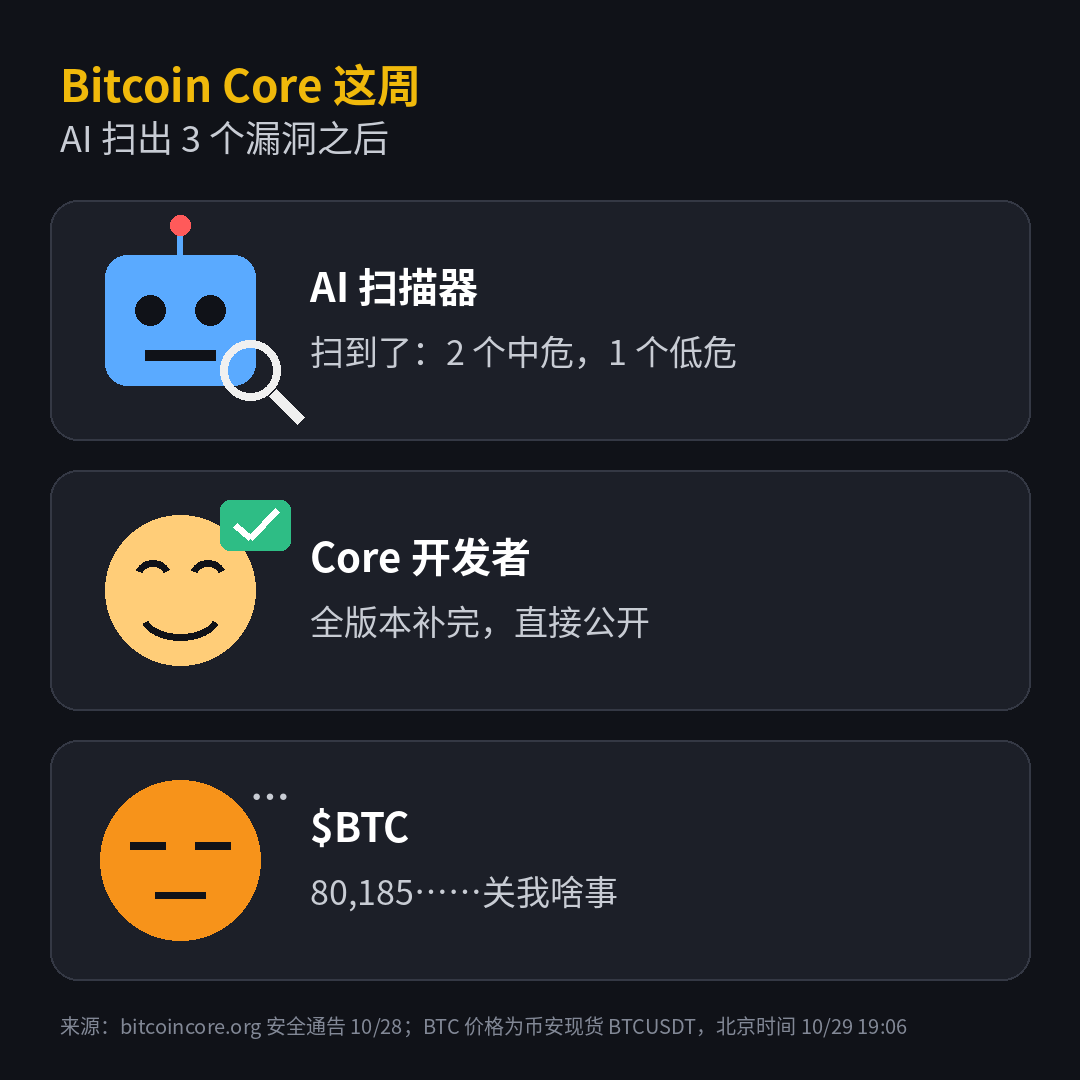
Na madrugada de hoje, horário de Pequim, o mantenedor Antoine Poinsot publicou 3 avisos de segurança na lista de discussão dos desenvolvedores: 2 de gravidade média e 1 baixa. As correções foram incluídas nas quatro versões, da 29.5 à 32.1. As três vulnerabilidades foram encontradas automaticamente por um modelo de linguagem de grande porte no Project Loupe, da Spiral, e só foram reportadas à equipe de segurança após verificação humana.
A mais grave: no Windows, macOS e BSD, um nó malicioso pode enviar um tipo de dado urgente por TCP e esgotar a memória do nó, causando uma falha imediata. Nós Linux não são afetados.
Mais importante do que as vulnerabilidades é a mudança nas regras. Agora, o Core classifica separadamente as vulnerabilidades que podem ser encontradas «com uma única instrução». Assim que corrigidas, são lançadas e divulgadas, em vez de serem mantidas em segredo até versões antigas deixarem de receber atualizações, como costuma acontecer com vulnerabilidades de gravidade média ou alta. Se a IA consegue encontrá-las, os atacantes também conseguem — não faz sentido escondê-las.
O mercado praticamente não deu importância. O Bitcoin à vista na Binance, $BTC , está agora em torno de 80,185, com queda de cerca de 1,5% nas últimas 24 horas. Essa queda não tem relação com o patch.
Quem está com BTCUSDT aberto pode marcar no calendário daqui a duas semanas: os outros 3 bugs anunciados junto com a versão 32.1 seguirão o processo normal, e os detalhes serão divulgados nessa ocasião. Se houver algo capaz de mexer com o preço, é mais provável que esteja nesse grupo.
#比特币Core发现三个漏洞 $BTC