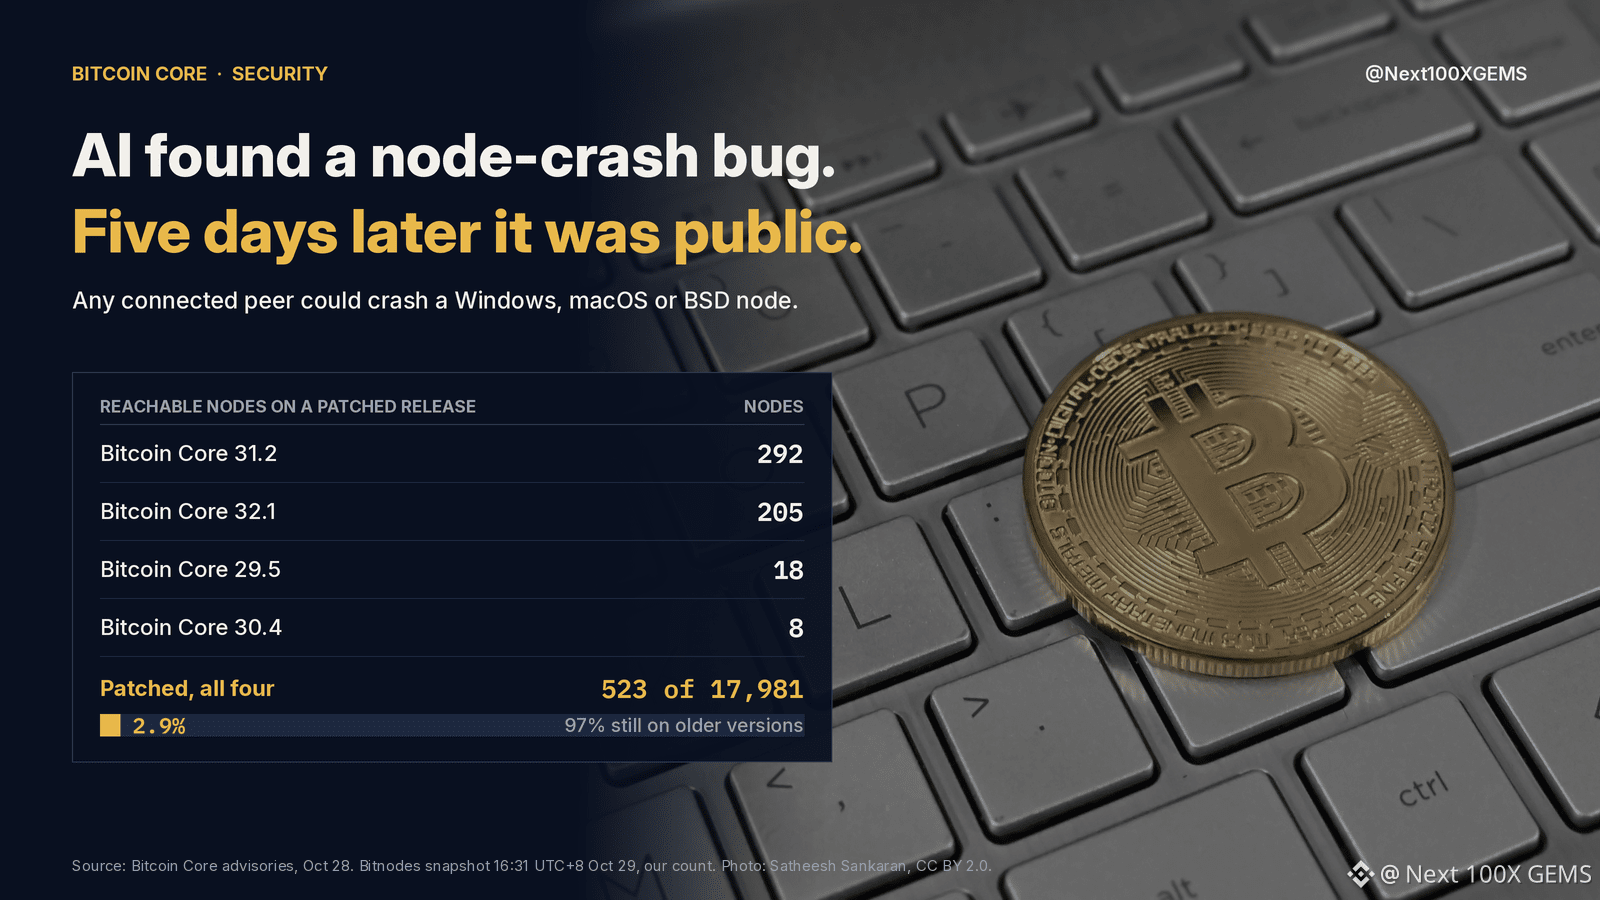
O Bitcoin Core publicou em 28 de outubro uma vulnerabilidade que permite que qualquer par conectado derrube um nó rodando no Windows, macOS ou BSD. Uma varredura com IA a havia encontrado cinco dias antes.
Pelas regras antigas, uma vulnerabilidade de gravidade média como essa permanecia em segredo por cerca de um ano após a disponibilização da correção. O Core eliminou esse prazo para vulnerabilidades que considera «facilmente descobertas», ou seja, que poderiam ser encontradas com um simples comando a um LLM. A varredura do Project Loupe, da Spiral, sinalizou esta vulnerabilidade em 23 de outubro; as correções foram disponibilizadas em 27 e 28 de outubro, e o aviso foi publicado em 28 de outubro. Nós Linux nunca foram afetados.
Mais duas descobertas do Loupe foram divulgadas no mesmo dia. Um vazamento lento de memória, reportado em 15 de setembro, foi encontrado novamente por outro desenvolvedor seis dias depois. Um estouro de arquivo undo, reportado pela primeira vez em julho, foi reportado mais duas vezes por desenvolvedores que trabalhavam por conta própria. Quando três pessoas encontram a mesma vulnerabilidade, um ano de silêncio não protege ninguém.
Nossa verificação: o snapshot do Bitnodes às 16:31 UTC+8 de hoje registrou 17.981 nós acessíveis, e 523 deles executam uma das quatro versões com correção. Isso dá cerca de 2,9%. O Bitnodes não consegue identificar o sistema operacional de um nó, portanto essa não é a proporção de nós expostos. A receita para derrubar o nó é pública, porém, e cerca de 97% dos nós que aceitam conexões ainda informam uma versão mais antiga.
Se você tem um nó no Windows ou no Mac: atualize hoje para a versão 29.5, 30.4, 31.2 ou 32.1.
$BTC
#BitcoinCore #Bitcoin
Não é aconselhamento financeiro. Faça sua própria pesquisa.