


O escrow da zkLink Nova na Ethereum foi esvaziado até restarem apenas cerca de 0,001 ETH na quarta-feira por um invasor que usou um relayer público para enviar uma raiz de lote falsa.
A Blockaid, uma empresa de segurança, afirma que o valor de ETH e tokens ERC-20 retirados até agora é de cerca de US$ 786.000.
A Blockaid sinalizou um ataque por meio de um relayer público às 22h24 ET
A Blockaid relatou o ataque em uma publicação no X às 22h24 ET de 28 de outubro. O invasor usou um relayer público para injetar uma raiz falsa na Ethereum e, em seguida, finalizou saques de ETH e tokens ERC-20 do escrow L1 da Nova para destinatários de sua escolha.
“~US$ 786 mil foram drenados do escrow de ETH da L1 e da bridge de ERC-20 até agora. O ataque ainda está em andamento”, escreveu a Blockaid.
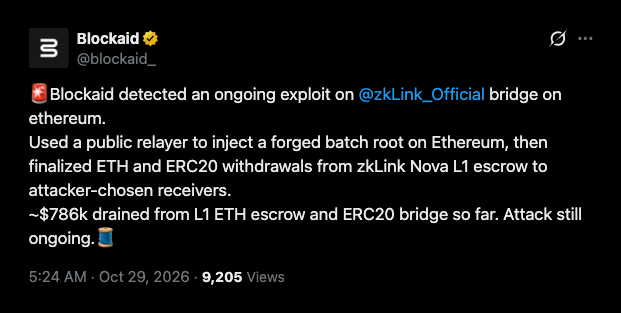 Alerta de exploit da Blockaid, publicado por @blockaid_ no X na noite de 28 de outubro, no horário do leste dos EUA.
A Nova recebe ativos do Ethereum e de suas redes de Camada 2 e os reúne em um pool. Quando são feitos depósitos, eles permanecem em contratos nas suas blockchains de origem e são creditados na Nova por meio de sua bridge canônica.
Uma raiz de lote é o valor hash que uma bridge usa para verificar mensagens — neste caso, os saques aprovados pela Nova. O mecanismo de liquidação da zkLink exige verificações de provas e de consistência entre blockchains antes de finalizar um lote.
Então, os saques só podem ser processados depois que a raiz do lote chega às blockchains conectadas. Segundo a Blockaid, em vez disso, a raiz falsificada foi injetada no Ethereum por meio de um relayer público.
Uma nova raiz de lote foi registrada na mesma transação que os saques de ETH e tokens, pouco antes deles. Isso pode ser visto nos registros da transação do ataque.
Uma transação às 18h21 enviou US$ 778.625,84 para um único destinatário
A transação ocorreu em 28 de outubro, às 18h21 ET, algumas horas antes de a Blockaid publicar o alerta. Ela retirou 22,43 ETH do escrow de Ethereum da Nova e 11 tokens ERC-20 de sua bridge de tokens e enviou tudo para o mesmo endereço.
Na publicação em sequência da Blockaid, foram citados dois endereços usados pelo hacker e a bridge de ERC-20 foi apontada como um segundo contrato-alvo.
O maior lote era de 245,74 pufETH, que valiam cerca de US$ 613.536 pelos preços da Etherscan. Junto com eles, foram enviados cerca de 18.113 USDC e 3.361 USDT.
Pelos preços exibidos pela Etherscan, as transferências totalizam US$ 778.625,84. Esse valor cobre apenas uma transação, então é difícil saber quanto dinheiro foi perdido no total.
Mais tarde, a Etherscan mostrou que restavam apenas cerca de 0,001 ETH no escrow de ETH hackeado. Mas, às 22h29 ET, a flag de pausa do escrow ainda não estava ativada, então não está claro se outros controles impediram mais saques.
Dados falsos atingiram outra bridge 11 dias antes. A Cryptopolitan informou que, em 17 de outubro, uma mensagem falsa de mint foi usada para criar 10 milhões de tokens CYS não autorizados por meio da bridge cross-chain da Cysic.
O invasor da Cysic vendeu 7,2 milhões dos tokens. A carteira dele foi usada para enviar cerca de US$ 727.000 para o Ethereum antes de o projeto colocá-la na lista negra.
Cerca de US$ 7,54 milhões saíram da bridge de Ethereum da Verus em julho. Foi a segunda vez que a bridge perdeu dinheiro. Em maio, US$ 11,58 milhões foram retirados pela primeira vez. A Blockaid associou os dois ataques ao mesmo contrato e à mesma rota de importação.
O exploit de maio foi causado pela ausência de cerca de 10 linhas de validação em Solidity na função checkCCEValues da bridge. O mesmo tipo de erro de validação levou aos ataques à Wormhole e à Nomad em 2022.
Se você está lendo isto, já está um passo à frente. Continue assim com a nossa newsletter.