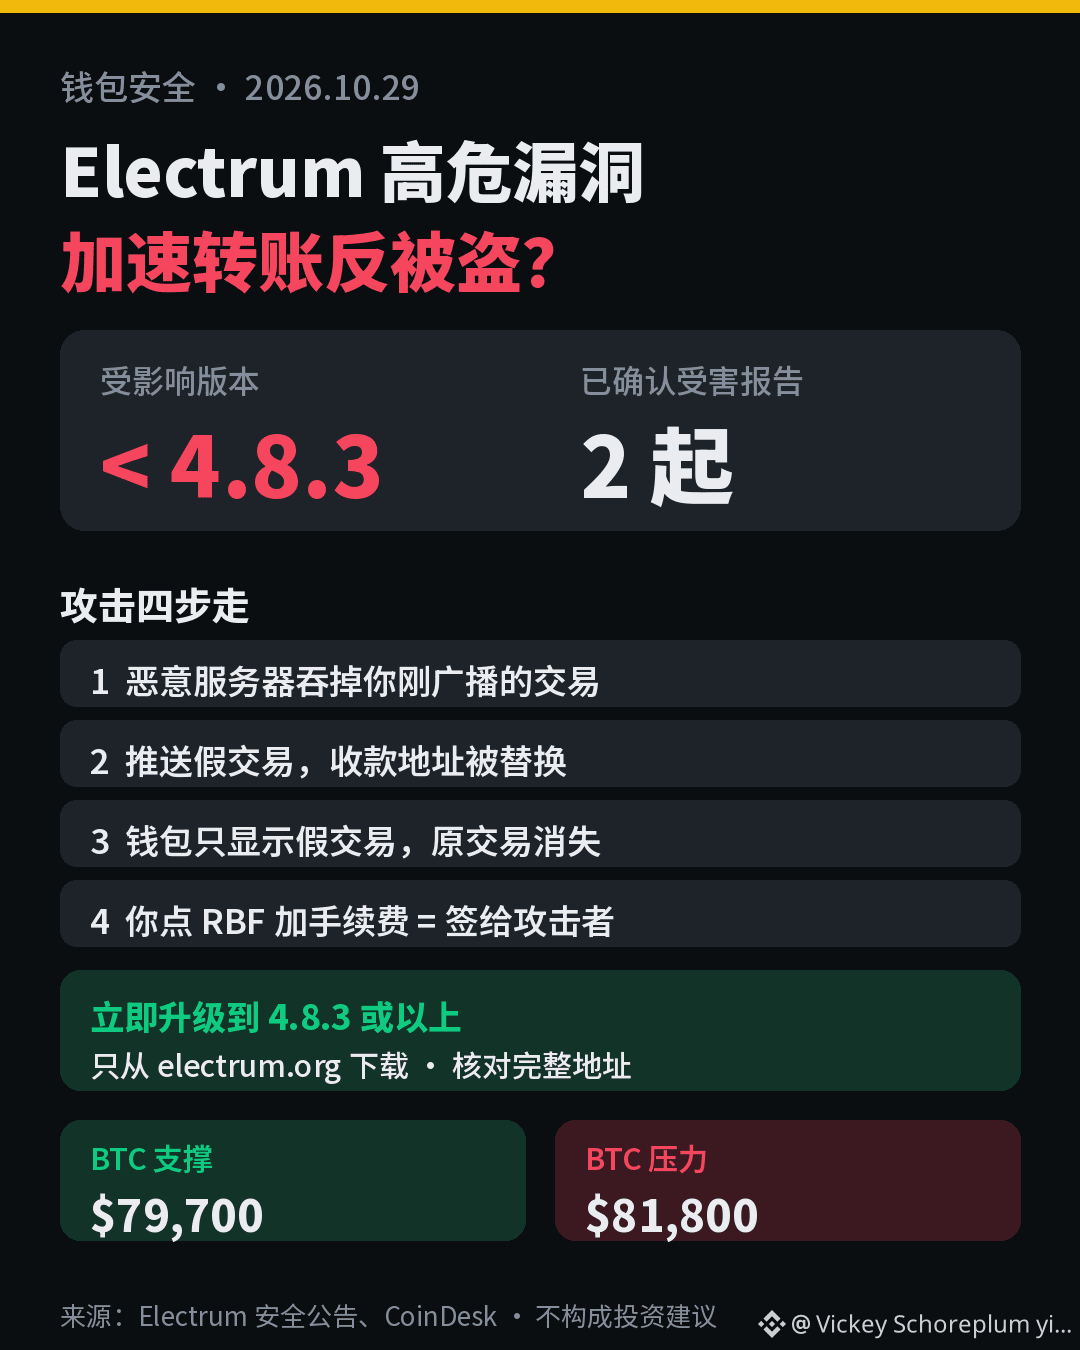
🔐 Acelerar uma transferência de Bitcoin pode acabar entregando seu dinheiro a hackers?
De acordo com um aviso oficial de segurança da Electrum (publicado em 24 de outubro) e reportagens de veículos como o CoinDesk, todas as versões anteriores à Electrum 4.8.3 têm uma vulnerabilidade crítica, e já houve ataques reais: a equipe recebeu relatos de dois usuários, e pelo menos um deles perdeu bitcoins.
📊 Como o ataque acontece
• Depois que você transmite uma transferência, um servidor malicioso a "engole" e não a envia para a rede Bitcoin
• Em seguida, o servidor envia à carteira uma transação falsa e conflitante, substituindo o endereço de recebimento pelo endereço do atacante
• A carteira mostra apenas essa transação falsa, e a original desaparece
• Se, nesse momento, você clicar em RBF para aumentar a taxa, a carteira usará sua chave privada para assinar uma transação real e válida, que paga ao atacante
🔍 Como se proteger
• Atualize imediatamente para a Electrum 4.8.3 ou superior e baixe-a somente em electrum.org
• Antes de acelerar ou assinar, confira o endereço de recebimento completo e o valor; não verifique apenas os primeiros ou últimos dígitos (os endereços dos atacantes nos casos das duas vítimas tinham os mesmos dígitos finais que os endereços de destino)
• Quem se conecta apenas a servidores confiáveis ou próprios não é afetado (CoinDesk)
📈 Impacto no mercado: este é um risco no nível da carteira, não uma vulnerabilidade do protocolo Bitcoin. Atualmente, o BTC está perto de US$ 80.000, com uma faixa de 24 horas de aproximadamente US$ 79.710–US$ 81.823; US$ 79.700 é um suporte recente, e US$ 81.800, uma resistência.
💬 Você confere novamente o endereço completo antes de acelerar uma transação?
👉 Negocie BTC: https://www.binance.com/zh-CN/trade/BTC_USDT
#FalhaCríticaNasVersõesAnterioresÀElectrum483 #Electrum #比特币钱包 #SegurançaDaCarteira
⚠️ O conteúdo acima não constitui recomendação de investimento. Esteja ciente dos riscos.