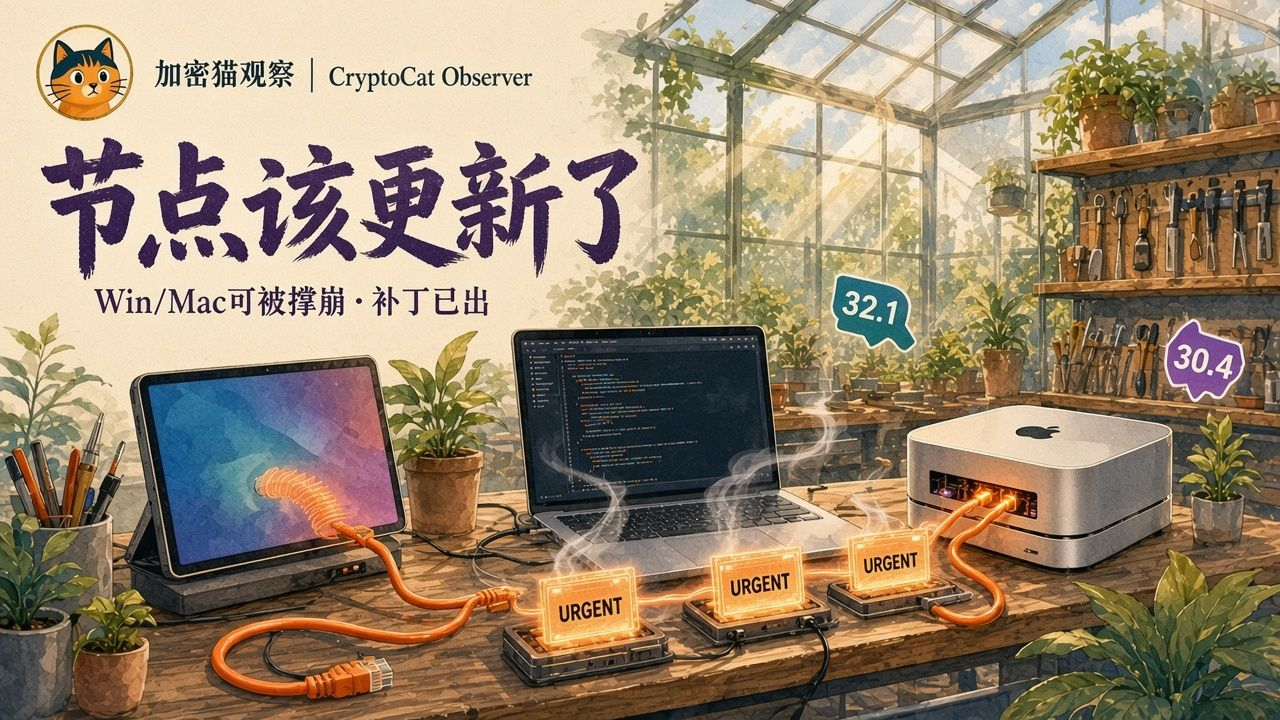
Em 28 de outubro, o Bitcoin Core divulgou três vulnerabilidades de segurança. A mais chamativa é de gravidade média: um nó par malicioso que já esteja conectado pode enviar «dados urgentes» TCP (também chamados de dados fora de banda) à máquina-alvo e fazer a memória aumentar sem parar, até os nós no Windows, macOS e BSD travarem. No Linux, usa-se poll em vez de select, então essa vulnerabilidade não afeta o sistema.
As outras duas vulnerabilidades divulgadas no mesmo dia: uma também de gravidade média — conexões com nós pares antigos suspensas (anteriores ao BIP31) fazem a memória aumentar lentamente, cerca de 2 MB por hora nas conexões de entrada e 5 MB por hora nas de saída; a outra é de baixa gravidade, uma falha de estouro em arquivos undo. Segundo a equipe, as condições necessárias para explorá-la são irreais, e não é possível explorá-la na prática. As correções foram incluídas nas versões 29.5, 30.4, 31.2 e 32.1: as duas últimas foram lançadas por volta de 27 de outubro, e as duas primeiras, no mesmo dia da divulgação. Nenhuma das três vulnerabilidades recebeu um CVE, o que difere do padrão habitual. As falhas foram encontradas pelo Project Loupe, da Spiral, e verificadas manualmente por Gregory Sanders.
É importante deixar claro: a queda de um nó não significa que as moedas foram roubadas, mas a validação e o encaminhamento das transações param até que alguém reinicie o nó. Quem opera um nó completo, especialmente no Windows ou macOS, deve atualizar o quanto antes para a versão corrigida correspondente. O mercado à vista da Binance $BTC está neste momento na faixa dos 80360 dólares; no curto prazo, o preço continua oscilando em torno do patamar de 8 mil dólares. Por enquanto, fique de olho para ver se os nós já receberam a correção.
#BTC #安全 #节点 não constitui aconselhamento de investimento.