


Pesquisadores do Black Lotus Labs, da Lumen, revelaram que o grupo de hackers ligado à China Volt Typhoon usou uma rede clandestina chamada Silent Train em quatro campanhas de exploração de vulnerabilidades de dia zero confirmadas.
Os hackers tinham como alvo plataformas que gerenciam redes inteiras, e não apenas computadores individuais. Comprometer um desses sistemas poderia lhes dar acesso a redes de telecomunicações, defesa e outras infraestruturas críticas.
Os pesquisadores alertaram:
“Sistemas com amplo alcance administrativo podem se tornar pontos de acesso de alto valor a toda a organização e seus clientes.”
Uma rede descartável criada para desaparecer
A Silent Train foi concebida para deixar poucos vestígios. Os seus operadores ligaram routers domésticos e de pequenos escritórios comprometidos, dispositivos conectados e sistemas empresariais para realizar ataques. Quando uma operação terminava, interrompiam essas ligações e apagavam os vestígios da sua atividade. As sessões duravam, em média, cerca de quatro horas.
A Silent Train foi descoberta pela primeira vez no final de 2023. A sua atividade aumentou depois de as autoridades desmantelarem a anterior KV-botnet do Volt Typhoon, no início de 2024.
A Black Lotus Labs enviou milhares de notificações às vítimas ao longo de três anos. Entre os setores afetados pelo grupo de hackers estão as telecomunicações, a defesa, as comunicações por satélite, a energia, os transportes e os recursos hídricos. O grupo demonstrou especial interesse em alvos localizados no Havai, no Texas e na Califórnia.
Quatro campanhas, cinco CVE
As quatro campanhas confirmadas da Silent Train tiveram como alvo software utilizado para gerir redes inteiras.
A primeira envolveu o Versa Director, no qual a CVE-2024-39717 permitia que atacantes com acesso privilegiado carregassem ficheiros maliciosos. A Versa divulgou a vulnerabilidade em agosto de 2024.
Em 2025, os atacantes visaram o N-able N-central através de duas vulnerabilidades, CVE-2025-8875 e CVE-2025-8876. Ambas exigiam autenticação.
As campanhas de 2026 envolveram duas plataformas de gestão SD-WAN. A Cisco divulgou a CVE-2026-20127 a 25 de fevereiro. Com uma classificação de 10,0, a vulnerabilidade permitia que os atacantes obtivessem privilégios administrativos sem autenticação. A Arista divulgou outra vulnerabilidade com classificação de 10,0, a CVE-2026-16812, que afetava o VeloCloud Orchestrator, a 27 de julho.
Os quatro fornecedores lançaram correções. No entanto, a Lumen observou que a exploração da vulnerabilidade da Cisco continuou após a sua divulgação.
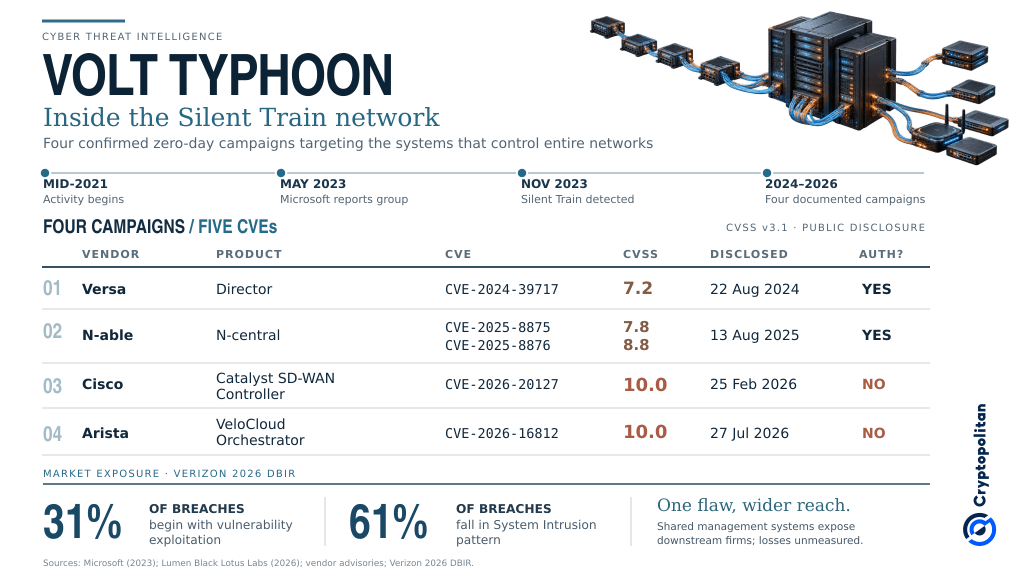 Silent Train do Volt Typhoon: quatro campanhas de dia zero e riscos para o mercado da cibersegurança
Porque o acesso é o objetivo
A atividade do Volt Typhoon remonta, pelo menos, a meados de 2021. A Microsoft identificou publicamente o grupo em maio de 2023, dando conta de intrusões em redes de infraestruturas críticas em Guam e nos Estados Unidos continentais.
A preocupação vai além das informações roubadas.
Numa análise de janeiro de 2026, o investigador do IISS John Bruce observou:
A grande maioria das redes visadas pelo Volt Typhoon tinha pouco valor para os serviços de informações do governo chinês.
Bruce apontou a recolha, pelo grupo, de diagramas de rede e manuais de operação como prova de preparativos para possíveis ações de perturbação. Guam é particularmente sensível, uma vez que as suas instalações militares seriam importantes num eventual conflito em torno de Taiwan.
Estas continuam a ser avaliações das intenções do grupo, não provas de que tenha sido ordenado um ataque.
A concentração é o ponto vulnerável
O panorama mais amplo da cibersegurança ajuda a explicar o perigo.
O relatório de 2026 da Verizon, que abrange mais de 31 000 incidentes, concluiu que a exploração de vulnerabilidades se tinha tornado a principal via de entrada nas organizações. As intrusões em sistemas representaram 61% das violações confirmadas.
Quando os atacantes comprometem software que gere várias redes, os danos potenciais vão além de uma única organização.
As implicações financeiras continuam incertas. O FMI alertou para o aumento dos riscos cibernéticos que afetam os sistemas financeiros interligados. No entanto, nenhuma perda de mercado foi diretamente atribuída à Silent Train.
Separadamente, a Cryptopolitan noticiou outra vulnerabilidade do VeloCloud explorada por atacantes, a CVE-2026-114625, com classificação de 9,9 e corrigida a 22 de outubro. É distinta da vulnerabilidade que a Lumen associou à Silent Train.
Se está a ler isto, já está um passo à frente. Mantenha-se assim com a nossa newsletter.