


Os profissionais de cibersegurança estão passando por um mês brutal.
O que vem sendo chamado de Outubro Negro ainda nem acabou e já trouxe dezenas de grandes ataques cibernéticos e vulnerabilidades identificadas por IA pela internet.
Quando vulnerabilidades críticas no PHP, a linguagem de programação usada por cerca de 70% dos sites, foram descobertas com a ajuda de ferramentas de IA e divulgadas pela PHP Foundation em 21 de outubro, começou a corrida para corrigir servidores no mundo todo.
A Cloudflare, provedora de serviços em nuvem, relatou milhões de tentativas de explorar a vulnerabilidade após sua divulgação, depois de milhares de tentativas nas horas anteriores.
Alguns países, incluindo a França e a Finlândia, bloquearam temporariamente o acesso a determinados sites, enquanto a Agência de Segurança Nacional dos EUA (NSA) alertou as organizações para corrigirem imediatamente as falhas ou desligarem os sistemas afetados.
«Estamos agora no Armagedão da segurança», afirmou Illia Polosukhin, fundador da NEAR. Jason Clinton, principal consultor de segurança da Anthropic, alertou que «por muito más que as coisas tenham ficado nos últimos quatro dias, vão piorar bastante antes de melhorar».
Os cidadãos do Reino Unido estão mesmo a ser aconselhados a «estar preparados» para uma emergência, como condições meteorológicas extremas ou ciberataques, que possa cortar o acesso a infraestruturas críticas, como a água, a eletricidade ou a Internet. As instalações militares dos EUA receberam instruções para se prepararem para 90 dias de operação independente, no âmbito da iniciativa FORTRESS.
Houston, temos um problema?
Para além de se apressarem a armazenar comida enlatada e walkie-talkies, há mais alguma coisa que as pessoas comuns possam fazer para reduzir a sua exposição?
Afinal, quão grave é o Outubro Negro?
«É mesmo muito grave. Parece que o resto da Internet está a despertar para a realidade que já enfrentávamos há três meses», diz à Magazine Rob Hamilton, investigador de segurança Bitcoin que integra a Bitcoin Red Team.
O governo do Reino Unido está a aconselhar os cidadãos a estarem preparados para uma emergência. Fonte: gov.uk
Na última semana, aproximadamente, a plataforma de computação em nuvem Railway revelou que um atacante acedeu e desencriptou credenciais de clientes e chaves API, aparentemente tendo como alvo fornecedores de IA.
A gigante dos exames médicos Quest Diagnostics confirmou uma violação de dados privados de saúde de pacientes, enquanto se descobriu que a empresa indiana de segurança eMudhra tinha oito autoridades de certificação digital com chaves fracas, que poderiam ter permitido a atacantes fazerem-se passar por sites de confiança. E a plataforma de alojamento de código GitHub sofreu uma grande interrupção do serviço, que evidenciou o quanto o mundo do software depende de infraestruturas partilhadas.
Austin Devers, diretor sénior de segurança da GitHub, afirma que incidentes como este são «um lembrete claro de que a fiabilidade exige trabalho constante», porque o desenvolvimento moderno é «tão interligado».
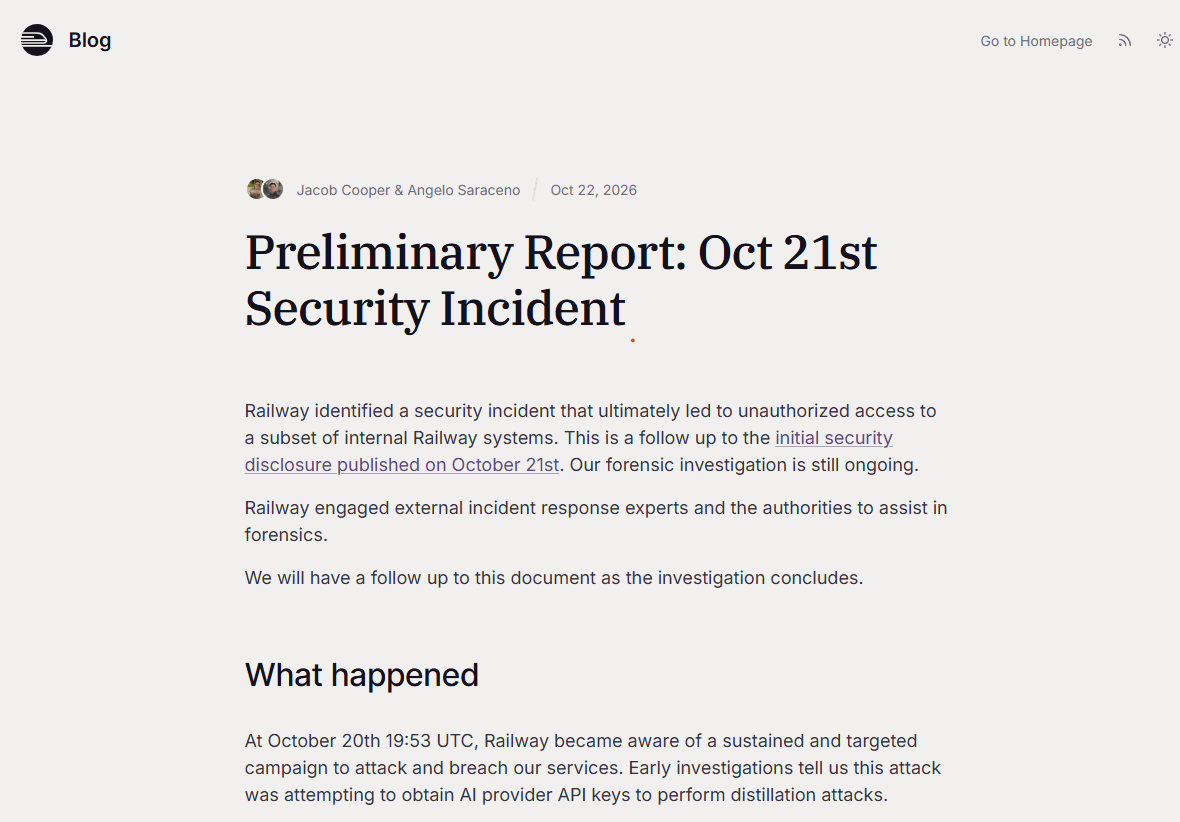
Incidente de segurança na Railway. Fonte: Railway
Jonathan Riss, analista de OSINT e de inteligência em blockchain na empresa de segurança blockchain CertiK, diz à Magazine:
«O que mais nos preocupa é a forma como uma única falha numa infraestrutura partilhada pode expor simultaneamente muitas organizações.»
Infelizmente, acrescenta, a capacidade da IA para encontrar vulnerabilidades não é acompanhada pela capacidade de as corrigir:
«Encontrar vulnerabilidades mais depressa não nos dá automaticamente capacidade para as resolver mais depressa.»
Porque é provável que as coisas piorem
Uma das razões para o agravamento do problema é o facto de a IA ter mudado a economia da cibersegurança.
Aquilo que antes exigia recursos de um Estado-nação e piratas informáticos sofisticados pode agora ser feito por um adolescente algures numa cave.
Matt Shumer, empresário e investidor na área da IA, afirmou que a IA permite a utilizadores sem conhecimentos técnicos encontrar pontos fracos e explorá-los, deixando os defensores «a correr para acompanhar o ritmo».
«Cada ponto fraco continua a ter de ser corrigido, testado e instalado em milhões de sistemas, geridos por pessoas que já estão sobrecarregadas.»
Devers afirma que as ferramentas de segurança assistidas por IA estão a reduzir «drasticamente» as barreiras para «descobrir falhas complexas e profundamente enraizadas em bases de código amplamente utilizadas».
O que podem realmente fazer as pessoas comuns?
Há algumas medidas práticas que qualquer pessoa pode tomar para navegar em segurança durante este período volátil.
A Internet está sob ataque. Fonte: Matt Shumer
Shumer recomenda evitar sites que não conhece e, definitivamente, não introduzir palavras-passe nem números de cartões em sites desconhecidos «até isto passar», pois os sites mais pequenos são os «menos suscetíveis de ter instalado as correções».
Apague as aplicações que não utiliza e desligue os dispositivos inteligentes de que não precisa. Tenha algum dinheiro em casa e mantimentos suficientes para alguns dias, «se quiser ter cuidados extra».
Devers diz que a melhor defesa é «proteger os pontos de acesso pessoais e reduzir ao mínimo a pegada digital». Ative a autenticação multifator (MFA) em todas as contas, de preferência através de uma aplicação de autenticação ou de uma chave de segurança física, em vez de mensagens de texto.
«Isto funciona como um disjuntor e impede que os piratas informáticos iniciem sessão na sua conta, mesmo que o software subjacente seja comprometido.»
Também nunca reutilize palavras-passe, diz ele. «Crie palavras-passe fortes e únicas para cada site e, periodicamente, revogue permissões de aplicações antigas ou ligações de terceiros que já não utiliza.» Mantenha os seus dispositivos e navegadores atualizados automaticamente:
«Enquanto as equipas das plataformas trabalham para corrigir problemas de segurança na nuvem, manter os seus dispositivos seguros garante que os piratas informáticos não podem usar o seu equipamento pessoal como porta das traseiras para aceder às suas contas.»
Autocustódia ou não, eis a questão
Embora o aumento alarmante dos incidentes de segurança tenha levado alguns detentores de criptomoedas a ponderar alternativas e alguns especialistas a desaconselhar a autocustódia, outros, como o defensor do Bitcoin e diretor de segurança da Casa, Jameson Lopp, lembram aos utilizadores que isso anula todo o propósito.
«Só pode beneficiar das propriedades únicas do Bitcoin quando detém as suas próprias chaves. [...] Abdicar das suas chaves não faz desaparecer o risco, diz ele. Apenas o transfere para um lugar que não consegue ver nem controlar.»
Riss recomenda separar pequenas quantias que pretende utilizar numa carteira quente e manter os ativos a mais longo prazo numa carteira de hardware, além de «ler realmente aquilo que está a assinar, em vez de aprovar às cegas».
Embora estas precauções possam reduzir a sua vulnerabilidade a ataques, os utilizadores comuns só conseguem proteger os sistemas locais e têm pouca capacidade para influenciar problemas mais abrangentes.
Pode «reduzir o raio de impacto», diz ele, «mas não impedir o comprometimento da infraestrutura».
Assim, embora os utilizadores possam melhorar a sua higiene digital, em última análise, «o ónus estrutural recai sobre as plataformas e os fornecedores».
Revista: Burlão perde 4,8 milhões de dólares guardados em dispositivos Ledger adulterados: Asia Express