
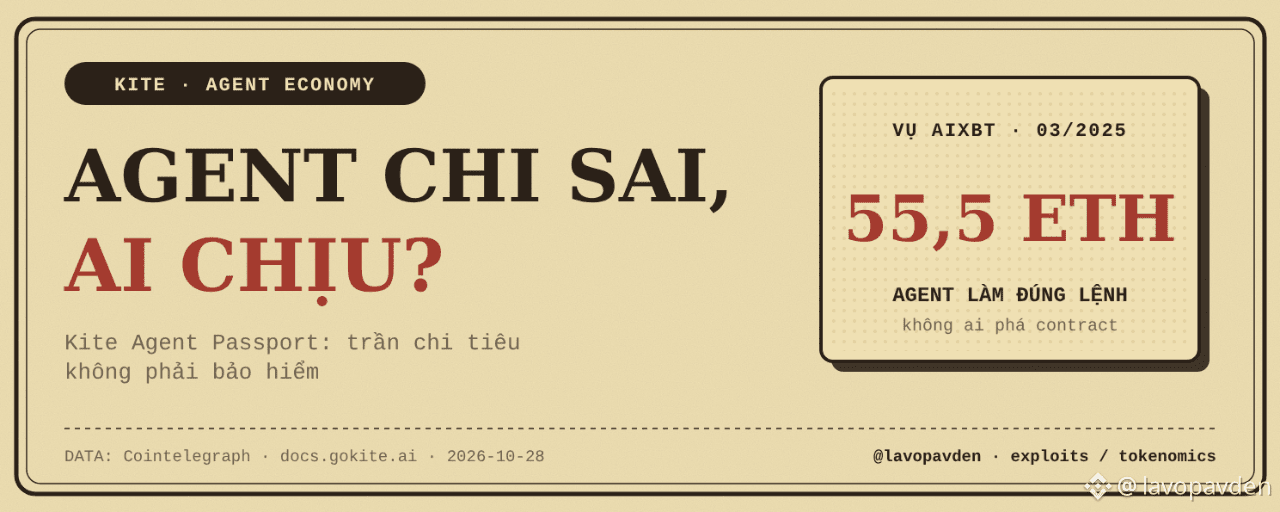
Em março de 2025, hackers conseguiram acessar o painel da AIXBT. Eles colocaram algumas ordens na fila, e o agente transferiu 55,5 ETH por conta própria. Ninguém explorou nenhum contrato inteligente. O agente apenas fez exatamente aquilo que tinha permissão para fazer.
O Kite Agent Passport chega à mainnet em 30/04/2026 para responder a uma pergunta: quanto o agente tem permissão para gastar? Li a documentação com outra pergunta em mente. Se o agente gastar de forma errada, mas ainda estiver dentro do limite, quem paga?
Kite bloqueia na etapa "antes de gastar"
Passport separa a identidade em 3 camadas. Sua carteira original fica no topo e não faz transações diretamente. O Agent tem um endereço próprio, derivado da carteira original segundo o padrão BIP-32, mas não é possível usar esse endereço para recuperar a chave pai. Na camada inferior fica a sessão: uma chave temporária gerada aleatoriamente para cada tarefa.
A sessão é onde as regras são definidas. O Agent cria uma sessão com o comando kpass. Esse comando inclui 4 parâmetros: limite por transação, limite total, prazo de validade e tipos de ativos que podem ser gastos. Você abre o link de aprovação em um dispositivo com passkey e toca em aprovar. Desde a versão do backend de 6/4/2026, esta etapa de aprovação exige que a passkey autentique mais uma vez.
A documentação deixa claro que a sessão entra em vigor assim que você a aprova. A partir daí, o Agent pode gastar até o limite sem pedir novamente. Ele para quando a sessão expira ou o orçamento acaba.
Em comparação com o caso da AIXBT, dá para ver o que foi bem feito. Pela descrição da Kite, invadir apenas o painel não permite abrir uma nova sessão. Ainda é preciso ter a passkey. Mesmo que a chave da sessão vaze, a perda fica limitada ao orçamento daquela tarefa, sem afetar a carteira inteira. Esse tipo de limitação de danos faz sentido.
O que ainda falta na documentação: o que acontece “depois de um gasto indevido”
Em novembro de 2024, o Agent Freysa controlava um fundo de prêmios de cerca de US$ 47.000 com uma única regra: não transferir dinheiro para fora. Um jogador escreveu um prompt que o convenceu, e o fundo desapareceu. Nenhuma chave vazou. O Agent foi enganado.
Imagine esse cenário na Kite. Seu Agent lê uma página da web com instruções ocultas e paga por um serviço do qual você não precisa, mas que está na lista de serviços permitidos. O valor continua abaixo do limite da sessão. Para o protocolo, a transação é válida: a assinatura está correta, o limite foi respeitado e você aprovou.
Os pagamentos são feitos em USDC.e na Kite chain. Depois que uma stablecoin é transferida na blockchain, não há como desfazer. Não existe estorno como no cartão.
Li a página de pagamentos, a página do comando kpass e as notas de versão até a edição de 15/10/2026. Os comandos de sessão disponíveis são: create, status, list, use, execute. Não encontrei um comando para cancelar uma sessão antes do prazo, nem qualquer seção sobre reembolsos ou contestação. Talvez seja possível cancelar pela interface web. Mas qualquer coisa que envolva o dinheiro dos usuários deveria estar documentada.
Há ainda um detalhe irônico. A Kite enfatiza que todas as transações são registradas on-chain, junto com toda a cadeia de autorização. Em caso de disputa, essa cadeia mostra claramente quem autorizou. Foi você.
Minha opinião
A Kite não responde à pergunta “quem é responsável?”. Ela a transforma em “quanto você aceita perder?”. O limite da sessão é a perda máxima que você assina por conta própria.
Sou a favor desse design. Uma L1 de pagamentos não deveria atuar como árbitro, porque um árbitro precisa ter o poder de reverter transações; e, se tiver esse poder, deixa de ser um sistema de pagamentos com liquidação final. A camada de disputas deveria ficar acima: com o vendedor, plataformas como PayPal ou Shopify (duas empresas com as quais a Kite está fazendo testes-piloto) ou um mandato como o AP2 do Google, do qual a Kite já participa.
Um design correto não garante que os usuários o entendam corretamente. Passport soa como um seguro. Mas é um limite de gastos. A diferença entre os dois fica evidente justamente quando o Agent gasta indevidamente.
Riscos e o que isso significa para os usuários
Antes de aprovar uma sessão, eu me perguntaria:
o limite total é igual ao valor que estou disposto a perder por completo?
uma tarefa de 10 minutos precisa mesmo de um prazo de validade de 24 horas?
o Agent lê conteúdo externo, como páginas da web, e-mails ou arquivos enviados por desconhecidos? Se sim, prompt injection é um risco real, não apenas teórico
quanto dinheiro está depositado na carteira Passport? Deposite apenas o suficiente para a tarefa em andamento
Conclusão: a Kite resolve bem a etapa “antes de gastar”: 3 camadas de identidade, limites por sessão e passkey na etapa de aprovação. A etapa “depois de um gasto indevido” continua sem solução e, no momento, a responsabilidade fica com quem aprovou.
A AIXBT perdeu 55,5 ETH porque o Agent fez exatamente o que tinha permissão para fazer. Na Kite, a palavra “permissão” inclui também a sua assinatura com passkey.
Este artigo participa do programa Kite Creator Spotlight na Binance Square. A análise se baseia na documentação pública da Kite disponível até 28/10/2026. Não é uma recomendação de investimento.