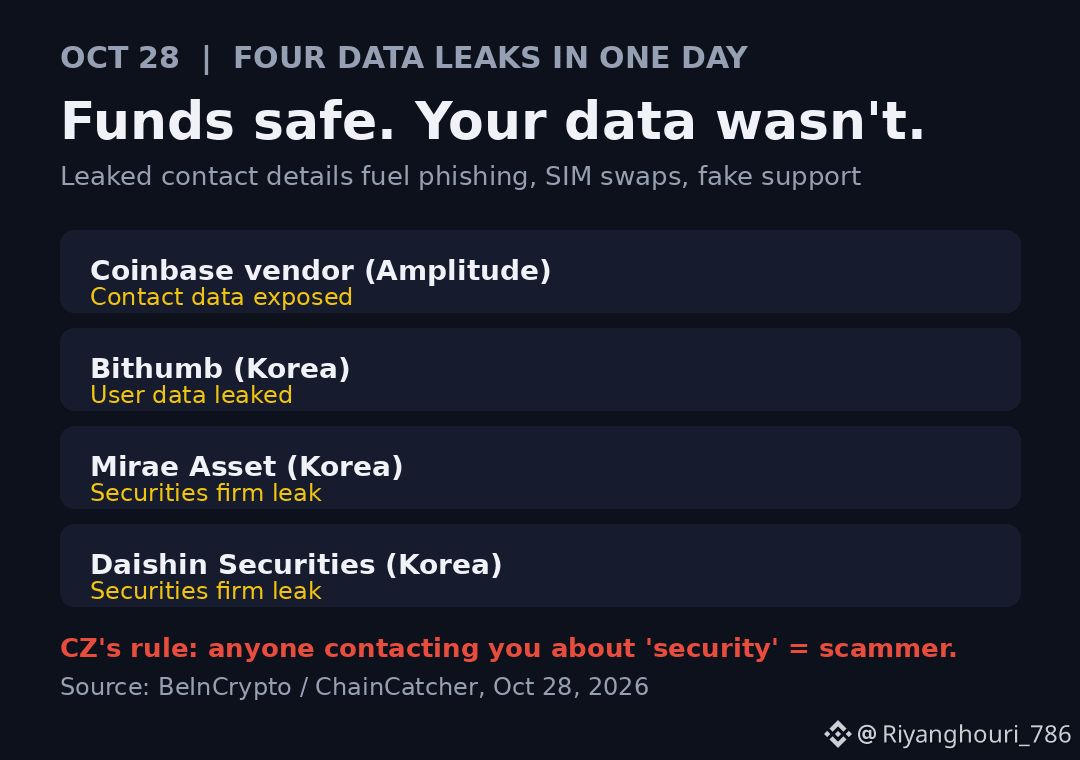
Quatro vazamentos de dados distintos em um único dia — e nenhum deles envolveu os fundos de ninguém, que é exatamente por isso que são perigosos.
O fundador da Binance, CZ, chamou atenção para isso hoje: a Amplitude, fornecedora da Coinbase, expôs os dados de contato de alguns usuários; a Bithumb vazou dados de usuários na Coreia; e duas corretoras de valores coreanas, Mirae Asset e Daishin, também relataram vazamentos no mesmo dia. Nenhuma moeda foi roubada. Mas nomes, e-mails, números de telefone e endereços agora estão nas mãos de golpistas — e isso é a matéria-prima para phishing, troca de SIM e golpes de falso suporte.
Na minha opinião, esse é o tipo de ataque que a maioria dos traders ainda subestima. Uma carteira física não ajuda se você entregar sua frase-semente a um “agente de suporte” que já sabe seu nome, seu saldo e sua última negociação. O conselho de CZ é simples e, na minha opinião, é o melhor: use um endereço de e-mail alternativo diferente para cada corretora, assim um vazamento revela exatamente qual serviço perdeu seus dados; e abandone a autenticação de dois fatores por SMS em favor de um aplicativo autenticador ou de uma chave física, porque números de telefone vazados são a porta de entrada para a troca de SIM.
A regra que vou repetir para quem quiser ouvir: se alguém entrar em contato com você por causa de um problema de segurança ou de um reembolso, trate essa pessoa como golpista, mesmo que ela saiba seus dados. O suporte legítimo nunca aparece nas suas mensagens privadas pedindo que você resolva alguma coisa.
Você já recebeu uma mensagem de phishing que sabia suspeitosamente muito sobre você? O que fez você perceber? $BNB