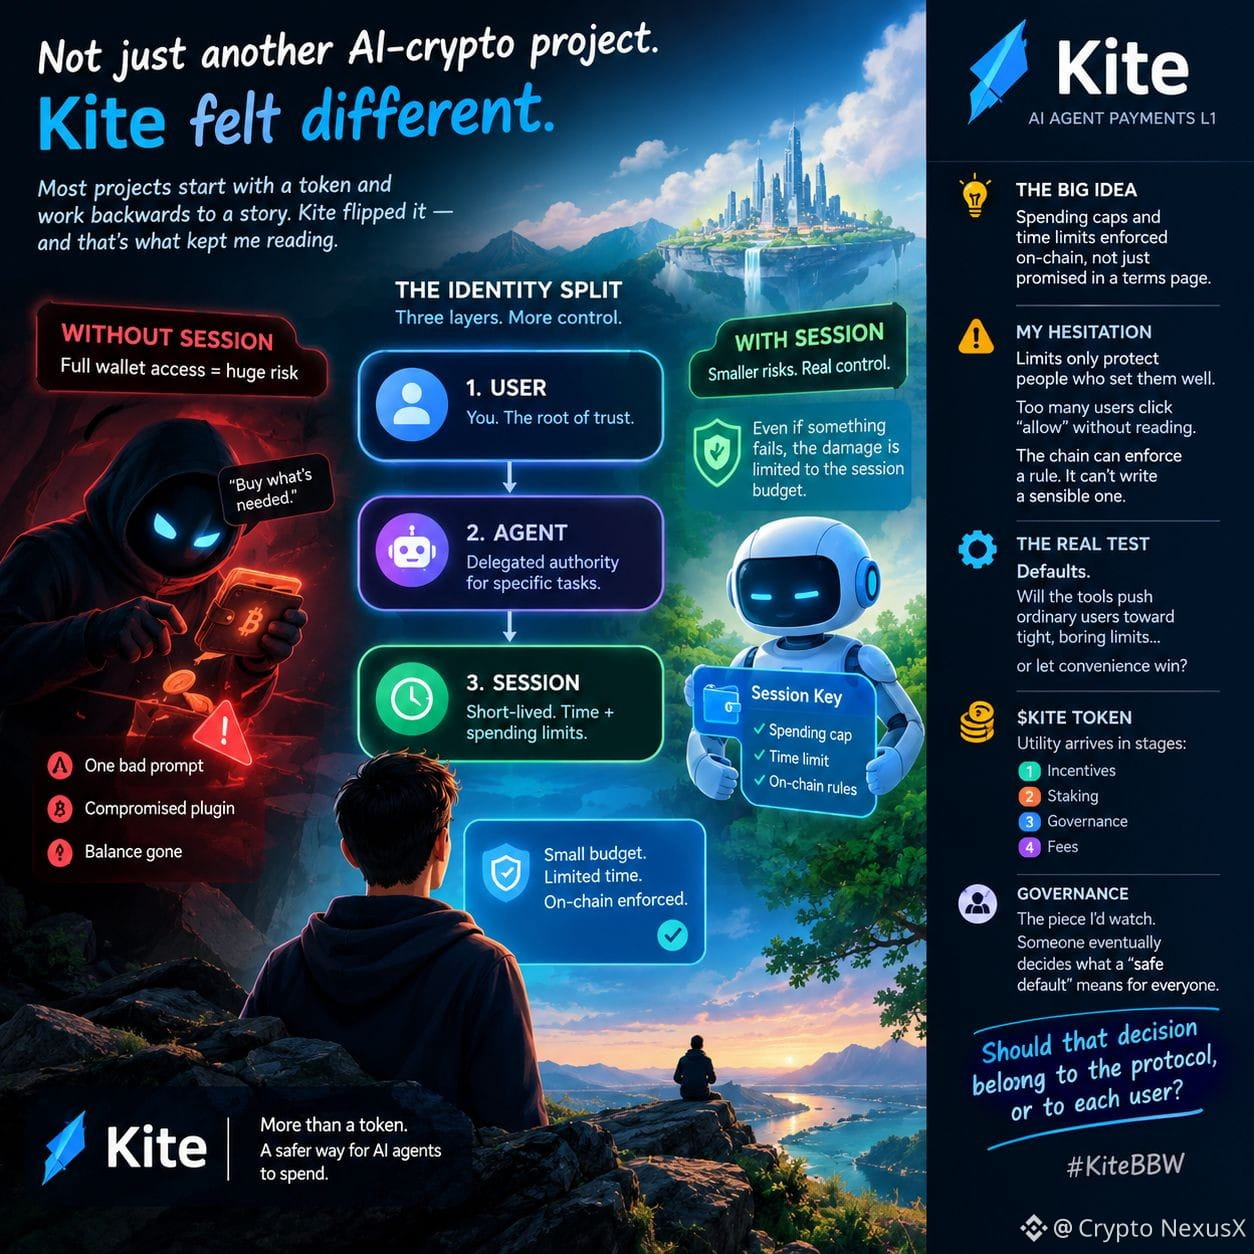
A maioria dos projetos de cripto com IA sobre os quais leio começa pelo token e constrói a história a partir daí. Com a Kite, tive a sensação de que foi ao contrário, e foi isso que me fez continuar a ler.
O que me ficou na cabeça não foi a velocidade. Foi a separação de identidades. O utilizador na raiz, um agente abaixo dele com autoridade delegada e, depois, uma sessão que expira. Parece burocracia até imaginarmos a alternativa... um agente com a chave completa de uma carteira e uma instrução vaga para «comprar o que for preciso». Um prompt mal formulado, um plugin comprometido, e o saldo desaparece.
Com uma camada de sessões, o pior cenário fica limitado ao orçamento atribuído àquela tarefa específica. Acho que essa é a ideia mais prática de todo o projeto. Limites de gastos e de tempo aplicados na blockchain, em vez de apenas prometidos numa página de termos.
Mas tenho uma dúvida. Os limites só protegem quem os define bem. Há anos que vejo utilizadores avançarem pelos ecrãs de OAuth sem lerem uma única permissão. Porque é que seria diferente com os orçamentos dos agentes? Alguns vão definir o limite como «ilimitado» porque, caso contrário, a tarefa continua a falhar. A blockchain pode aplicar uma regra. Não pode criar uma regra sensata.
Por isso, talvez o verdadeiro teste esteja nas predefinições. Se as ferramentas orientam os utilizadores comuns para limites apertados e simples... ou se deixam a conveniência levar a melhor.
$KITE A utilidade chega por etapas: primeiro os incentivos, depois o staking, a governação e as taxas. A governação é a parte que eu acompanharia, porque, mais cedo ou mais tarde, alguém decide o que significa uma «predefinição segura» para todos.
Ainda estou a ler a documentação, por isso considerem isto uma opinião provisória.
Essa decisão deve caber ao protocolo ou a cada utilizador? #KiteBBW
@KITE AI 中文