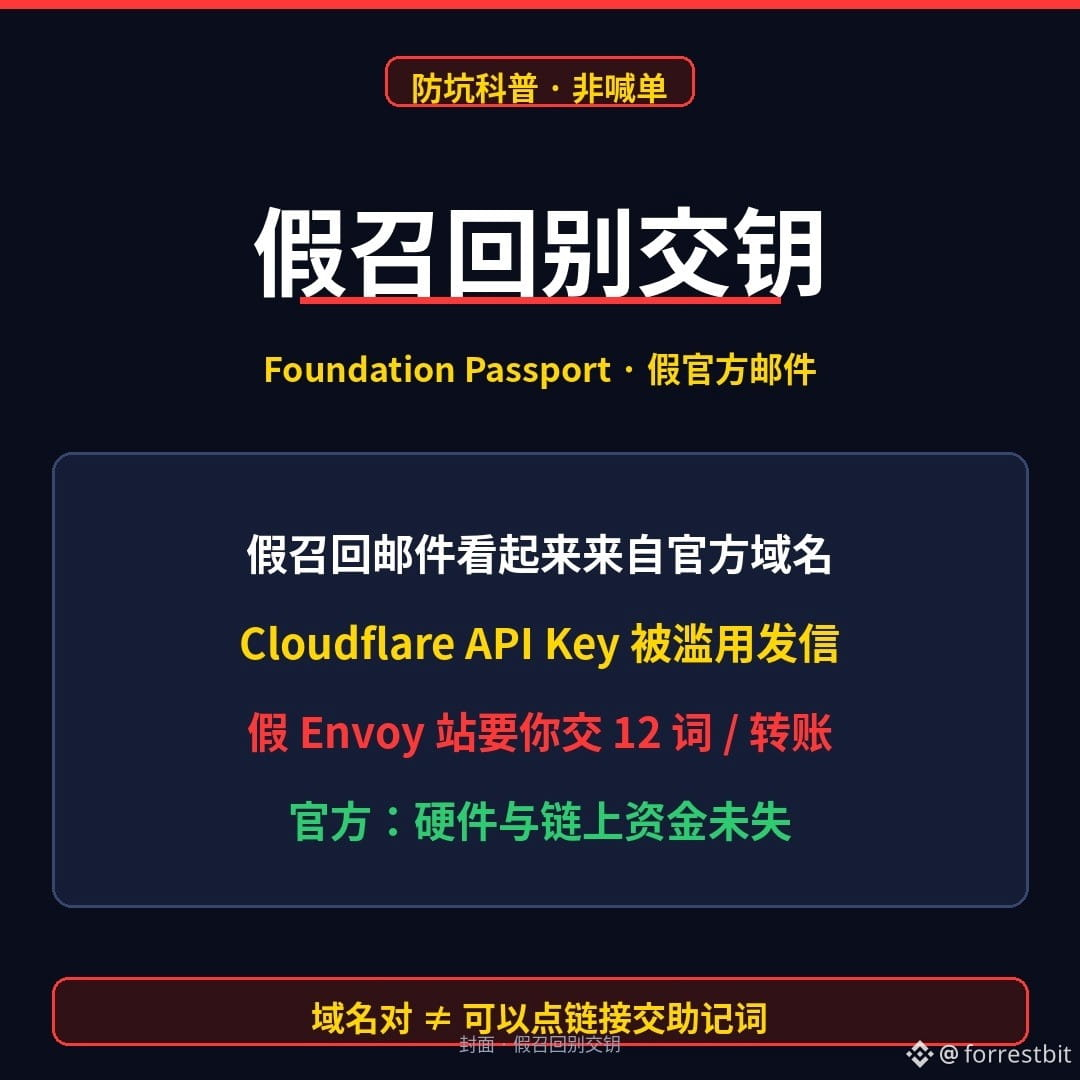
Os domínios dos e-mails estão corretos e você ainda vai colocar a seed phrase numa página de “recall” oficial?
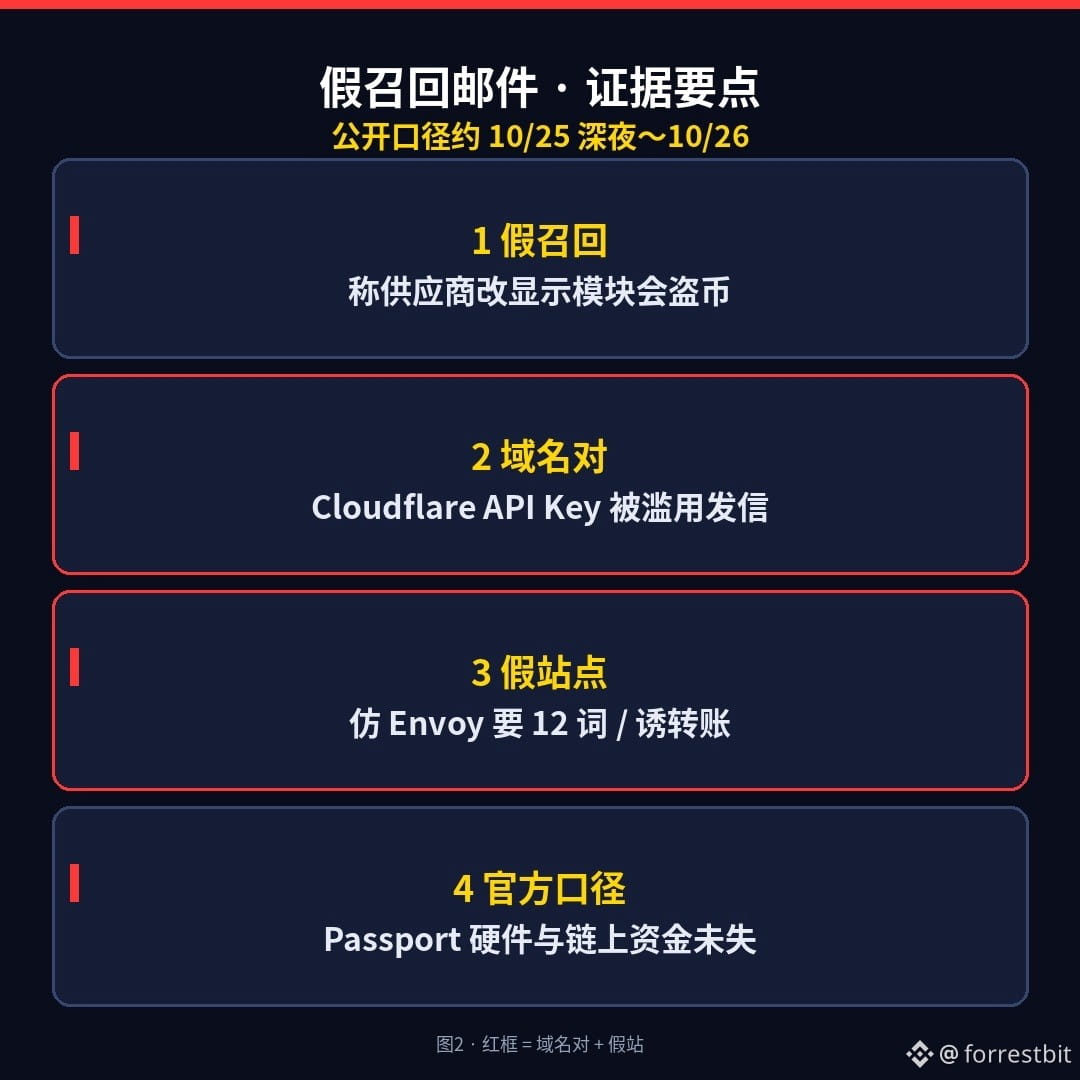
Por volta de 2026-10-25, da noite até 10-26: usuários da carteira de hardware Foundation Passport começaram a receber e-mails falsos de “recall” — alegando que uma mudança no módulo de exibição do fornecedor roubaria moedas, e que o link levava a um site falso parecido com o Envoy, pedindo que a pessoa entregasse 12 palavras ou fizesse uma transferência para “se salvar”. O assustador é: o remetente parecia vir do domínio oficial (chave de API da Cloudflare foi abusada); alguns e-mails ainda traziam nome real/endereço/pedido, o que parece ainda mais com engenharia social.
A versão oficial derruba isso em uma frase: o hardware Passport e os fundos on-chain não foram comprometidos; a chave de API já foi revogada e os domínios maliciosos, derrubados. O CEO disse que uma vulnerabilidade no app de autocustódia pode ter permitido a invasão do backend/e-mail do suporte — o problema não foi o chip ser alterado, e sim que “e-mails com domínio correto” também podem ser usados para phishing.
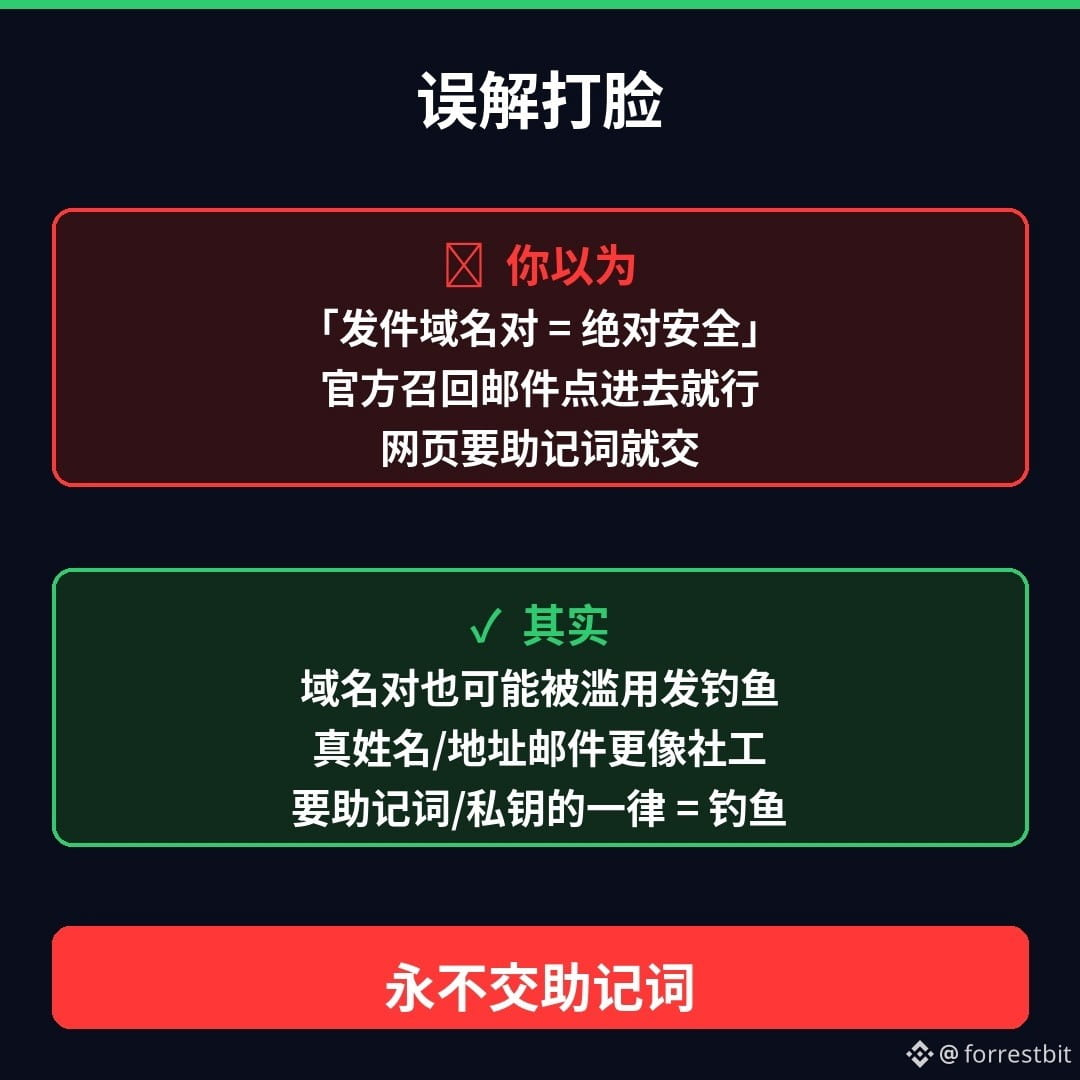
Você acha que “domínio do remetente correto = seguro”? Na prática, domínios corretos também podem ser abusados para enviar phishing; e-mails com dados reais são ainda mais perigosos, não mais confiáveis. A regra de ferro não muda: a equipe oficial nunca pede seed phrase; qualquer página de recall/suporte que peça 12 palavras ou chave privada = phishing.
Três coisas que você pode fazer hoje à noite:
1)Se receber um e-mail de “recall/troca do módulo de exibição” do Passport → não clique em link; verifique apenas pelos canais oficiais que você mesmo salvou
2)Nunca digite a seed phrase em qualquer site para “atualizar/migrar/se salvar”
3)Se você já entregou a seed phrase: trate essa carteira como comprometida, crie uma nova carteira com nova seed phrase e transfira os fundos restantes (não opero trades; é só um aviso de segurança)
Qual te assusta mais: A) e-mail falso de recall com domínio correto, ou B) telefonema falso de troca/devolução usando o endereço real de entrega? Comente escolhendo uma opção (não poste seed phrase/chave privada, por favor).
(Conteúdo educativo, não constitui सलाह/investimento. Não faço trades nem dou call. As datas e o posicionamento vêm do X oficial da Foundation por volta de 10/25~26 e de relatos públicos; antes de publicar, confira a declaração mais recente. Este conteúdo inclui geração assistida por IA, com revisão humana.)
$BTC
#加密安全 #硬件钱包 #Web3科普