

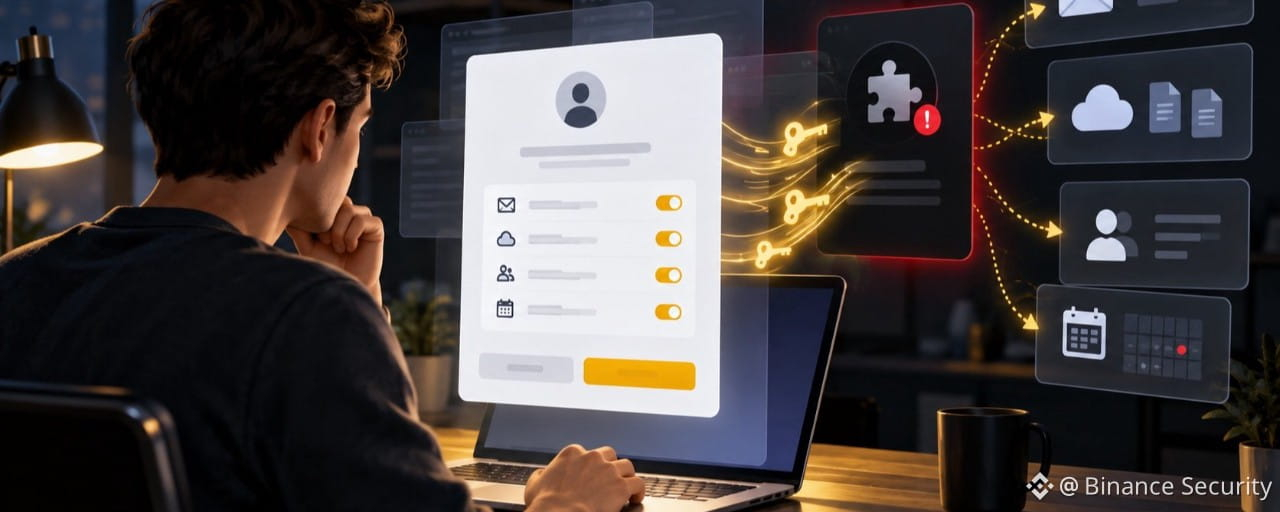

Até mesmo um início de sessão legítimo através de um fornecedor de identidade pode levar a um pedido perigoso de permissões para uma aplicação.
Nem todos os ataques de phishing recorrem a uma página de início de sessão falsa. Num ataque de phishing por consentimento, poderá iniciar sessão através de uma página genuína da Google ou da Microsoft. A sua palavra-passe funciona normalmente e a autenticação multifator poderá ser concluída com sucesso.
O perigo surge a seguir: uma aplicação desconhecida pede autorização para ler os seus e-mails, ver os seus ficheiros, aceder aos seus contactos ou continuar a aceder à sua conta quando não a está a utilizar. Se selecionar «Permitir» ou «Aceitar», poderá dar acesso a um atacante sem nunca revelar a sua palavra-passe.
Esse ataque costuma ser chamado de phishing de consentimento OAuth. O nome parece técnico, mas o truque é simples: o invasor não rouba seus dados de login. Ele convence você a autorizar o app dele.
Como o ataque funciona
A isca chega.
Você recebe um link por e-mail, mensagem, convite de calendário, documento compartilhado ou plataforma de colaboração.
A solicitação parece rotineira.
Ela pede que você revise um arquivo, participe de uma reunião, assine um documento ou converta um PDF.
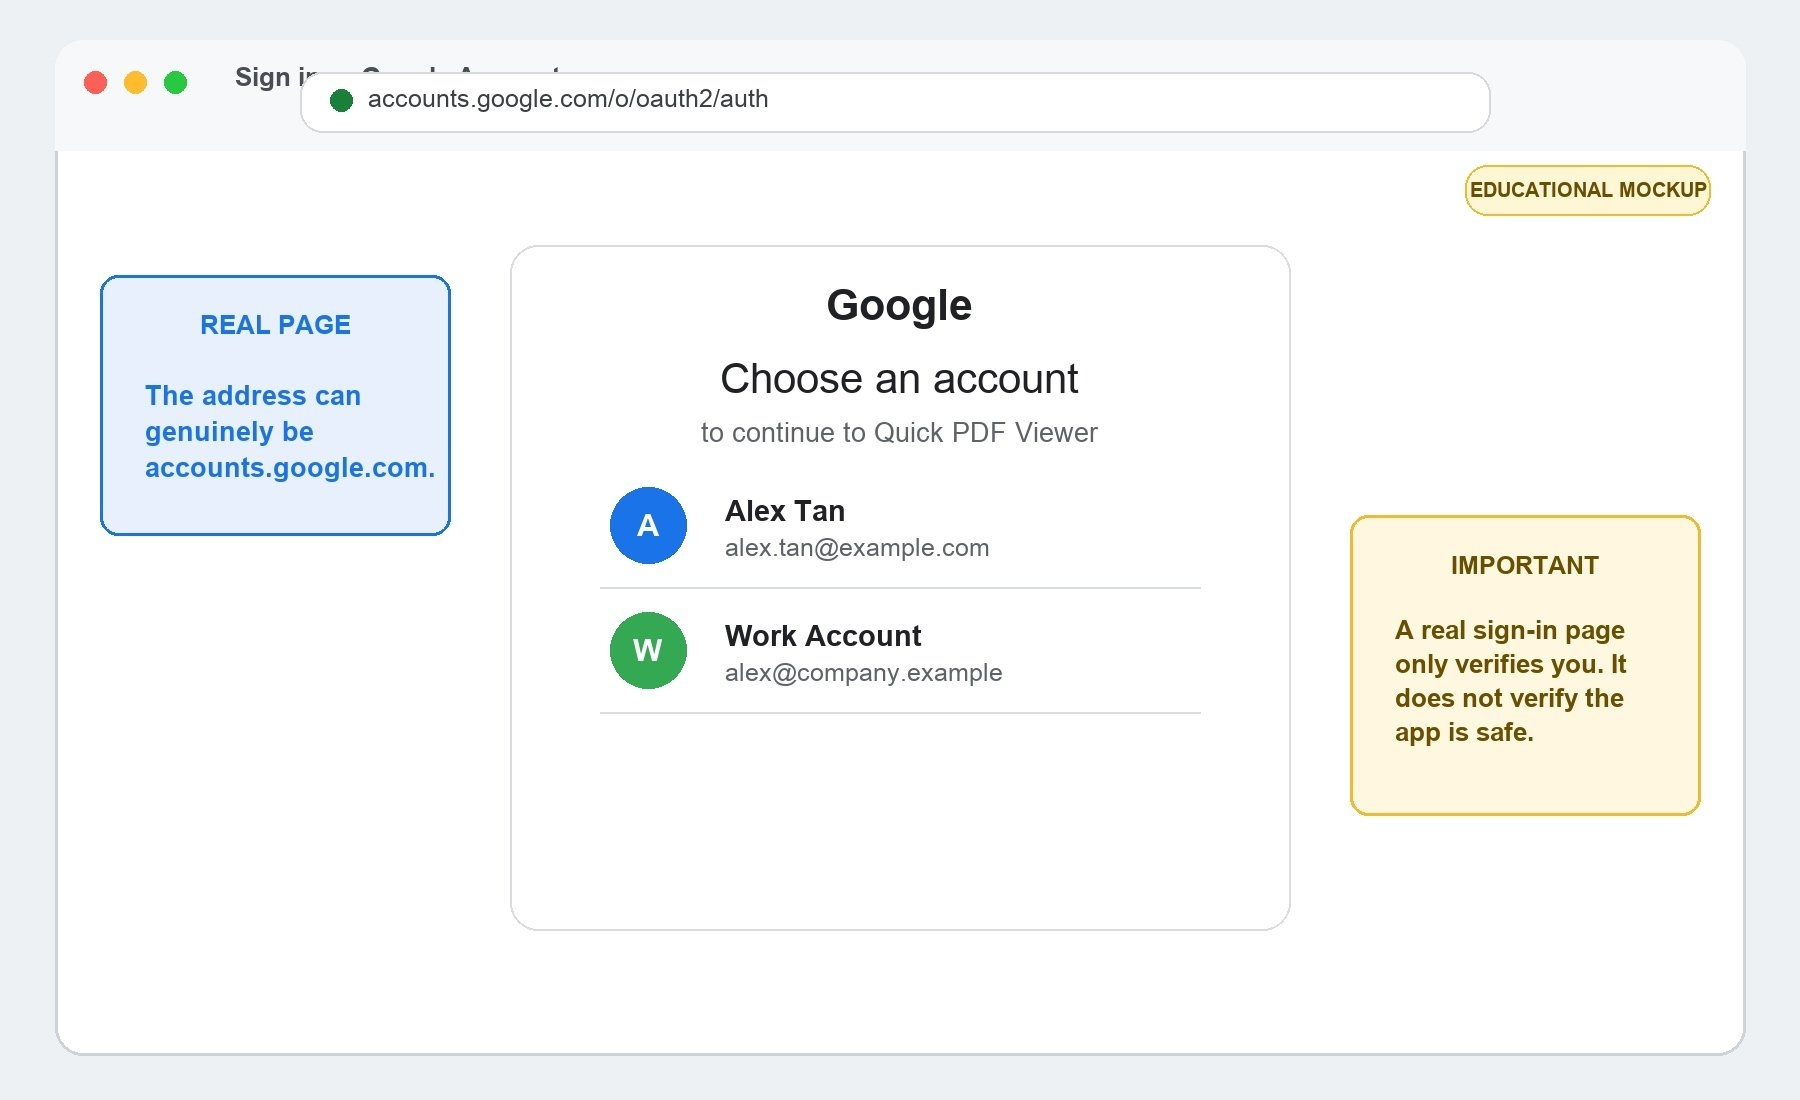
A página de login é legítima.
Você é redirecionado para uma página legítima de login do Google ou da Microsoft. O design familiar, o endereço correto da web e a solicitação normal de autenticação multifator fazem o processo parecer seguro.
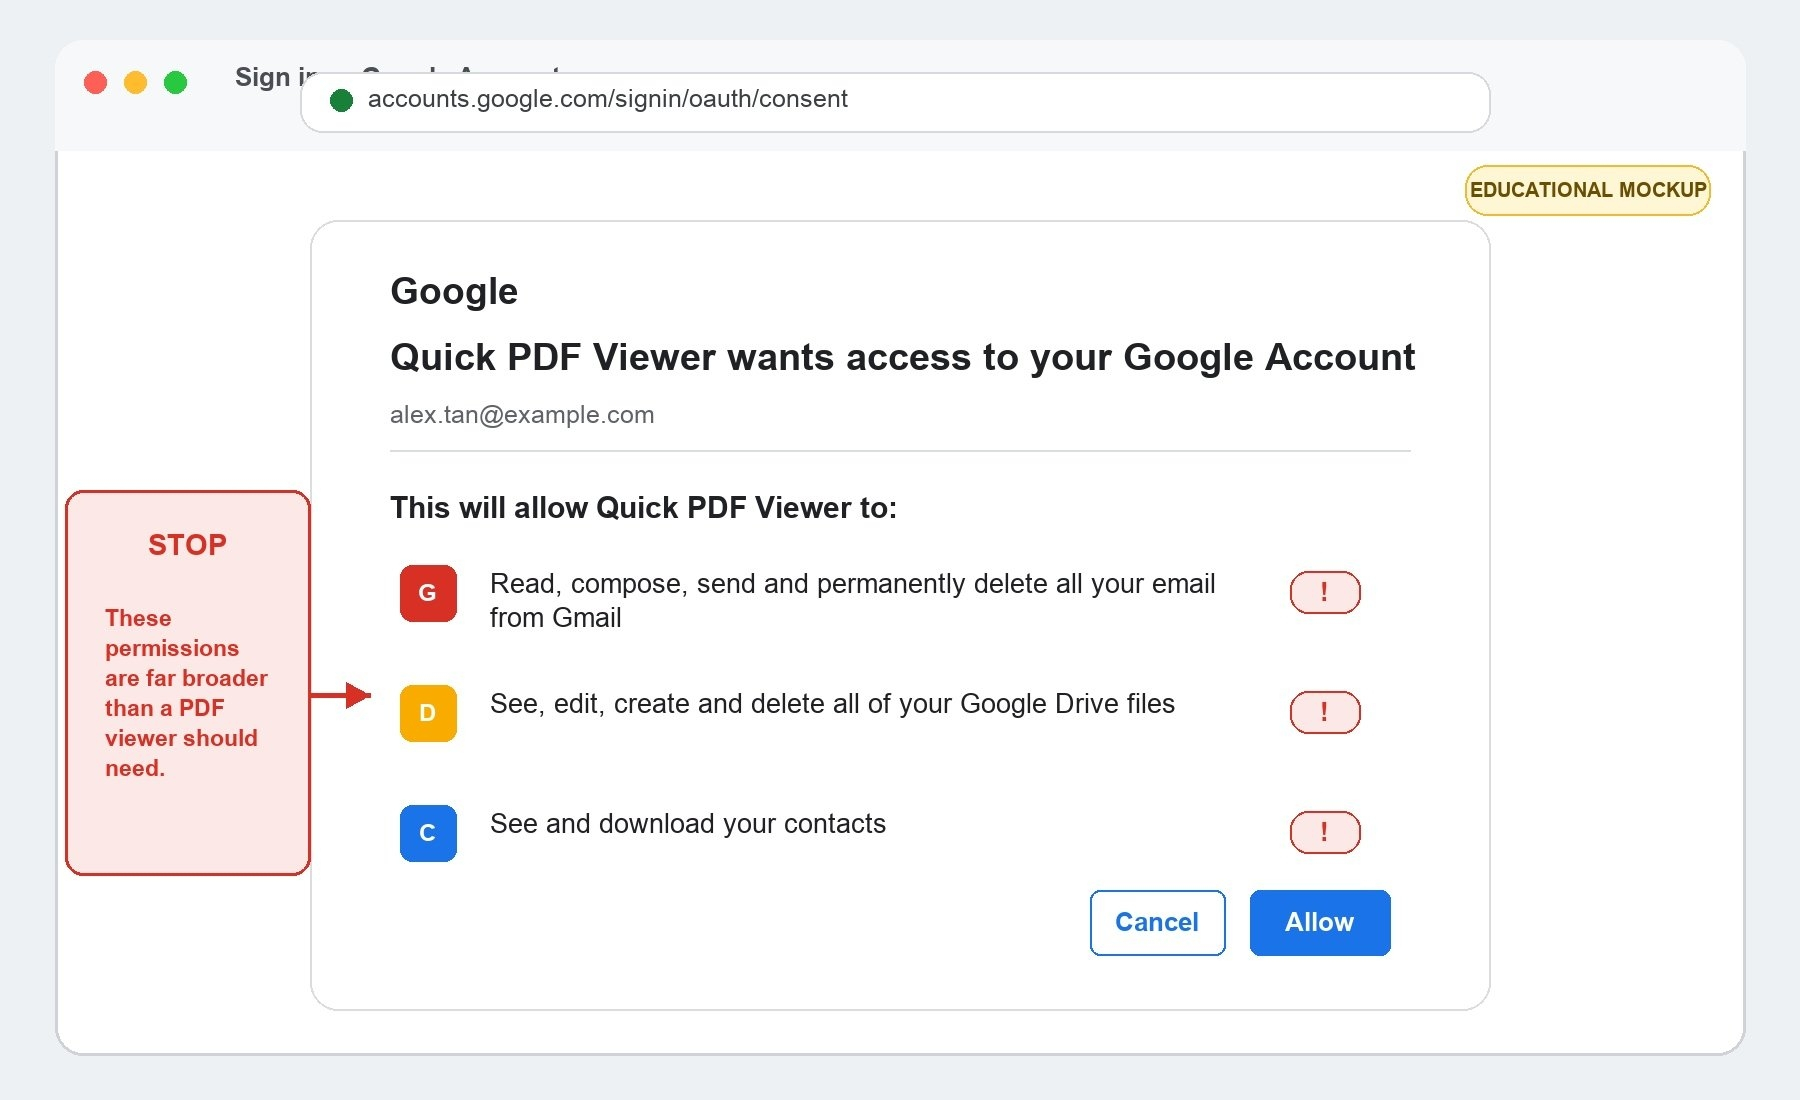
O app solicita permissão.
Depois que você faz login, um app de terceiros solicita acesso à sua conta. O nome e o ícone podem parecer comuns ou imitar os de um serviço real.
O acesso é mais amplo do que o esperado.
O app pode solicitar permissão para ler e-mails, visualizar ou editar arquivos na nuvem, acessar contatos ou manter o acesso mesmo depois que você fechar o navegador.
Um clique conclui o ataque.
Quando você seleciona Permitir ou Aceitar, o app recebe permissão para realizar ações dentro dos limites de acesso que você aprovou. Esse acesso pode continuar até você remover o app.
A tela de permissões é a verdadeira verificação de segurança
Fazer login comprova quem você é. Conceder consentimento determina o que o app pode fazer. Uma página legítima de accounts.google.com ou login.microsoftonline.com pode exibir uma solicitação de permissão legítima para um app em que não se deve confiar. Portanto, o endereço da web, por si só, não é suficiente.
Faça três perguntas antes de continuar:
Qual app está solicitando acesso? Quem o publicou? Por que ele precisa de cada permissão?
Por que isso importa para usuários de criptomoedas
Um app malicioso talvez não consiga controlar diretamente sua conta Binance. No entanto, o acesso ao e-mail e à nuvem pode fornecer ao invasor as informações e os canais de recuperação necessários para um ataque mais direcionado.
Dependendo das permissões concedidas, o app pode expor:
- Alertas de segurança e notificações da conta
- Conversas com o suporte e mensagens de recuperação
- Documentos pessoais ou financeiros armazenados na nuvem
- Contatos que podem confiar em mensagens enviadas em seu nome
- Informações sobre outros serviços e contas que você usa
Como se manter SAFU
Leia antes de permitir.
Trate a página de permissões como uma decisão de segurança, não como uma etapa rotineira para avançar sem pensar.
Verifique o app e o desenvolvedor.
Um nome que parece familiar não prova que o app pertence à empresa que afirma representar. Procure informações sobre o desenvolvedor e dados de verificação, quando disponíveis.
Verifique se as permissões correspondem à finalidade.
Uma ferramenta de PDF não deveria precisar de amplo acesso ao seu e-mail ou aos seus arquivos na nuvem. Uma ferramenta de reuniões não deveria precisar de acesso total a todos os arquivos do seu armazenamento na nuvem.
Tenha cuidado com solicitações inesperadas.
Se você não estava esperando um arquivo, uma reunião ou uma ferramenta, confirme com o remetente por outro canal antes de continuar.
Não deixe que a urgência decida por você.
Mensagens que afirmam que o acesso vai expirar ou que uma conta precisa de uma revisão imediata são feitas para apressar você e fazer com que ignore a lista de permissões.
Revise os apps conectados regularmente.
Remova os apps que você não reconhece, não usa mais ou não consegue explicar claramente.
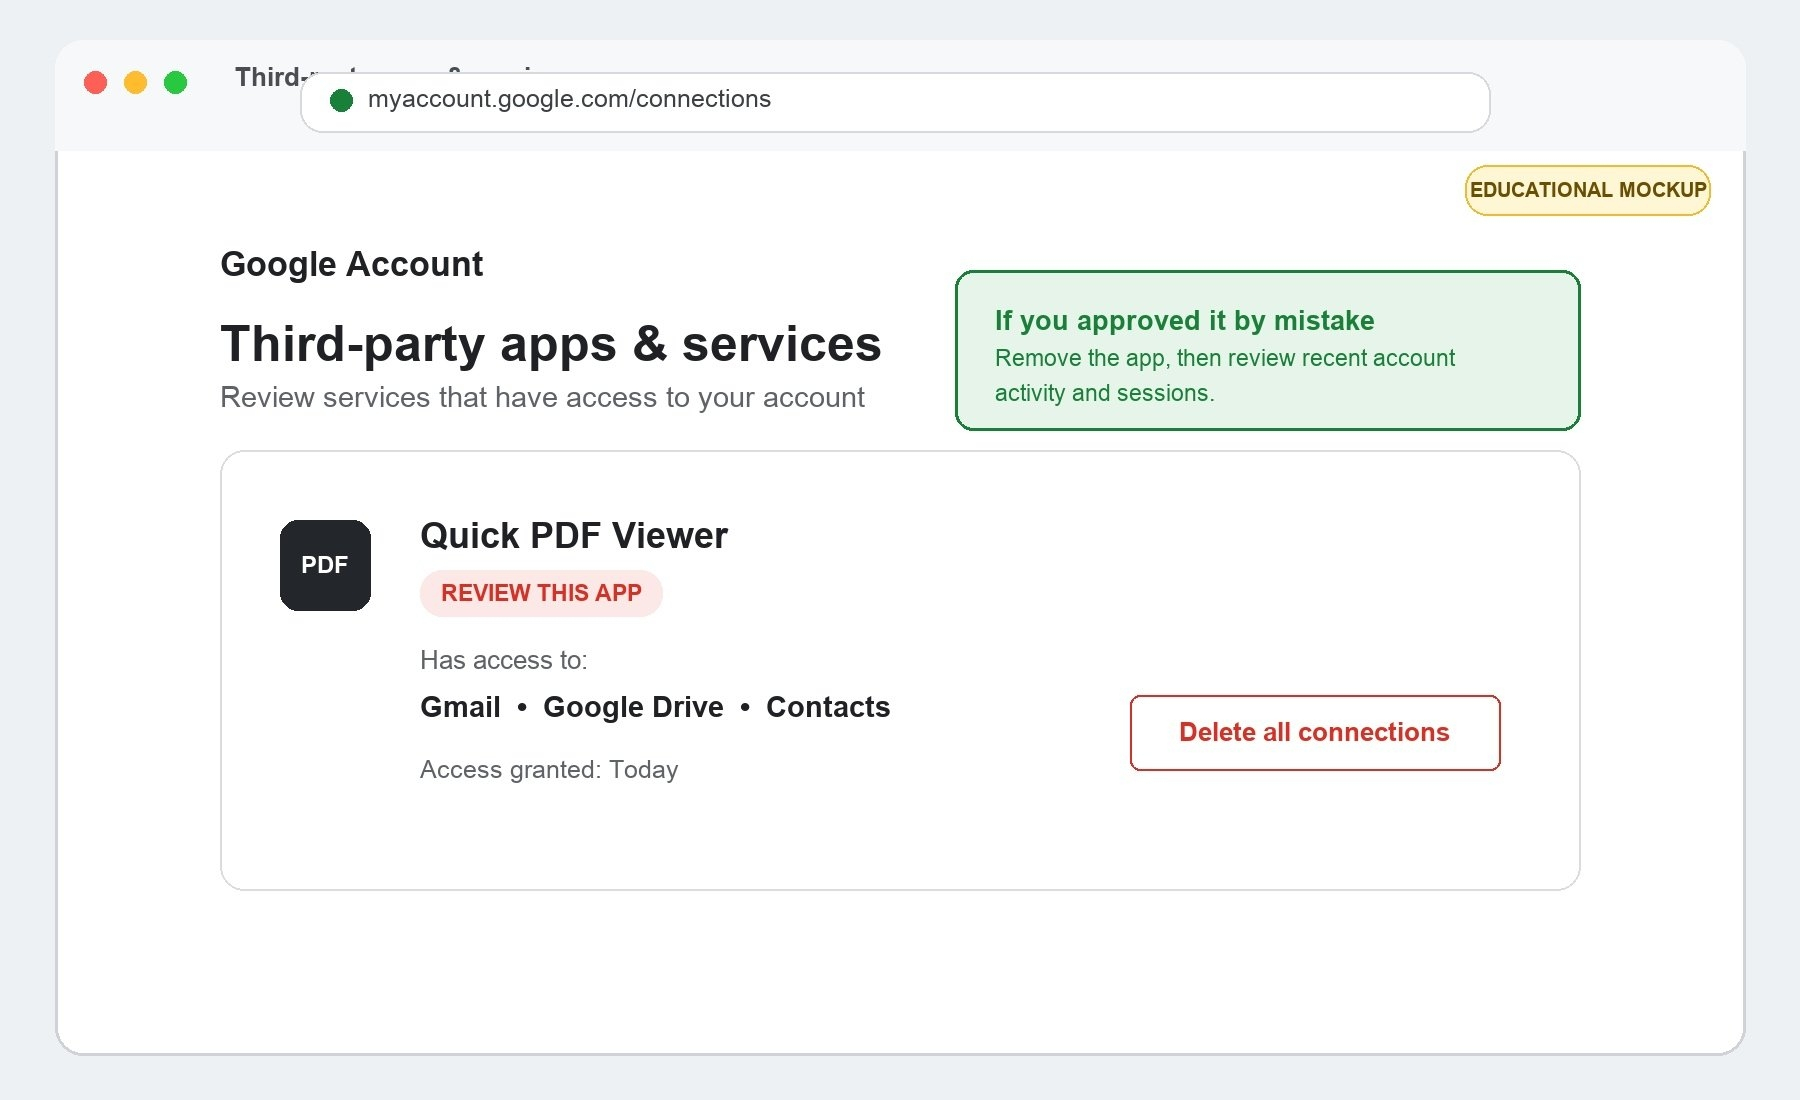
Já clicou em Permitir? Aja rápido
Remova imediatamente o acesso do app à sua conta do Google ou da Microsoft. Em seguida, revise a atividade recente da conta, os dispositivos com sessão iniciada, as sessões ativas, as regras de encaminhamento da caixa de entrada e quaisquer alterações de segurança que você não tenha feito. Se você digitou sua senha em qualquer lugar que não fosse a página legítima do provedor de identidade, altere-a usando um dispositivo confiável.
Lembrete final
Uma página de login legítima só prova que o provedor de identidade é real. Isso não prova que o app que está solicitando acesso é seguro.
Faça uma pausa na tela de permissões, leia o que o app quer e pergunte a si mesmo se o acesso faz sentido. O login pode ser legítimo, mas o app por trás dele pode não ser.