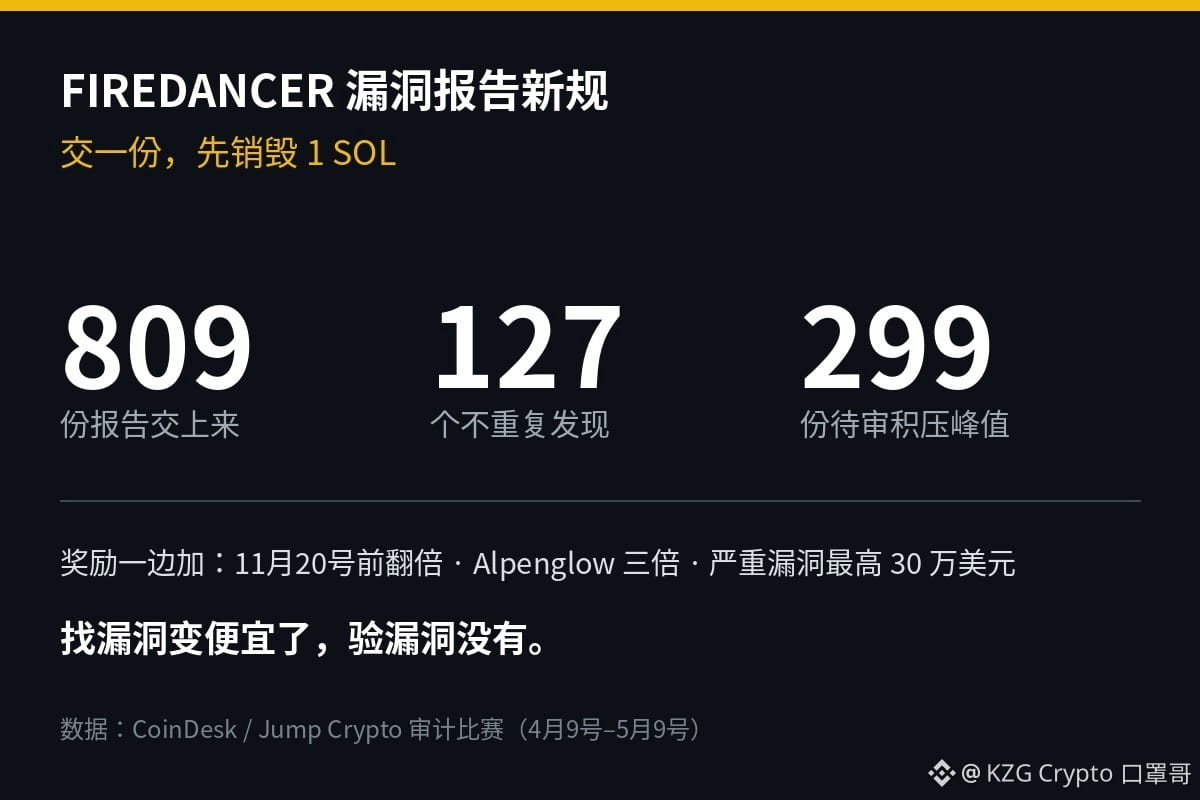

809 relatórios, mas apenas 127 descobertas únicas.
Encontrar vulnerabilidades ficou barato. Verificá-las, não.
Uma competição de auditoria de 1 milhão de dólares, de 9 de abril a 9 de maio: 162 pessoas enviaram 809 relatórios. Quase metade dos válidos era duplicada. A fila de revisão chegou a acumular 299 relatórios. A Jump diz que, por trás de quase todos eles, havia IA procurando e redigindo.
Onde está o problema? A IA reduziu quase a zero o custo de gerar um relatório convincente, mas não poupou nem um minuto do trabalho dos engenheiros: reproduzir cada caso, confirmar se a vulnerabilidade pode realmente ser explorada e eliminar as duplicatas. Quanto mais gente envia, mais trabalho dá para quem verifica. No fim, o que fica congestionado é justamente o caminho que as vulnerabilidades reais precisam percorrer.
O que fazer? A Firedancer começou a cobrar diretamente. Para cada envio, é preciso queimar 1 SOL, no valor de 100 dólares. Relatórios inválidos, fora do escopo ou duplicados não dão direito a reembolso. Quem não queimar o SOL nem sequer se qualifica para receber um prêmio.
Além de criar essa barreira, também aumentaram os prêmios. Até 20 de novembro, as recompensas por descobertas válidas serão duplicadas; no caso do Alpenglow, triplicadas. As vulnerabilidades críticas podem render até 300 mil dólares.
Agora é ver se essa barreira consegue primeiro reduzir o acúmulo.
Encontrar vulnerabilidades ficou barato. Verificá-las, não.
Encontrar vulnerabilidades ficou barato. Verificá-las, não.
Uma competição de auditoria de 1 milhão de dólares, de 9 de abril a 9 de maio: 162 pessoas enviaram 809 relatórios. Quase metade dos válidos era duplicada. A fila de revisão chegou a acumular 299 relatórios. A Jump diz que, por trás de quase todos eles, havia IA procurando e redigindo.
Onde está o problema? A IA reduziu quase a zero o custo de gerar um relatório convincente, mas não poupou nem um minuto do trabalho dos engenheiros: reproduzir cada caso, confirmar se a vulnerabilidade pode realmente ser explorada e eliminar as duplicatas. Quanto mais gente envia, mais trabalho dá para quem verifica. No fim, o que fica congestionado é justamente o caminho que as vulnerabilidades reais precisam percorrer.
O que fazer? A Firedancer começou a cobrar diretamente. Para cada envio, é preciso queimar 1 SOL, no valor de 100 dólares. Relatórios inválidos, fora do escopo ou duplicados não dão direito a reembolso. Quem não queimar o SOL nem sequer se qualifica para receber um prêmio.
Além de criar essa barreira, também aumentaram os prêmios. Até 20 de novembro, as recompensas por descobertas válidas serão duplicadas; no caso do Alpenglow, triplicadas. As vulnerabilidades críticas podem render até 300 mil dólares.
Agora é ver se essa barreira consegue primeiro reduzir o acúmulo.
Encontrar vulnerabilidades ficou barato. Verificá-las, não.