#ETH $ETH
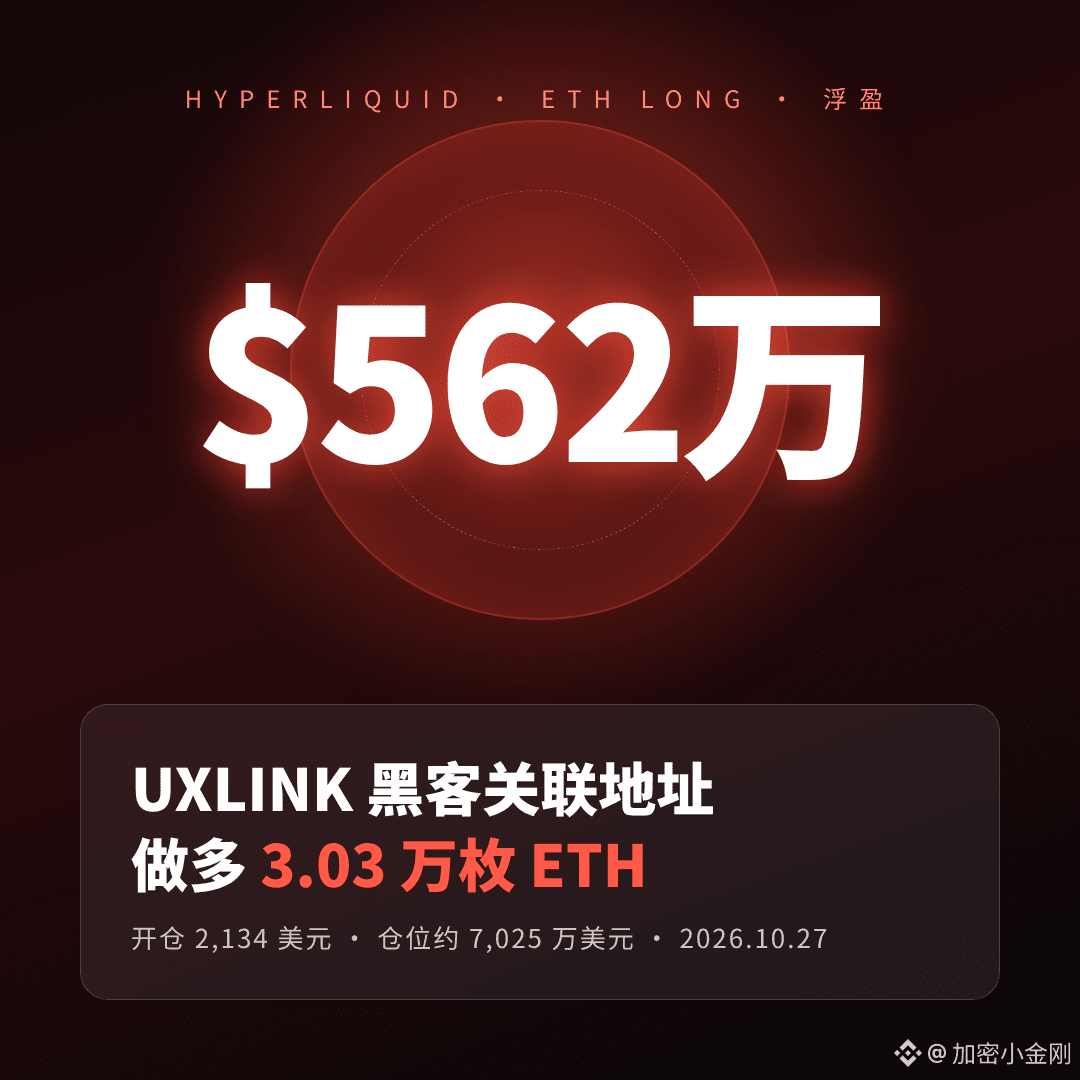
【O hacker da UXLINK que roubou cerca de 40 milhões abriu uma posição comprada de 30 mil ETH na Hyperliquid e acumula US$ 5,62 milhões em lucros não realizados】
Usou o dinheiro roubado para operar contratos e ainda está ganhando cada vez mais? 😶
O analista on-chain Yu Jin detectou que uma conta com fundos vinculados a um endereço envolvido no roubo da UXLINK abriu uma posição comprada de cerca de 30,3 mil ETH na Hyperliquid:
🔹 Preço médio de entrada: US$ 2.134
🔹 Valor da posição: cerca de US$ 70,25 milhões
🔹 Lucro não realizado: cerca de US$ 5,62 milhões
Essa conta já tem um histórico na Hyperliquid. No início de agosto, ela reuniu 11,54 milhões de USDC de várias fontes e, depois, operou ETH em várias idas e vindas. Das 6 operações, 5 deram lucro, totalizando US$ 5,71 milhões em lucros realizados.
Faça as contas: capital inicial de 11,54 milhões, mais 5,71 milhões realizados e outros 5,62 milhões nesta posição ainda aberta: cerca de 11,33 milhões ao todo, quase o dobro.
Como identificaram que era a mesma pessoa? A análise se baseia no fato de que, cerca de um mês atrás, esse endereço de fundos e o endereço do hacker da UXLINK transferiram o ETH restante para pagar gas para a mesma carteira, no mesmo dia.
Três ressalvas:
1️⃣ Vínculo entre fundos on-chain ≠ confirmação de identidade. Por enquanto, é uma dedução do analista, e não está claro se a plataforma tomará alguma providência
2️⃣ Posição pública ≠ possibilidade de copiar as operações. Você vê as 5 operações lucrativas, mas não sabe como a pessoa mantém posições no prejuízo nem onde define os stop-losses
3️⃣ Hoje, outro usuário aparentemente perdeu US$ 1,58 milhão na Ethereum e na Base, possivelmente após o vazamento da chave privada. O capital dos hackers, no fim das contas, sempre sai da carteira de alguém
Meu princípio: não copio as operações de nenhum endereço e mantenho minha frase-semente apenas offline.
Você já copiou as operações de uma baleia on-chain? Como foi?
Apenas para fins informativos. Não constitui recomendação de investimento. DYOR
#Hyperliquid #加密安全 #uxlink