#ElectrumWalletBugLetRogueServersStealFunds
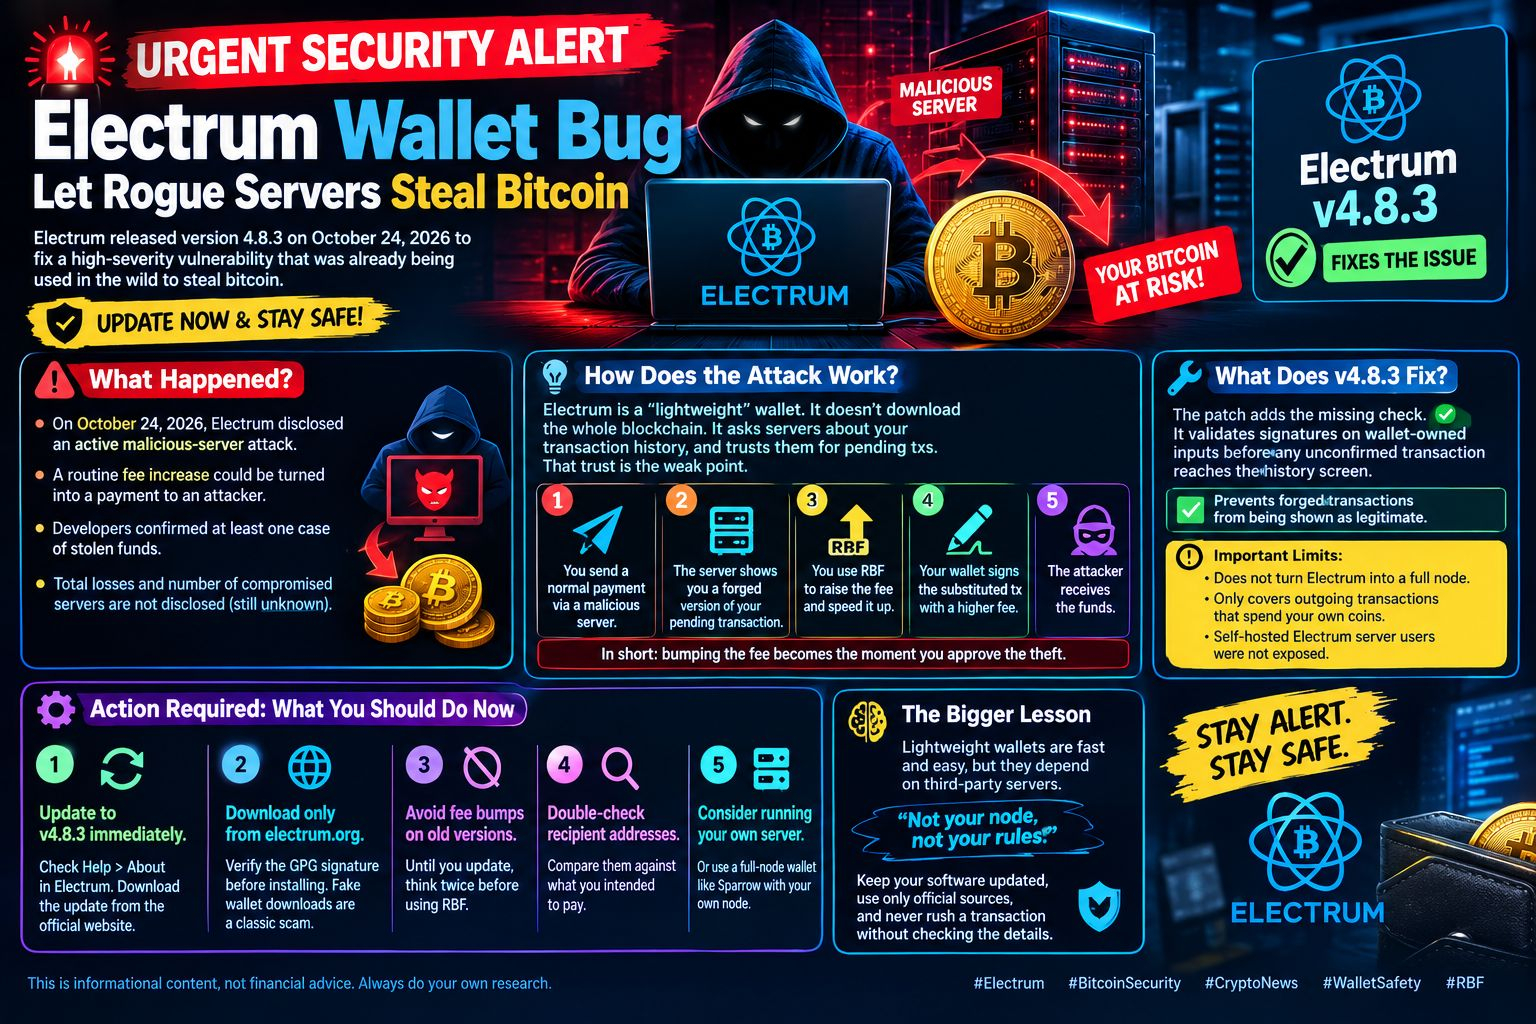
Se você usa a carteira de Bitcoin Electrum, este alerta é para você. 🪙 Em 24 de outubro, a Electrum lançou a versão 4.8.3 para corrigir uma vulnerabilidade grave que já estava sendo explorada para roubar bitcoins. Veja o que aconteceu, como o ataque funciona e o que você deve fazer agora. 👇
## 🧨 O que aconteceu?
Em 24 de outubro de 2026, a Electrum divulgou um ataque ativo envolvendo servidores maliciosos, que poderia transformar um aumento rotineiro da taxa em um pagamento para um invasor. 😱 Os desenvolvedores confirmaram pelo menos um caso de fundos roubados. A Electrum não divulgou o total das perdas nem o número de servidores comprometidos. Portanto, a dimensão real do ataque ainda é desconhecida. 🤔
## 🕵️ Como funciona o ataque?
A Electrum é uma carteira "leve". 🌐 Ela não baixa toda a blockchain. Ela consulta servidores sobre o histórico de suas transações e, no caso de transações pendentes, historicamente confiava no servidor ao qual se conectava. 📡 Essa confiança é o ponto fraco.
O ataque acontece mais ou menos assim:
1. 💸 Você envia um pagamento normal por meio de um servidor malicioso.
2. 🔄 O servidor mostra uma versão adulterada e falsificada da sua transação pendente.
3. ⏫ Você usa o Replace-by-Fee (RBF) para acelerá-la aumentando a taxa.
4. ✍️ Sua carteira assina a transação adulterada com uma taxa maior, e essa assinatura autoriza o pagamento controlado pelo invasor.
5. 🥷 O invasor recebe os fundos.
Em resumo, uma ação inofensiva — aumentar a taxa — torna-se o momento em que você aprova o roubo. 😬 O projeto da Electrum não verificava as assinaturas da transação substituta antes de exibir a transação não confirmada.
## 🛠️ O que a versão 4.8.3 corrige?
A atualização adiciona a verificação que faltava. ✅ A correção valida as assinaturas das entradas pertencentes à carteira antes de qualquer transação não confirmada aparecer na tela do histórico. Isso significa que transações falsificadas não podem mais ser exibidas como legítimas.
Limitações importantes que você deve conhecer: 📌
- Esta atualização não transforma a Electrum em um nó completo de Bitcoin.
- A correção abrange transações de saída que gastam moedas da própria carteira.
- Usuários conectados ao próprio servidor Electrum hospedado por eles não foram expostos. 🖥️
## ⚡ Ação necessária: o que você deve fazer agora
1. 🔄 **Atualize imediatamente para a versão 4.8.3.** Abra a Electrum e acesse Ajuda > Sobre para ver sua versão. Recomenda-se que usuários de versões anteriores à 4.8.3 baixem a atualização no site oficial da Electrum.
2. 🌐 **Baixe apenas de electrum.org.** Verifique a assinatura GPG antes de instalar. Downloads falsos de carteiras são um golpe clássico, e usuários da Electrum já foram alvo desse truque no passado. 🎣
3. 🚫 **Evite aumentar as taxas em versões antigas.** Até atualizar, pense duas vezes antes de usar o RBF.
4. 🔍 **Confira novamente os endereços dos destinatários** antes de transmitir qualquer transação e compare-os com os endereços para os quais pretendia enviar o pagamento. 🧐
5. 🏠 **Considere executar seu próprio servidor.** A solução duradoura é eliminar a dependência de confiança, executando seu próprio servidor Electrum ou usando uma carteira conectada a um nó completo, como a Sparrow, configurada para usar seu próprio nó. 💪
## 🧠 A lição mais ampla
Este incidente é um lembrete de que conveniência e segurança muitas vezes apontam em direções opostas. 🔁 Carteiras leves são rápidas e fáceis de usar, mas dependem de servidores de terceiros. No mundo cripto, "sem seu próprio nó, você não define as regras" é mais do que um slogan. 🏛️ Mantenha seu software atualizado, use apenas fontes oficiais e nunca se apresse ao fazer uma transação sem conferir os detalhes. 🛡️
Fique alerta, mantenha-se atualizado e fique em segurança. 🙌
*Este conteúdo é apenas informativo, não é aconselhamento financeiro. Faça sempre sua própria pesquisa.* ✅
#Electrum #BitcoinSecurity #CryptoNews #WalletSafety #RBF
---
Fontes: [Electrum corrige ataque ao servidor de aumento de taxa na versão 4.8.3](https://defiprime.com/electrum-fee-bump-server-attack), [Electrum 4.8.3 corrige exploração de aumento de taxa por servidor malicioso (TFTC)](https://www.tftc.io/electrum-4-8-3-rbf-fee-bump-exploit-patch), [Carteira Electrum corrige falha de segurança após hackers roubarem Bitcoin (crypto.news)](https://crypto.news/electrum-wallet-bitcoin-theft-security-flaw-4-8-3/), [Relatório da CoinDesk via KuCoin News](https://www.kucoin.com/news/flash/electrum-wallet-patches-security-vulnerability-hackers-steal-bitcoin)#ArgentineCourtDismissesLIBRACaseAgainstMilei #CanadaProposesStablecoinRedemptionWithin3BusinessDays #BinancePick