

Os usuários da internet continuam vulneráveis a ciberataques relacionados a uma falha no PHP, especialmente por meio de pequenos sites, que podem levar várias semanas para instalar a atualização lançada na última quarta-feira, segundo Mitchell Amador, CEO da plataforma de bug bounty Immunefi.
«Este é o “apocalipse das vulnerabilidades” acontecendo conforme o previsto: encontrar vulnerabilidades ficou barato, mas corrigi-las continua caro», disse Amador à Cointelegraph.
«Nas próximas semanas, trate qualquer site em que você faça login como se ele já pudesse ter sido comprometido», disse Amador, alertando os usuários para não reutilizarem senhas e terem cuidado ao conectar suas carteiras de criptomoedas a sites. Ele também recomendou que os usuários revoguem as permissões de tokens que não reconhecem.
Esses comentários foram feitos quase uma semana depois de a Fundação PHP admitir que adiou a correção de uma vulnerabilidade crítica de segurança, identificada pela primeira vez em 2024, devido à falta de recursos. Os desenvolvedores do PHP lançaram correções de emergência para duas vulnerabilidades críticas naquele mesmo dia, mas os sites ainda precisam instalar as atualizações por conta própria.
Em uma entrevista publicada pela Cointelegraph em junho, Amador alertou que a disseminação de modelos avançados de IA mudou o equilíbrio de forças na cibersegurança a favor dos atacantes, provocando um «apocalipse das vulnerabilidades» que levou à retomada dos ataques no setor de finanças descentralizadas (DeFi).
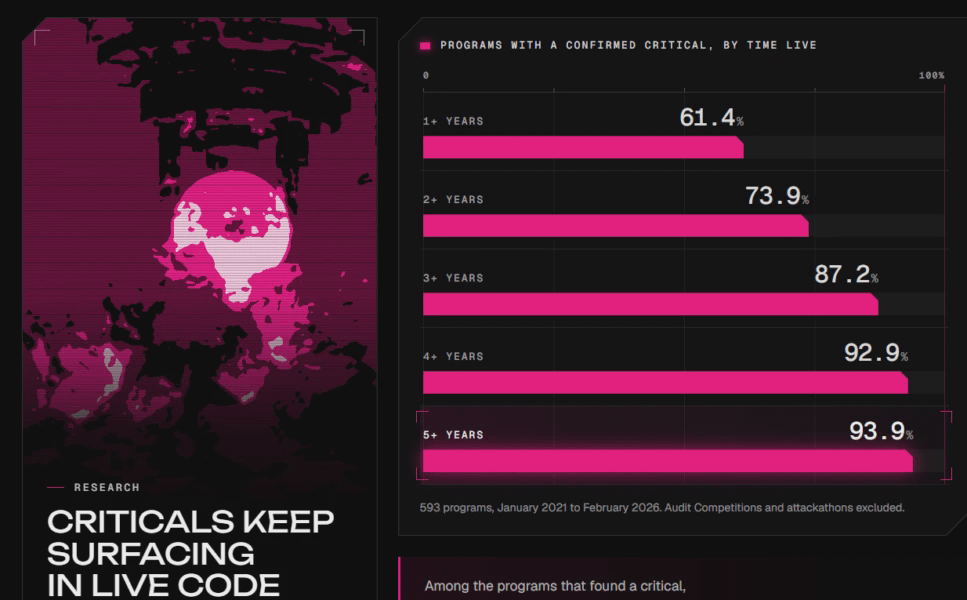
Percentual de softwares com vulnerabilidade crítica confirmada, por tempo de atividade.
Fonte: Immunefi
De acordo com a página inicial da Immunefi — a maior plataforma de busca de vulnerabilidades do mundo, que já pagou US$ 140 milhões em recompensas por vulnerabilidades encontradas em 650 protocolos.
Vulnerabilidade no PHP atraiu milhões de tentativas de exploração em poucas horas
Segundo o CEO da Cloudflare, Matthew Prince, nas 24 horas após a divulgação pública das vulnerabilidades do PHP, a rede detectou milhões de tentativas de exploração, além de milhares de tentativas antes mesmo da divulgação, escreveu ele em uma publicação no X na quinta-feira.
Segundo a empresa de infraestrutura de internet, cerca de um em cada cinco sites do mundo direciona seu tráfego pela Cloudflare, que ajuda os sites a carregar mais rápido e protege os usuários contra ameaças cibernéticas.
O serviço de pesquisa W3Techs estima que o PHP é usado em cerca de 69% dos sites cuja linguagem de programação do lado do servidor é conhecida. As vulnerabilidades podem permitir que invasores distribuam malware ou injetem scripts maliciosos em sites de todo o mundo.
A divisão cibernética do FBI também alertou que as vulnerabilidades podem permitir que invasores «executem código remotamente no núcleo do PHP, potencialmente colocando em risco dados confidenciais e redes», segundo uma publicação no X feita na quarta-feira.